WP-SHELLSTORM:曝光的服务器 启示录 质量 Wordpress 后门操作
一个网络犯罪工作人员离开其服务器开放了22天,暴露了一次大规模操作,该操作利用27个CVE(包括微风缓冲插件中的CVE-2026-3844)对数千个WordPress网站进行后门操作.
概览
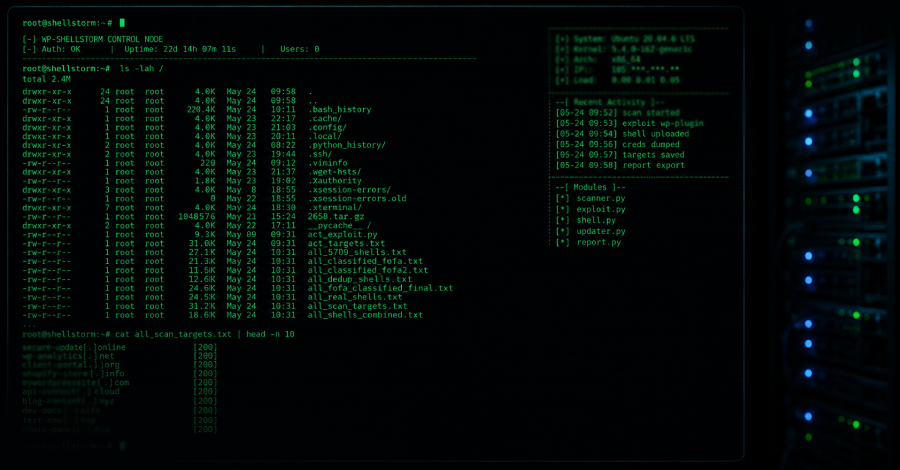
一名网络犯罪工作人员在互联网上将自己的一个服务器打开了三个星期,暴露了追踪到的 " 强 " WP-SHELLSTORM
Discovery
2026年6月11日,SOCRAdar的威胁情报小组发现一个开放目录为137.175.93[.]126,没有认证. 内部大概有800MB 覆盖了434个文件: 网壳,开发脚本,扫描结果,拍拍历史和C2配置。 由于被遗忘的Python SimpleHTTPServer案例,暴露持续了22天.
Key Vulnerabilitys
- CVE-2026-3844 (Breeze caching插件):大多数被剥削,后门超过17 000个场所.
- CVE-2026-48907 (Joomla JCE编辑):最严重性,添加到CISA的已知剥削脆弱性列表中.
- CVE-2026-3300 (Eversticle Pro):积极开发.
- (CVE-2021-29441 (Nacos):用于针对企业爪哇系统的单独运动.
/Impact
虽然有140万个域成为目标,但实际妥协却较低:Ctrl-Alt-Intel发现25,195个确认的网站,而SOCRAdar则计算出5,700+活跃的网壳. 行动还包括2026年5月的一场较安静的运动,从9家公司的11个系统过滤出613个配置文件,盗取云证,数据库密码,以及Alipay RSA私人密钥.
Attributituation
SOCRadar和Ctrl-Alt-Intel都以中高信心评估操作员是汉语或汉语,基于代码简化汉语,使用FOFA(需要中文电话号码),以及哥斯拉和VShell等工具. 然而,机组人员被认为有经济动机,而不是国家赞助。 如果运行WordPress或Joomla,立即补丁:微风(CVE-2026-3844,2.4.5固定),Joomla JCE(CVE-2026-48907,2.9.99.5固定). 同时检查主题REX Addons,简单文件列表,自定义 CSS JS PHP,BerqWP,忍者表,WavePlayer,WPBookit,以及WP文件管理器. 对于Nacos,升级到2.2.1+并启用认证. 猎杀图案有:.b*和下.php.