WP-SHELLSTORM: Server Expus Dezvăluie Operațiunea Masivă de Backdoor în Site-uri WordPress
O echipă de infractori cibernetici și-a lăsat serverul deschis timp de 22 de zile, expunând o operațiune masivă care a infectat mii de site-uri WordPress folosind 27 de CVE-uri, inclusiv CVE-2026-3844 în pluginul Breeze.
Prezentare Generală
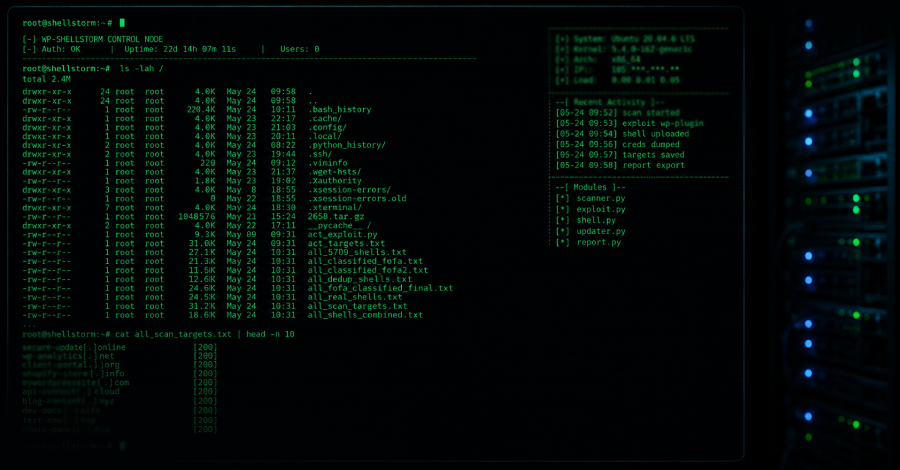
O echipă de infractori cibernetici și-a lăsat unul dintre propriile servere complet deschis pe internet timp de trei săptămâni, expunând mecanismele interne ale unei operațiuni masive de spargere a site-urilor, urmărită sub numele WP-SHELLSTORM. Operațiunea a vizat peste 1,4 milioane de domenii, în principal site-uri WordPress, folosind 27 de vulnerabilități cunoscute pentru a instala webshell-uri în vederea revânzării.
Descoperire
Pe 11 iunie 2026, echipa de Inteligență a Amenințărilor SOCRadar a observat un director deschis la 137.175.93[.]126 fără autentificare. În interior se aflau aproximativ 800MB în 434 de fișiere: webshell-uri, scripturi de exploatare, rezultate de scanare, istoric bash și configurație C2. Expunerea a durat 22 de zile din cauza unei instanțe Python SimpleHTTPServer uitate.
Vulnerabilități Cheie
- CVE-2026-3844 (pluginul Breeze): Cel mai exploatat, a infectat peste 17.000 de site-uri.
- CVE-2026-48907 (editorul JCE Joomla): Severitate maximă, adăugat pe lista CISA de vulnerabilități exploatate cunoscute.
- CVE-2026-3300 (Everest Forms Pro): Exploatat activ.
- CVE-2021-29441 (Nacos): Folosit într-o campanie separată împotriva sistemelor Java enterprise.
Impact
Deși 1,4 milioane de domenii au fost vizate, compromiterile reale au fost mai mici: Ctrl-Alt-Intel a găsit 25.195 de site-uri confirmate, în timp ce SOCRadar a numărat peste 5.700 de webshell-uri active. Operațiunea a inclus și o campanie mai silențioasă în mai 2026 care a exfiltrat 613 fișiere de configurare de la 11 sisteme din nouă companii, furând credențiale cloud, parole de baze de date și chei private RSA Alipay.
Atribuire
Atât SOCRadar, cât și Ctrl-Alt-Intel evaluează cu încredere medie spre ridicată că operatorul este chinez sau vorbitor de chineză, pe baza chinezei simplificate în cod, a utilizării FOFA (necesită număr de telefon chinezesc) și a instrumentelor precum Godzilla și VShell. Cu toate acestea, echipa este considerată motivată financiar, nu sponsorizată de stat.
Recomandări
Dacă rulați WordPress sau Joomla, actualizați imediat: Breeze (CVE-2026-3844, remediat în 2.4.5), Joomla JCE (CVE-2026-48907, remediat în 2.9.99.5). Verificați și ThemeREX Addons, Simple File List, Custom CSS JS PHP, BerqWP, Ninja Forms, WavePlayer, WPBookit și WP File Manager. Pentru Nacos, faceți upgrade la 2.2.1+ și activați autentificarea. Căutați webshell-uri cu modele precum .b* și down.php.