WP-SHELLSTORM:博覧会されたサーバーは大量WordPressの裏付け操作を明らかにします
サイバー犯罪の乗組員は、サーバーを22日間開くままにし、BreezeのキャッシュプラグインでCVE-2026-3844を含む27 CVEを使用してWordPressサイトの数千を延期した大規模な操作を公開しています.
概要
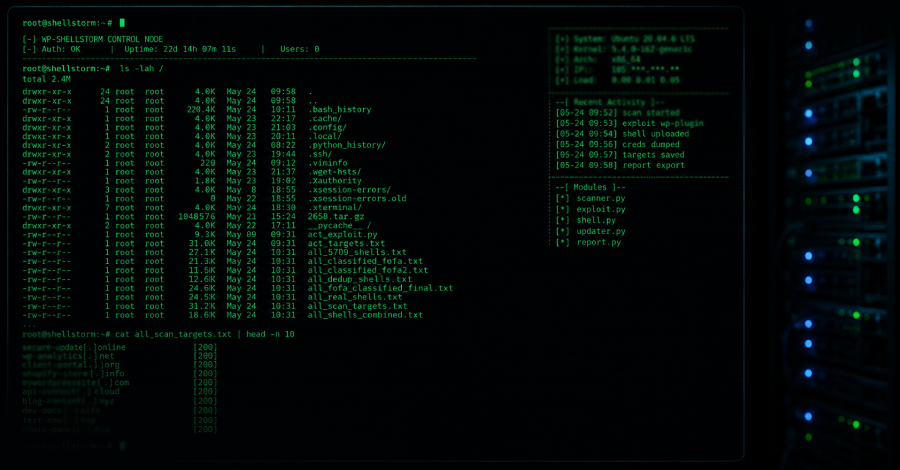
サイバー犯罪の乗組員は、インターネット上で3週間にわたって広いサーバーの1つを残し、WP-SHELLSTORMとして追跡された大量のサイトハッキング操作の内部作業を公開します。 主にWordPressサイトをターゲットとする操作は、再販売のためのWebシェルを植えるために27の既知の脆弱性を使用しています。
Discovery
6月11日、2026日、SOCRadarの脅威インテリジェンスチームは、認証なしでオープンディレクトリを137.175.93[.]126に指摘しました。 インサイドは、ウェブシェル、悪用スクリプト、スキャン結果、バッシュ履歴、C2構成の合計で約800MBでした。 Python SimpleHTTPServerインスタンスを忘れたため、露出は22日間続きます。
Key Vulnerabilities
- CVE-2026-3844(Breeze caching plugin): ほとんどの悪用は、17,000サイト上に戻る。
- CVE-2026-48907 (Joomla JCE Editor): 最大悪用は、
属性
SOCRadar と Ctrl-Alt-Intel は、オペレータが中国語または中国語で話しているという中高の自信で評価され、コードの簡体字中国語に基づいて、FOFA の使用(中国語の電話番号が必要です)、ゴジラや VShell などのツーリング。 しかしながら, クルーは、国家スポンサーではなく、財政的に動機づけられていると考えられます.
提言
WordPress または Joomla を実行すると、すぐにパッチ: Breeze (CVE-2026-3844、 2.4.5 で固定)、Joomla JCE (CVE-2026-48907、 2.9.99.5) で固定します。 また、テーマREXアドオン、シンプルなファイルリスト、カスタムCSS JS PHP、BerqWP、Ninja Forms、WavePlayer、WPBookit、WP File Managerをチェックします。 Nacos では、2.2.1 以降にアップグレードして認証を有効にします。 .b* や down.php.
のようなパターンを持つ webshells のハント