WP-SHELLSTORM: le serveur exposé dévoile l'opération de backdooring WordPress de masse
Une équipe de cybercriminalité a laissé son serveur ouvert pendant 22 jours, exposant une opération massive qui a dérouté des milliers de sites WordPress en utilisant 27 CVE, y compris CVE-2026-3844 dans le plugin de cache Breeze.
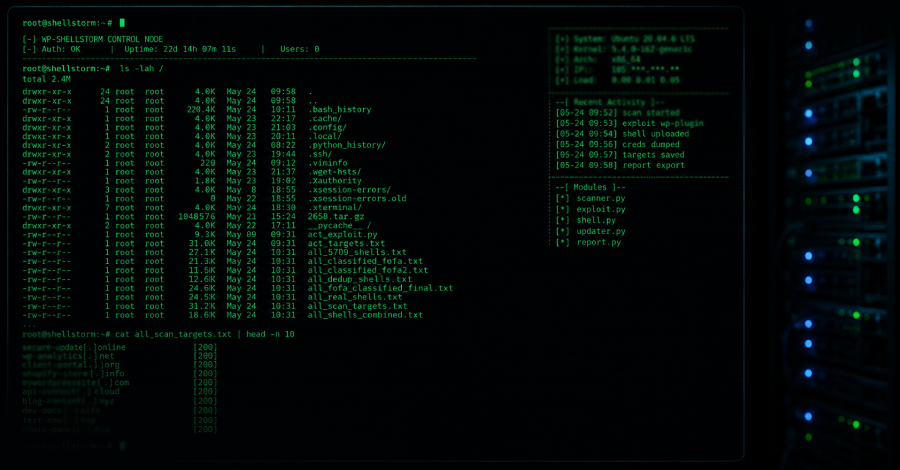
Aperçu général
Une équipe de cybercriminalité a laissé l'un de ses propres serveurs largement ouverts sur Internet pendant trois semaines, exposant le fonctionnement intérieur d'une opération de hacking de site de masse suivie comme WP-SHELLSTORM. L'opération visait plus de 1,4 million de domaines, principalement des sites WordPress, en utilisant 27 vulnérabilités connues pour planter des webshells pour la revente.
Découverte
Le 11 juin 2026, l'équipe de renseignement de menace de SOCRadar a repéré un répertoire ouvert à 137.175.93[.]126 sans authentification. À l'intérieur se trouvait environ 800 Mo dans 434 fichiers : webshells, exploit scripts, résultats de numérisation, historique de bash et configuration de C2. L'exposition a duré 22 jours en raison d'une instance oubliée de Python SimpleHTTPServer.
Vulnérabilités clés
- CVE-2026-3844 ( plugin de cache de Breeze) : La plus exploitée, a porté sur plus de 17 000 sites.
- CVE-2026-48907 (éditeur JCE de Joomla) : gravité maximale, ajoutée à la liste des vulnérabilités exploitées connues de la CISA.
- CVE-2026-3300 (Everest Forms Pro) : activement exploitée.
- CVE-2021-29441 (Nacos) : utilisée dans une campagne distincte contre les systèmes Java d'entreprise.
Impact
Alors que 1,4 million de domaines étaient ciblés, les compromis réels étaient plus faibles : Ctrl-Alt-Intel a trouvé 25 195 sites confirmés, tandis que SOCRadar comptait 5 700 webshells actifs. L'opération a également inclus une campagne plus silencieuse en mai 2026 qui a exfiltré 613 fichiers de configuration de 11 systèmes dans neuf entreprises, voler des identifiants de cloud, des mots de passe de base de données, et Alipay RSA clés privées.
Attribution
SOCRadar et Ctrl-Alt-Intel évaluent avec une confiance moyenne à élevée que l'opérateur est chinois ou sinophone, basé sur le code simplifié chinois, l'utilisation de FOFA (exige le numéro de téléphone chinois), et des outils comme Godzilla et VShell. Cependant, l'équipage est considéré comme financièrement motivé plutôt que comme parrainé par l'État.
Recommandations
Si vous exécutez WordPress ou Joomla, patchez immédiatement: Breeze (CVE-2026-3844, corrigé dans 2.4.5), Joomla JCE (CVE-2026-48907, corrigé dans 2.9.9.95). Vérifiez également les modules ThemeREX, la liste de fichiers simple, les fichiers CSS personnalisés JS PHP, BerqWP, Ninja Forms, WavePlayer, WPBookit et WP File Manager. Pour les Nacos, passer à 2.2.1+ et activer l'authentification. Chassez les webshells avec des motifs comme .b* et down.php.