WP-SHELLSTORM: Servidor expuesto revela la operación de backdooring de WordPress
Un equipo de cibercrimen dejó su servidor abierto durante 22 días, exponiendo una operación masiva que respaldaba miles de sitios de WordPress utilizando 27 CVEs, incluyendo CVE-2026-3844 en Breeze caching plugin.
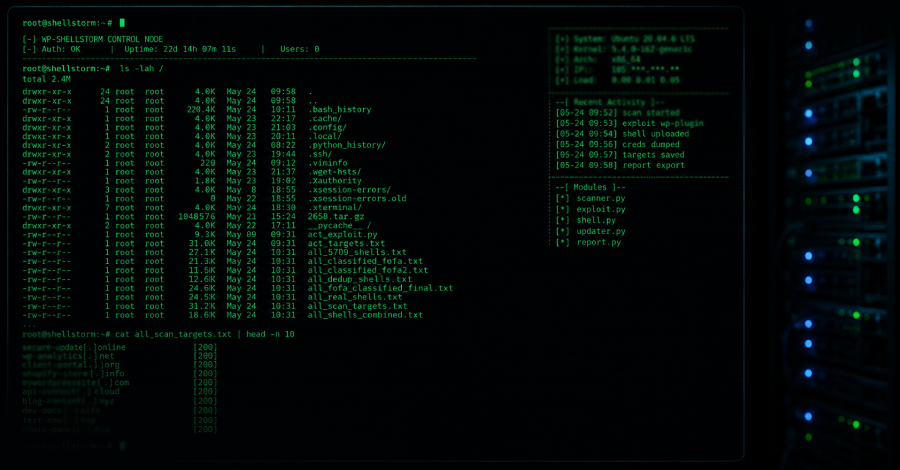
No. Un equipo de cibercrimen dejó a uno de sus propios servidores abiertos en internet durante tres semanas, exponiendo el funcionamiento interno de una operación de piratería de sitio en masa rastreada como