WP-SHELLSTORM: Exposed Server enthüllt massive WordPress Backdooring-Operation
Eine Cybercrime-Crew ließ ihren Server 22 Tage lang offen und enthüllte eine massive Operation, bei der Tausende von WordPress-Sites mit 27 CVEs, darunter CVE-2026-3844 im Breeze-Caching-Plugin, hinterlegt wurden.
Übersicht
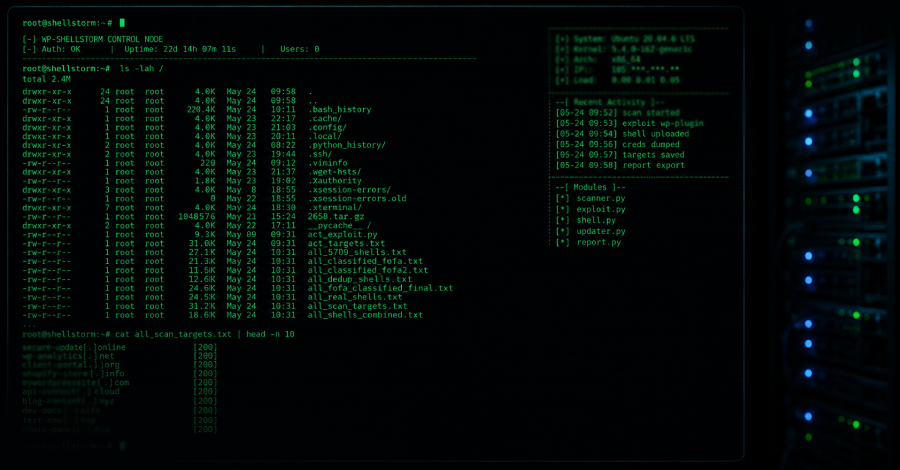
Eine Cybercrime-Crew ließ drei Wochen lang einen ihrer eigenen Server im Internet weit offen und enthüllte das Innenleben einer Massen-Site-Hacking-Operation, die als WP-SHELLSTORM verfolgt wurde. Die Operation zielte auf über 1,4 Millionen Domains ab, hauptsächlich WordPress-Sites, wobei 27 bekannte Schwachstellen verwendet wurden, um Webshells für den Wiederverkauf zu pflanzen.
Discovery
Am 11. Juni 2026 entdeckte das Threat Intelligence Team von SOCRadar ein offenes Verzeichnis unter 137,175,93[.]126 ohne Authentifizierung. Im Inneren befanden sich etwa 800 MB in 434 Dateien: Webshells, Exploit-Skripte, Scan-Ergebnisse, Bash-Historie und C2-Konfiguration. Die Belichtung dauerte 22 Tage aufgrund einer vergessenen Python SimpleHTTPServer-Instanz.
- CVE-2026-3844 (Breeze-Caching-Plugin): Most exploited, backdoored over 17.000 sites.
- CVE-2026-48907 (Joomla JCE-Editor): Maximaler Schweregrad, hinzugefügt zu CISAs Known Exploited Vulnerabilities list.
- CVE-2026-3300 (Everest Forms Pro): Aktiv ausgenutzt.
- CVE-2021-29441 (Nacos): Verwendet in einer separaten Kampagne gegen Enterprise Java-Systeme.
Während 1,4 Millionen Domains ins Visier genommen wurden, waren die tatsächlichen Kompromisse niedriger: Ctrl-Alt-Intel fand 25.195 bestätigte Sites, während SOCRadar 5.700 + aktive Webshells zählte. Die Operation beinhaltete auch eine leisere Kampagne im Mai 2026, die 613 Konfigurationsdateien von 11 Systemen in neun Unternehmen exfiltrierte und Cloud-Anmeldeinformationen, Datenbankpasswörter und Alipay RSA private Schlüssel stahl. Sowohl SOCRadar als auch Ctrl-Alt-Intel beurteilen mit mittlerer bis hoher Sicherheit, dass der Betreiber chinesisch oder chinesischsprachig ist, basierend auf vereinfachtem Chinesisch im Code, Verwendung von FOFA (erfordert chinesische Telefonnummer) und Werkzeugen wie Godzilla und VShell. Die Besatzung gilt jedoch als finanziell motiviert und nicht als staatlich gefördert.
Empfehlungen
Wenn Sie WordPress oder Joomla ausführen, patchen Sie sofort: Breeze (CVE-2026-3844, behoben in 2.4.5), Joomla JCE (CVE-2026-48907, behoben in 2.9.99.5). Überprüfen Sie auch ThemeREX Addons, Simple File List, Custom CSS JS PHP, BerqWP, Ninja Forms, WavePlayer, WPBookit und WP File Manager. Upgraden Sie für Nacos auf 2.2.1+ und aktivieren Sie die Authentifizierung. Jagd nach Webshells mit Mustern wie .b* und down.php.