TIBER-EU: Qué es el marco del equipo rojo amenazado por la amenaza de Europa
TIBER-EU convierte el equipo rojo de una demo de proveedor en un ejercicio regulado, impulsado por inteligencia con reconocimiento mutuo en toda Europa. Así es como funciona el mecanismo, que juega qué papel, y lo que significa bajo DORA.
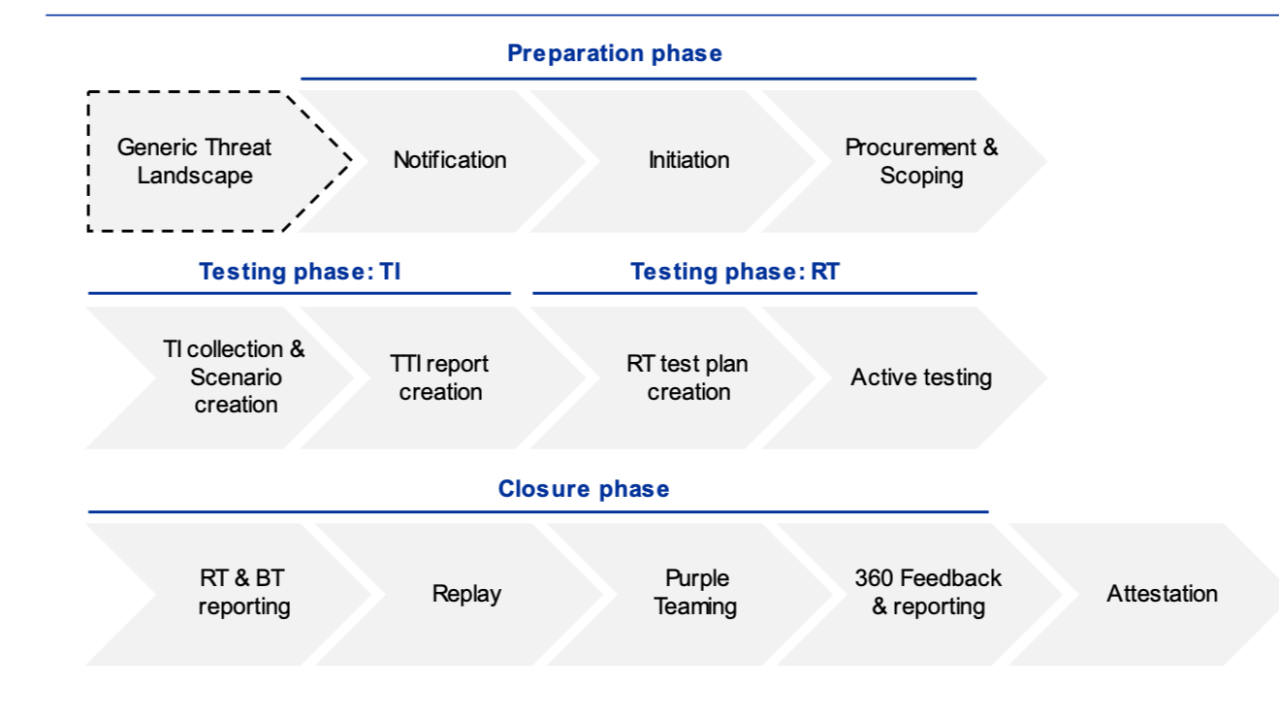
Los informes de equipo rojo terminan en un cajón. TIBER-EU fue construido sobre la premisa de que no deberían & mdash; que un ataque controlado contra una institución financiera debe producir algo que una autoridad puede reconocer, otra jurisdicción puede confiar, y la entidad en sí puede actuar. Comprender cómo se construye el marco le dice mucho acerca de lo que se supone que es una simulación de adversarios serios.Lo que TIBER-EU realmente está escrito/h2 Clavep confianzaTIBER-EU es un marco europeo de redacción ética basada en la inteligencia, desarrollado conjuntamente por el Banco Central Europeo y los bancos centrales nacionales de la UE, aprobado por el Consejo de Gobierno del BCE y publicado por primera vez en mayo de 2018. No es una herramienta, una certificación o un escáner. Es un conjunto de guías, plantillas y definiciones de función que indican a las autoridades, entidades, proveedores de inteligencia de amenazas y equipos rojos cómo trabajar juntos para probar y mejorar la capacidad de resistencia cibernética mediante ciberataques controlados. La característica definitoria es la palabra > > . Una prueba de penetración genérica comienza desde un atajo asumido y una lista de verificación. Una prueba TIBER-EU comienza a partir de inteligencia de amenazas a medida sobre quién apuntaría realistamente a esta entidad, cómo operan, y lo que irían después. El equipo rojo imita entonces esas tácticas, técnicas y procedimientos específicos contra las funciones críticas de la entidad — su gente, sus procesos y su tecnología & mdash; en lugar de contra cualquier cosa que suceda que esté en alcance sobre una hoja de cálculo. Igualmente importante es lo que el resultado no es. No hay pase o falla. El marco es explícito que el propósito es revelar fortalezas y debilidades y crear un efecto de aprendizaje que eleva a la entidad a un nivel más alto de madurez cibernética. Ese encuadre importa operacionalmente: elimina el incentivo para ocultar los hallazgos, que es precisamente el incentivo que arruina la mayoría de los ejercicios de seguridad interna.Seguido/p estrictamente indicadoh2 confidencialLos cinco equipos y por qué la división de los asuntos (apartado) se realiza una prueba en cinco grupos distintos, cada uno con responsabilidades definidas. La separación no es el teatro burocrático — es lo que hace que el ejercicio sea creíble.Seguido/por ejemplo: No se entiende el criterio de la prueba?Seguridad/conocer saber sobre la prueba? Equipo azul realizado/td estrictamente seleccionados Personal de Entidades cuya prevención, detección y respuesta son probadas seleccionadas/td acordadotd títuloNo fue seleccionado/td indicado/tr título indicatr título seleccionadotd Proveedor de inteligencia de amenazas Maps threats and performs reconnaissance on the entity made/td instrucciones dadas por:Simples/td instrucciones/tr contactos/tr títulos de referenciaEquipo de trabajo realizado/td instrucciones especificadoEjecute el ataque simulado a funciones críticas efectuadas/td contactos seleccionados/td contactosSí fuere/td contactos/tr contactos obtenidostr fuerete decontrolado Pequeño grupo dentro de la entidad que lidera y administra la prueba realizada/td instrucciones dadasSimpleado/td instrucciones/tr contactos/tr título recomendadotr títulos del equipo cibernético realizado/td Supervisión de la autoridad, garantiza el cumplimiento del marco realizado/td fieltdSí realizado/td confidencial recomendado/tr contactos/tbody nombrado/tbody Contraseña/table La falta de conocimiento previo del equipo azul es todo el punto. Si los defensores saben que se está ejecutando una prueba, están midiendo su capacidad de actuar para un público, no su capacidad de detectar una intrusión a las 3am del martes. El equipo de control es la válvula de presión: un grupo deliberadamente pequeño dentro de la entidad que sí sabe, que maneja el riesgo durante el ejercicio, y que trabaja junto al equipo cibernético TIBER de la autoridad. Esa última relación es lo que permite el reconocimiento mutuo — la autoridad puede certificar la prueba porque ayudó a supervisarla. Nota: El equipo de control es intencionalmente pequeño. Cada persona adicional que sabe convertir una prueba de detección realista en un ejercicio de coordinación, y la orientación del propio equipo de control del marco vale la pena leer antes de montar el suyo.Seguido/bloqueo indicah2 títuloDe iniciación a la certificación realizado/h2 títulosA TIBER-EU test es un proceso final a extremo, y el marco proporciona plantillas y guía para cada etapa en lugar de dejar que las entidades improvise. Las fases se ejecutan a través de iniciación, análisis, inteligencia de amenazas, pruebas de equipo rojo (que se dividen en planificación y presentación de informes), creación de informes de equipo azul y creación de planes de rehabilitación. La salida se formaliza en un informe resumido de prueba y un certificado. Ese oleoducto es donde el marco gana su mantenimiento. El escope obliga a la entidad a definir sus funciones críticas — las cosas cuyo fracaso haría realmente daño, no los sistemas que son más fáciles de alcanzar. La fase de inteligencia de amenazas produce un perfil de amenaza que el equipo rojo tiene que cumplir. The blue team report is a formal artefact in its own right: it captures what defenders saw, when, and what they did, which is often more revealing than the red team's narrative. El plan de remediación cierra el bucle, y el certificado es lo que hace que todo sea portátil a través de las fronteras. Un gran grupo financiero que opera en varios países se enfrentaría de otra manera a la perspectiva de ejercicios repetidos, casi idénticos de equipo rojo exigidos por diferentes supervisores. Debido a que TIBER-EU armoniza el enfoque y estandariza los artefactos, una prueba realizada al marco en una jurisdicción puede ser reconocida por las autoridades pertinentes en cualquier lugar. Las entidades activas en múltiples jurisdicciones pueden incluso participar en pruebas conjuntas con múltiples equipos cibernéticos TIBER-EU. Para un grupo con actividades transfronterizas dentro de las remesas de varios reguladores, se trata de una reducción directa en el esfuerzo y costo duplicados. El marco se actualizó en 2024 para ajustarse plenamente a las Normas Técnicas Regulatorias sobre las pruebas de penetración dirigidas por amenazas en virtud de la Ley de Resiliencia Operacional Digital. Este es el gancho práctico para la mayoría de los lectores: DORA impone obligaciones TLPT, y adoptar TIBER-EU es una ruta documentada para reunirse con ellos. El BCE ha publicado material específicamente sobre cómo adoptar el marco ayuda a cumplir esos requisitos. Si su organización está analizando un programa DORA TLPT, TIBER-EU efectivamente le da un modelo operativo listo & mdash; roles, fases, plantillas, supervisión y certificación — en lugar de una página en blanco. La alineación también significa que el vocabulario de su prueba coincidirá con lo que un supervisor espera ver. Precaución: La alineación del marco no significa que un informe genérico de prueba satisfaga una obligación TLPT. La fase de inteligencia, el informe del equipo azul y el certificado son requisitos estructurales, no extras opcionales atornillados al final. Quién es para — y quién no se hace o no se hace referencia/h2 títulos de propiedadTIBER-EU está diseñado para entidades que proporcionan infraestructura financiera básica, incluyendo aquellas cuyas actividades transfronterizas se encuentran dentro de las atribuciones de varias autoridades, y para las propias autoridades nacionales y supranacionales. Pero el marco es explícitamente utilizable para las entidades de todos los sectores críticos, no sólo los servicios financieros. El BCE también lo aplica directamente, y la Supervisión Bancaria del BCE la ha implementado a nivel europeo. La adopción es amplia. El marco se ha abordado en Alemania, Austria, Bélgica, Dinamarca, España, Estonia, Finlandia, Francia, Islandia, Irlanda, Italia, Liechtenstein, Luxemburgo, Malta, Países Bajos, Noruega, Portugal, Rumania, Eslovaquia, España y Suecia, con otras jurisdicciones en el proceso de adopción o espera que sigan. Los equipos nacionales cibernéticos TIBER-EU realizan pruebas con entidades en sus propias jurisdicciones. El marco combina requisitos obligatorios con los opcionales que las jurisdicciones pueden adaptarse a las especificidades locales. Esa flexibilidad es deliberada: permite a una autoridad nacional configurar la prueba a su mercado sin romper la armonización que hace posible el reconocimiento mutuo. Una de las partes más infravaloradas del marco es la Guía de la UE para la Contratación de Proveedor de Servicios realizadas/em título. Existe porque la calidad de una prueba dirigida por la amenaza vive o muere en los dos proveedores que contrata: el proveedor de inteligencia de la amenaza y el equipo rojo. Se espera que la entidad que está siendo probada realice la debida diligencia para confirmar que sus proveedores elegidos cumplen los requisitos establecidos en esa orientación. En la práctica, aquí es donde vemos los problemas más evitables. Un proveedor que trate la inteligencia de la amenaza como un informe del sector reciclado producirá un ejercicio de equipo rojo indistinguible de una prueba de penetración interna estándar. Un equipo rojo que no puede demostrar la simulación del adversario genuino — herramientas personalizadas, disciplina de seguridad operacional, persistencia realista y movimiento lateral — producirá hallazgos que aplanan a los defensores. La orientación de las adquisiciones existe precisamente para dar a los compradores una base defensible para distinguirlos. Dos documentos de acompañamiento valen la pena iniciar cualquier conversación de análisis: la guía del equipo de control de la UE-Empleo realizado/emilos, en la creación del equipo interno que gestiona la prueba, y la guía de tratamiento púrpura de la UE-Escritor/emilos, sobre cómo se gestiona el equipo púrpura durante la fase de prueba o cierre. El equipo púrpura es a menudo donde la ganancia de madurez real sucede — convierte a un equipo rojo encontrando un cambio de ingeniería de detección mientras el contexto todavía está fresco.Seguido/p√≥n indicadoh2 confianzaLo que debe quitarse fue la contribución de un equipo rojo no es que inventó el equipo rojo. It is that it made threat-led testing repeatable, overseen and mutually recognisable across a continente — and then tied it to a regulation that makes it compulsory for a large part of the financial sector. Para una entidad que se enfrenta a obligaciones del DORA TLPT, el marco es el camino de menor resistencia y la máxima seguridad. Para todos los demás, el marco es un referente útil incluso si nunca lo adoptas formalmente. Pregunte si el ejercicio de su equipo rojo es impulsado por la inteligencia sobre quién le atacaría realmente, si sus defensores realmente no sabían que iba a venir, si un informe del equipo azul existe como un artefacto de primera clase, y si el plan de rehabilitación tiene un propietario. Si la respuesta a cualquiera de ellos es no, usted está ejecutando una demostración, no una prueba. La verdadera lección de TIBER-EU es que la estructura alrededor del ataque — los roles, las fases, los artefactos y la supervisión & mdash; es lo que convierte una intrusión inteligente en resistencia duradera. El Centro de Conocimiento TIBER-EU, organizado por el BCE, existe para mantener esa implementación consistente a medida que se unen más jurisdicciones; los nuevos adoptantes pueden llegar a la comunidad en [email protected]