TIBER-EU: Was Europas bedrohlich geführtes rotes Team Framework tatsächlich testet
TIBER-EU verwandelt rotes Teaming von einer Herstellerdemo in eine regulierte, nachrichtendienstliche Übung mit gegenseitiger Anerkennung in ganz Europa. So funktioniert der Mechanismus, wer welche Rolle spielt und was er unter DORA bedeutet.
Die meisten roten Teamberichte landen in einer Schublade. TIBER-EU wurde auf der Prämisse aufgebaut, dass sie nicht &mdash sollten; dass ein kontrollierter Angriff auf ein Finanzinstitut etwas hervorbringen sollte, das eine Behörde erkennen kann, einer anderen Gerichtsbarkeit vertrauen kann und das Unternehmen selbst handeln kann. Zu verstehen, wie der Rahmen aufgebaut ist, sagt viel darüber aus, wie eine ernsthafte Gegnersimulation aussehen soll.
Was TIBER-EU eigentlich ist
TIBER-EU ist ein europäischer Rahmen für Threat Intelligence-basiertes ethisches Red-Teaming, das gemeinsam von der Europäischen Zentralbank und den nationalen Zentralbanken der EU entwickelt, vom EZB-Rat genehmigt und erstmals im Mai 2018 veröffentlicht wurde. Es ist kein Werkzeug, keine Zertifizierung oder ein Scanner. Es handelt sich um eine Reihe von Anleitungen, Vorlagen und Rollendefinitionen, die Behörden, Stellen, Anbieter von Bedrohungsinformationen und roten Teams mitteilen, wie sie zusammenarbeiten können, um die Cyber-Resilienz durch kontrollierte Cyberangriffe zu testen und zu verbessern. Das definierende Merkmal ist das Wort intelligenzbasiert. Ein generischer Penetrationstest beginnt mit einem angenommenen Angreifer und einer Checkliste. Ein TIBER-EU-Test beginnt mit maßgeschneiderten Bedrohungsinformationen darüber, wer diese Entität realistisch anvisieren würde, wie sie funktionieren und was sie verfolgen würden. Das rote Team ahmt dann diese spezifischen Taktiken, Techniken und Prozeduren gegen die kritischen Funktionen der Entität — seine Leute, seine Prozesse und seine Technologie — anstatt gegen das, was in einer Tabellenkalkulation passiert. Ebenso wichtig ist, was das Ergebnis nicht ist. Es gibt keinen Pass oder Fail. Der Rahmen ist explizit, dass der Zweck darin besteht, Stärken und Schwächen aufzudecken und einen Lerneffekt zu erzeugen, der das Unternehmen auf eine höhere Cyber-Reife hebt. Das Framing ist operativ wichtig: Es beseitigt den Anreiz, Ergebnisse zu verbergen, was genau der Anreiz ist, der die meisten internen Sicherheitsübungen ruiniert.
Die fünf Teams und warum die Aufteilung wichtig ist
TIBER-EU verteilt einen Test auf fünf verschiedene Gruppen mit jeweils definierten Verantwortlichkeiten. Die Trennung ist kein bürokratisches Theater — sie macht die Übung glaubwürdig.
| Team | Role | Knows about the test? | ||
|---|---|---|---|---|
| Mitarbeiter des blauen Teams | Entität, deren Prävention, Aufdeckung und Reaktion getestet wurden | |||
| Threat Intelligence Provider | Maps Bedrohungen und führt Aufklärung auf die Entität aus | |||
| Executed the simulationd attack on critical functions | Control team | Kleine Gruppe innerhalb der Entität, die den Test leitet und verwaltet | Yes | |
| TIBER cyber team | Behördenseitige Aufsicht gewährleistet Rahmenkonformität | Yes |
Der Mangel an Vorwissen des blauen Teams ist der springende Punkt. Wenn die Verteidiger wissen, dass ein Test läuft, messen Sie ihre Leistungsfähigkeit für ein Publikum, nicht ihre Fähigkeit, ein Eindringen um 3 Uhr morgens an einem Dienstag zu erkennen. Das Kontrollteam ist das Druckventil: eine bewusst kleine Gruppe innerhalb der Entität, die es weiß, die Risiken während der Übung steuert und die neben dem TIBER Cyberteam von der Behörde aus arbeitet. Diese letzte Beziehung ermöglicht gegenseitige Anerkennung — Die Behörde kann den Test bestätigen, weil sie geholfen hat, ihn zu überwachen.
Hinweis: Das Kontrollteam ist absichtlich winzig. Jede weitere Person, die es kennt, wandelt einen realistischen Erkennungstest in eine Koordinationsübung um, und die Anleitung des Frameworks für das Kontrollteam ist es wert, gelesen zu werden, bevor Sie Ihre zusammenstellen.
Von der Einleitung zur Bescheinigung
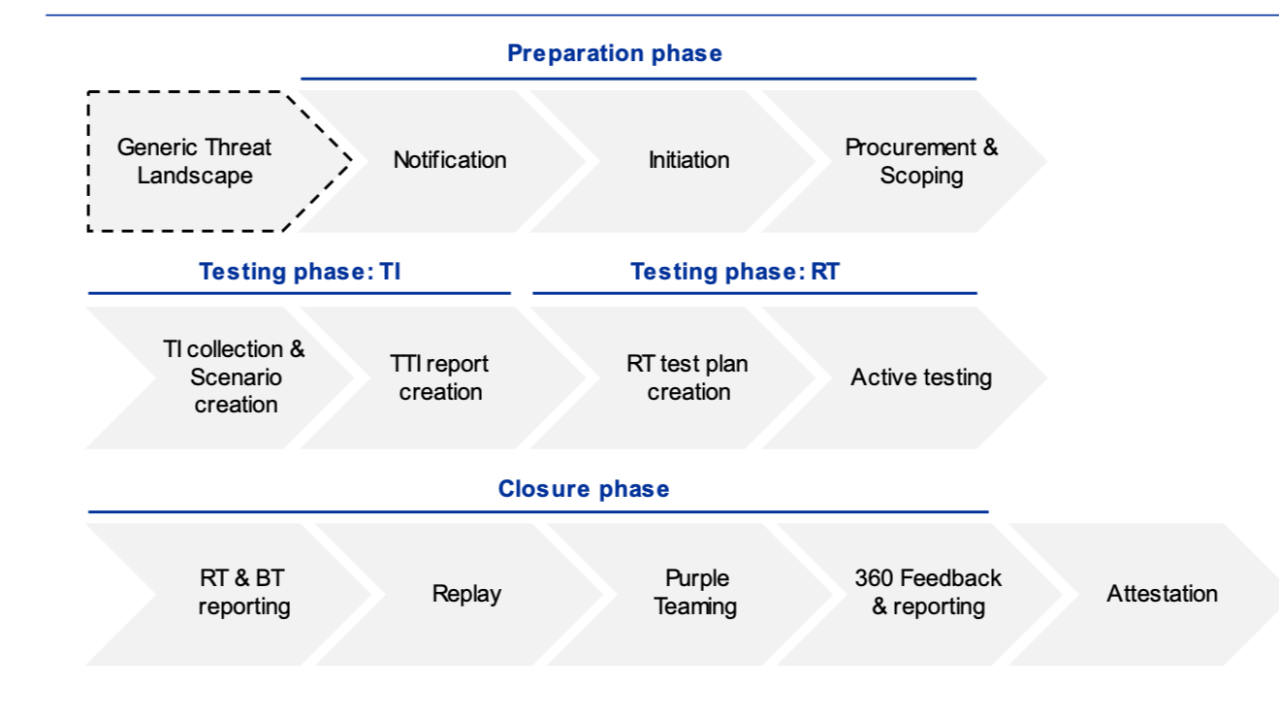
Ein TIBER-EU-Test ist ein End-to-End-Prozess, und das Framework liefert Vorlagen und Anleitungen für jede Phase, anstatt Entitäten zu improvisieren. Die Phasen laufen durch Initiation, Scoping, Threat Intelligence, Red-Team-Tests (selbst aufgeteilt in Planung und Reporting), Erstellung von Berichten für blaue Teams und Erstellung von Sanierungsplänen. Die Ausgabe wird in einem zusammenfassenden Testbericht und einer Bescheinigung formalisiert.
Diese Pipeline ist der Ort, an dem sich der Rahmen verdient. Scoping zwingt die Entität, ihre kritischen Funktionen &mdash zu definieren; die Dinge, deren Versagen tatsächlich weh tun würde, nicht die Systeme, die am einfachsten zu erreichen sind. Die Threat Intelligence Phase erzeugt ein gezieltes Bedrohungsprofil, das das rote Team dann zu ehren hat. Der Bericht des blauen Teams ist ein formales Artefakt für sich: Er fängt ein, was Verteidiger sahen, wann und was sie taten, was oft aufschlussreicher ist als die Erzählung des roten Teams. Der Sanierungsplan schließt die Schleife, und die Bescheinigung macht das Ganze grenzüberschreitend tragbar.
Warum gegenseitige Anerkennung die stille Innovation ist
Eine große Finanzgruppe, die in mehreren Ländern tätig ist, hätte sonst die Aussicht auf wiederholte, nahezu identische Übungen der roten Mannschaft, die von verschiedenen Aufsichtsbehörden verlangt werden. Da TIBER-EU den Ansatz harmonisiert und die Artefakte standardisiert, kann ein Test, der in einer Gerichtsbarkeit durchgeführt wird, von den zuständigen Behörden an anderer Stelle anerkannt werden. Unternehmen, die in mehreren Ländern tätig sind, können sogar an gemeinsamen Tests mit mehreren TIBER-EU-Cyberteams teilnehmen. Für eine Gruppe mit grenzüberschreitenden Aktivitäten, die in die Zuständigkeit mehrerer Regulierungsbehörden fallen, ist dies eine direkte Reduzierung des doppelten Aufwands und der Kosten.
Die DORA-Verbindung
Das Framework wurde 2024 aktualisiert, um sich vollständig an die technischen Regulierungsstandards für bedrohungsgesteuerte Penetrationstests gemäß dem Digital Operational Resilience Act anzupassen. Dies ist der praktische Haken für die meisten Leser: DORA erlegt TLPT-Verpflichtungen auf, und die Annahme von TIBER-EU ist ein dokumentierter Weg, um sie zu erfüllen. Die EZB hat Material dazu veröffentlicht, wie die Annahme des Rahmens zur Erfüllung dieser Anforderungen beiträgt.
Wenn Ihr Unternehmen ein DORA TLPT-Programm durchführt, gibt Ihnen TIBER-EU effektiv ein vorgefertigtes Betriebsmodell — Rollen, Phasen, Vorlagen, Aufsicht und Bescheinigung — anstelle einer leeren Seite. Die Ausrichtung bedeutet auch, dass das Vokabular Ihres Tests mit dem übereinstimmt, was ein Supervisor erwartet.
Achtung: Framework Alignment bedeutet nicht, dass ein generischer Pentest-Bericht eine TLPT-Verpflichtung erfüllt. Die Intelligenzphase, der blaue Teambericht und die Bescheinigung sind strukturelle Anforderungen, keine optionalen Extras, die am Ende angeschraubt werden.
Wer es ist für — und wer es nicht ist
TIBER-EU richtet sich an Unternehmen, die Kernfinanzinfrastruktur bereitstellen, einschließlich derjenigen, deren grenzüberschreitende Aktivitäten in den Zuständigkeitsbereich mehrerer Behörden fallen, und an nationale und supranationale Behörden selbst. Der Rahmen ist jedoch explizit für Unternehmen in allen kritischen Sektoren verwendbar, nicht nur für Finanzdienstleistungen. Die EZB wendet sie auch direkt an, und die EZB-Bankenaufsicht hat sie auf europäischer Ebene umgesetzt.
Die Adoption ist breit. Der Rahmen wurde von Belgien, der Tschechischen Republik, Dänemark, Estland, Finnland, Frankreich, Deutschland, Island, Irland, Italien, Liechtenstein, Luxemburg, Malta, den Niederlanden, Norwegen, Portugal, Rumänien, der Slowakei, Spanien und Schweden übernommen, wobei weitere Rechtsordnungen dabei sind, ihn anzunehmen oder voraussichtlich folgen werden. Nationale TIBER-EU Cyber-Teams führen Tests mit Entitäten in ihren eigenen Gerichtsbarkeiten durch.
Der Rahmen kombiniert obligatorische Anforderungen mit optionalen, die die Jurisdiktionen an lokale Besonderheiten anpassen können. Diese Flexibilität ist bewusst: Sie ermöglicht es einer nationalen Behörde, den Test für ihren Markt zu gestalten, ohne die Harmonisierung zu brechen, die die gegenseitige Anerkennung ermöglicht.
Bei der Beschaffung scheitern die Tests frühzeitig
Einer der am meisten unterschätzten Teile des Frameworks ist die TIBER-EU Guidance for Service Provider Procurement. Es existiert, weil die Qualität eines bedrohungsgesteuerten Tests von den beiden Anbietern, die Sie einstellen, lebt oder stirbt: dem Threat Intelligence-Anbieter und dem roten Team. Von dem getesteten Unternehmen wird erwartet, dass es eine Due Diligence durchführt, um zu bestätigen, dass seine ausgewählten Anbieter die in diesen Leitlinien festgelegten Anforderungen erfüllen.
In der Praxis sehen wir hier die am meisten vermeidbaren Probleme. Ein Anbieter, der Threat Intelligence als recycelten Sektorbericht behandelt, wird eine rote Teamübung erstellen, die sich von einem Standard-internen Penetrationstest nicht unterscheiden lässt. Ein rotes Team, das keine echte Gegnersimulation — benutzerdefinierte Werkzeuge, Betriebssicherheitsdisziplin, realistische Beharrlichkeit und seitliche Bewegung — demonstrieren kann, wird Ergebnisse liefern, die den Verteidigern schmeicheln. Die Beschaffungsrichtlinie existiert genau, um den Käufern eine vertretbare Grundlage zu geben, um diese voneinander zu unterscheiden.
Zwei Begleitdokumente sind es wert, in jedes Scoping-Gespräch einbezogen zu werden: die TIBER-EU Control Team Guidance zum Einrichten des internen Teams, das den Test verwaltet, und die TIBER-EU Purple-Teaming Guidance zum Management von Purple-Teaming während der Test- oder Abschlussphase. Purple Teaming ist oft der Ort, an dem der echte Reifegewinn passiert; es verwandelt ein rotes Team in einen Erkennungs-Engineering-Wechsel, während der Kontext noch frisch ist.
Was man wegnimmt
TIBER-EUs Beitrag ist nicht, dass es rotes Teaming erfunden hat. Es ist so, dass es bedrohungsgesteuerte Tests wiederholbar, überwacht und gegenseitig erkennbar auf einem Kontinent machte und es dann an eine Verordnung gebunden hat, die es für einen großen Teil des Finanzsektors obligatorisch macht. Für ein Unternehmen, das mit DORA TLPT-Verpflichtungen konfrontiert ist, ist der Rahmen der Weg des geringsten Widerstands und der höchsten Sicherheit.
Für alle anderen ist das Framework ein nützlicher Benchmark, auch wenn Sie es nie formell übernehmen. Fragen Sie, ob Ihre rote Teamübung von Intelligenz darüber angetrieben wird, wer Sie tatsächlich angreifen würde, ob Ihre Verteidiger wirklich nicht wussten, dass es kommen würde, ob ein blauer Teambericht als erstklassiges Artefakt existiert und ob der Sanierungsplan einen Besitzer hat. Wenn die Antwort auf eines davon nein ist, führen Sie eine Demonstration durch, keinen Test. Die wahre Lektion von TIBER-EU ist, dass die Struktur um den Angriff — die Rollen, die Phasen, die Artefakte und die Aufsicht — das ist, was ein cleveres Eindringen in dauerhafte Widerstandsfähigkeit verwandelt. Das von der EZB veranstaltete TIBER-EU-Wissenszentrum existiert, um diese Umsetzung konsistent zu halten, wenn mehr Jurisdiktionen beitreten; neue Anwender können die Gemeinschaft unter [email protected] erreichen.