PCI DSS 4.0 Anforderungen 11.3 und 11.4: Was tatsächlich getestet wird
PCI DSS ist das einzige Framework, das "Penetrationstest" laut sagt und eine Frequenz an ihn anheftet. Hier ist, was 11.3 und 11.4 verlangen und was Ihre QSA verlangen wird.
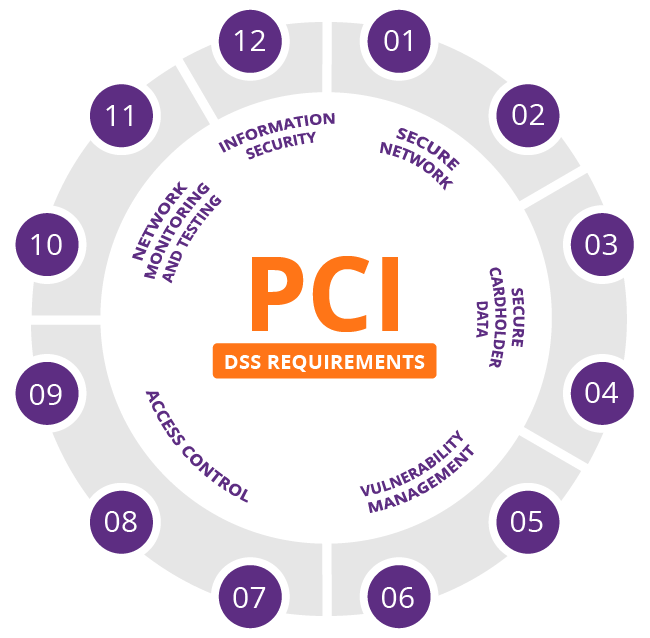
Die meisten Sicherheits-Frameworks sprechen von Penetrationstests. Sie bitten um "technische Zusicherung" oder "unabhängige Verifizierung" und überlassen den Rest der Interpretation. PCI DSS nicht. Es ist das einzige Framework in der Compliance-Familie, das Penetrationstests explizit benennt und einen Kalender darauf fixiert; und Version 4.0 hat die Schrauben festgezogen, anstatt sie zu lösen. Wenn Ihr Bewertungsfenster in diesem Jahr landet, ist die Frage nicht mehr, ob Sie einen Pentest benötigen, sondern ob der, den Sie haben, die Lesung einer QSA überleben wird.
Die Verwirrung beginnt fast immer an der gleichen Stelle: Teams behandeln "Scannen" und "Testen" als zwei Wörter für die gleiche Aktivität, planen eines und entdecken zum Zeitpunkt der Bewertung, dass der Standard beides wollte. Die Anforderungen 11.3 und 11.4 werden aus genau diesem Grund bewusst aufgeteilt. Einer ist automatisiert, vierteljährlich und beantwortet eine Checkbox. Der andere ist manuell, jährlich und beantwortet eine viel schwierigere Frage — Kann jemand tatsächlich die Kartendaten erreichen?
Was zählt wie in scope
Der Perimeter ist nicht "der Zahlungsserver". Es ist die Datenumgebung des Karteninhabers — das CDE — plus jedes System, das sich mit ihm verbinden oder seine Sicherheit beeinflussen kann. In dieser zweiten Klausel gehen die meisten Scoping-Argumente verloren. Verwaltungsarbeitsplätze, Authentifizierungssysteme, Überwachungsplattformen und angeschlossene Dienstanbieter befinden sich alle innerhalb der Grenze, da jeder von ihnen eine plausible Route ist.
Ein System, das sich wirklich außerhalb des Perimeters befindet, muss sich technisch nicht nur in einem Diagramm befinden. Und diese Unterscheidung wird durch Segmentierungstests bewiesen, nicht durch Dokumentation. Die häufigste Überraschung bei der Bewertung ist ein VLAN, das in der Architekturzeichnung als "getrennt" bezeichnet wird, aber immer noch durch eine vergessene Firewall-Regel oder einen Sprung durch eine Admin-Workstation zum CDE gelangt. Undemonstrated Segmentierung schrumpft nicht Ihren Perimeter. Es vergrößert es leise und zieht jede Anforderung mit sich.
Achtung: Ein Netzwerkdiagramm, das eine saubere Trennung zwischen der Unternehmens-IT und dem CDE zeigt, beweist nichts für sich. Wenn Sie keinen Tester zeigen können, der versucht, diese Grenze zu überschreiten und scheitert, muss die QSA davon ausgehen, dass die Grenze nicht existiert.
Anforderung 11.3: Schwachstellenscanning
Anforderung 11.3 umfasst das Scannen, und es ist streng sowohl in Bezug auf die Kadenz als auch auf die Urheberschaft. Sie benötigen mindestens vierteljährlich interne und externe Scans sowie einen Scan nach signifikanten Änderungen; ein neuer öffentlich zugänglicher Dienst, ein neu gestaltetes Segment, eine wichtige Anwendungsbereitstellung. Die Uhr wird beim Wechsel zurückgesetzt, nicht im Kalender.
Externe Scans müssen von einem ASV, einem vom PCI Security Standards Council autorisierten Approved Scanning Vendor, durchgeführt werden. Interne Scans können intern durchgeführt werden, jedoch von Mitarbeitern, die unabhängig von dem Team sind, das die gescannten Systeme verwaltet. Diese Unabhängigkeitsklausel ist keine Formalität; sie ist der Unterschied zwischen einem Scan und einer Selbsteinschätzung. Und ein "Passing" -Scan hat eine bestimmte Bedeutung: Null hochgradige Schwachstellen. Nicht "wir haben sie alle protokolliert". Nicht "wir haben das Risiko akzeptiert". Null.
Dies ist die Anforderung, die Teams am häufigsten glauben, dass sie zufrieden sind, wenn sie es nicht getan haben. Ein vierteljährlicher Scan-Bericht voller ungepatchter Kritikpunkte ist kein Beweis für Compliance & mdash; es ist ein Beweis für eine bekannte, unadressierte Exposition, die von Ihrem eigenen Anbieter mit einem Zeitstempel versehen wurde.
Anforderung 11.4: Penetrationstests
Hier wird der Standard ungewöhnlich spezifisch, und es lohnt sich, die Unteranforderungen als Spezifikation und nicht als Vorschlag zu lesen. Anforderung 11.4 erfordert eine dokumentierte Methodik, externe und interne Tests mindestens jährlich und nach signifikanten Infrastruktur- oder Anwendungsänderungen, Abdeckung des gesamten CDE-Perimeters sowohl über Netzwerk- als auch über Anwendungsebene sowie Behebung ausnutzbarer Schwachstellen, gefolgt von Neutests. Zwei Klauseln heben die Messlatte für Dienstleister weiter an. Anforderung 11.4.6 erfordert Segmentierungstests alle sechs Monate statt jährlich. Anforderung 11.4.7 fügt Isolationstests zwischen Kunden für Multi-Tenant-Anbieter &mdash hinzu; eine Anforderung, die genau damit übereinstimmt, wie SaaS-Zahlungsplattformen tatsächlich funktionieren, wobei die Fehlkonfiguration eines Mandanten zu einem Verstoß eines anderen Mandanten werden kann.
| Requirement | Was getestet wird | ||
|---|---|---|---|
| 11.3.1 | Vierteljährlich + nach Änderungen | 11.3.2 | Externer Scan über genehmigte ASV | Vierteljährlich + nach Änderungen | Per applicable segmentation requirement |
Lesen Sie diese Tabelle als Abdeckungskarte, nicht als Checkliste. Ein einziger jährlicher Pentest, der die externe Webebene berührt und dort stoppt, erfüllt nicht 11.4.2, der explizit auch das interne Netzwerk und die Anwendungsschicht will. Die beiden Schichten fangen unterschiedliche Dinge auf: Netzwerktests finden den Weg, Anwendungstests finden die Tür, die am Ende offen bleibt.
Was die QSA im Bericht verlangt
Der Bericht selbst ist, wo Engagements gewonnen oder verloren werden. Eine QSA liest Ihre Ergebnisse nicht zur Unterhaltung; Sie prüfen, ob die Arbeit der Anforderung entspricht. Sechs Dinge kommen immer wieder auf.
- Eine erklärte Methodik, die in der Industrie anerkannt ist — PTES, OWASP oder NIST SP 800-115 — kein maßgeschneiderter Prozess, der für das Engagement erfunden wurde.
- Eine Rechtfertigung des Perimeters: Warum diese Systeme und nicht andere, an das Datenflussdiagramm des Karteninhabers gebunden sind.
- Beweis dafür, dass das Testen sowohl die Netzwerkschicht als auch die Anwendungsschicht abdeckte.
- Für die Segmentierung: Welche Steuerungen wurden von außerhalb des CDE versucht und das Ergebnis jedes Versuchs.
- Dokumentierte Wiederholungstests für jede ausnutzbare Sicherheitslücke mit einem Datum und einem endgültigen Status.
- Nachweis, dass der Tester unabhängig vom Team war, das die getesteten Systeme verwaltet.
Dieser letzte Punkt ist derjenige, der Engagements leise disqualifiziert. Wenn derselbe Ingenieur, der die Firewalls betreibt, auch den Test gegen sie durchführt, wird die Unabhängigkeitsanforderung nicht erfüllt, egal wie gut die Ergebnisse sind.
Wichtig: Retesting ist keine optionale Bereinigung. Anforderung 11.4 erwartet, dass ausnutzbare Schwachstellen behoben und dann erneut getestet werden, wobei der Retest dokumentiert wird. Eine Suchliste ohne Abschlussnachweis ist ein offenes Element, keine abgeschlossene Anforderung.
Scannen und Testen sind kein Ersatz
Das nützlichste mentale Modell ist folgendes: Ein Scan findet bekannte Schwachstellen bei exponierten Diensten; ein Penetrationstest versucht, sie auszunutzen, sie zu verketten und tatsächlich die Kartendaten zu erreichen. Einer ist ein Rauchmelder. Der andere ist jemand, der nachts durch das Gebäude geht und prüft, ob die Fenster, von denen Sie glauben, dass sie verschlossen sind, wirklich sind.
Ein ASV-Scan ist automatisiert, vierteljährlich, extern und beantwortet 11.3.2. Ein Penetrationstest ist manuell, jährlich und Antworten 11.4. Der Standard verlangt beides, weil jeder das verfehlt, was der andere fängt. Automatisierung ist erschöpfend über das Bekannte und blind für den Roman; Ein menschlicher Tester ist das Gegenteil. Das Ersetzen des einen durch das andere ist die häufigste — und am leichtesten gefangen — Verknüpfung in einer PCI DSS-Bewertung.
Es gibt auch eine praktische Konsequenz dafür, wie Sie budgetieren und planen. Scans sind billig, häufig und können weitgehend funktionsfähig sein. Penetrationstests sind teuer, jährlich und hängen von knappem Fachwissen ab. Sie als einen Posten zu behandeln, bedeutet, dass einer von ihnen unterfinanziert wird, und es ist normalerweise derjenige, der echte Fähigkeiten braucht, um es gut zu machen.
Was sich von 3.2.1 auf 4.0 geändert hat
Die Testanforderungen wurden neu nummeriert — 11.3 wurde Scannen, 11.4 wurde Penetrationstest — aber die Folgeänderungen waren wesentlich. Neue Anforderungen für Multi-Tenant-Isolation und Multi-Faktor-Authentifizierung erschienen, und eine Reihe von Elementen, die zuvor als "Best Practice" behandelt wurden, wurden nach dem 31. März 2025 obligatorisch. Der maßgeschneiderte Ansatz kam auch, so dass ein Unternehmen das Ziel einer Anforderung durch alternative Kontrollen, aber mit Dokumentations- und Validierungsanforderungen, die erheblich schwerer sind als nur das Ding wie geschrieben zu tun. Für die meisten Organisationen ist der praktische Effekt, dass die Gnadenfrist vorbei ist. Anforderungen, die aufgeschoben werden könnten, werden nun bewertet, und der Segmentierungstest, der einst ein stiller Anhang des Pentests war, ist zu einem zentralen Ergebnis für sich geworden.
Gilt das für Sie?
PCI DSS ist kein Gesetz. Es ist eine vertragliche Anforderung, die von den Kartensystemen durch den Erwerb von Banken und Verarbeitern auferlegt wird, und gilt für alle Unternehmen, die Kartendaten unabhängig vom Land speichern, verarbeiten oder übertragen. Für Unternehmen in Moldawien kommt die Verpflichtung typischerweise über die übernehmende Bank oder einen Partnerprozessor, und der Validierungsgrad hängt vom jährlichen Transaktionsvolumen ab. Das bedeutet, dass der Auslöser kommerziell ist, nicht gesetzgeberisch; Sie können vollständig mit dem nationalen Recht konform sein und immer noch vertraglich verpflichtet sein, im nächsten Quartal einen Pentest-Bericht zu erstellen.
Wenn Sie sich auf dieses Gespräch vorbereiten, geschieht die nützliche Arbeit, bevor der Tester ankommt: zeichnen Sie den echten Datenfluss, testen Sie, ob Ihre Segmentierung tatsächlich hält, anstatt sie anzunehmen, und bestätigen Sie, dass wer auch immer den Test durchführt, wirklich unabhängig ist von dem, der die Systeme betreibt. Diese drei Dinge bestimmen mehr von Ihrem Bewertungsergebnis als jedes andere Tool im Bericht.