摩尔多瓦第48/2023号法律:《新谢克尔2号网络规则》对贵公司的意义
摩尔多瓦的第一个强制性网络安全框架现已生效,其模式是欧盟的2新谢克尔。 以下是谁在它之下,它实际要求什么,为什么它的两项义务不能满足于文书工作.
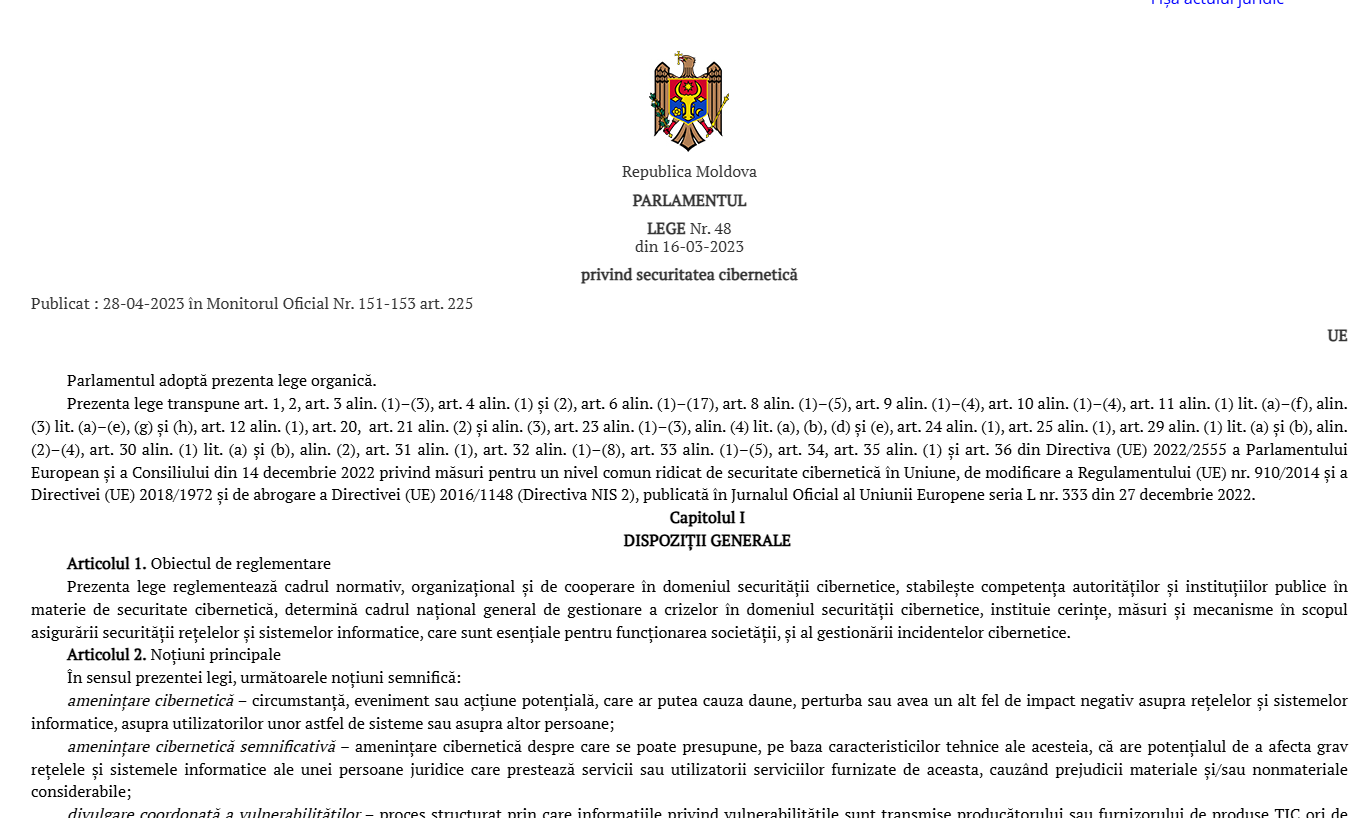
48/2023号法律实际上是
关于网络安全的第48/2023号法律为摩尔多瓦共和国的外地建立了法律和体制框架。 它界定了哪些组织是受管制的实体,它们必须执行哪些最低程度的风险管理措施,如何报告事故,以及如何进行监督。 设计是有意的欧洲式的:同样的基本/重要的实体区别,相同的风险管理措施类别,以及同样的分级事件报告模式,见NIS2.
。 对摩尔多瓦公司来说,这种调整是整个法律中最有用的一个事实。 如果您已经为欧洲市场和mdash维持一个合规方案;无论是由NIS2本身,还是由客户的供应商调查问卷,还是由母公司的安全基线和mdash驱动;您基本上也满足了国家的要求。 反之亦然,对出口商来说,这才是更有价值的方向:为满足基希讷乌而作的工作顺利地前往布鲁塞尔、法兰克福和布加勒斯特。 注:NIS2调整是指为欧洲市场制定的合规方案,基本上也满足国家要求。 对于出口商来说,这种重叠是最便宜的通向两者的途径。
谁属于法律范围
该法律针对的是提供被认为对社会和经济运作至关重要的服务的组织。 这些部门遵循欧洲结构:能源、运输、银行和金融市场基础设施、卫生、饮用水和废水、数字基础设施、公共行政、邮政服务、废物管理、粮食生产和分销、制造业、数字服务提供者和研究。
在新谢克尔2下,你是否在范围中取决于两个变量:你的部门和你的组织的规模。 " 强 " 基本 " /强 " 和 " 强 " 重要 " /强 " 实体之间的区别主要反映在监督的强度,而不是核心义务。 基本实体受到主动监督;当局可以赶在出事之前来查看。 重要的实体受到更多的反应监督,通常是在事件或通报之后。 两者必须执行相同的措施并报告事故。
进入范围的第三条路线
这是大多数公司错过的部分。 即使你本人不是指定实体,法律的供应链义务通过与你的信息技术供应商、托管公司、软件开发商和维护承包商的合同,推低了要求。 要求一个基本实体管理其直接供应商的安全,其实际做法是订立合同:安全条款、证据要求、审计权利、事件通知义务。 对于许多摩尔多瓦公司 & mdash; 一个SaaS供应商,一个管理下的服务提供商,一个小型开发商店 & mdash; 第48/2023号法律将在客户合同中作为条款,直到它作为监管机构的一封信到达为止。 法律规定了全方位组织必须采取的最低限度风险管理措施。 内容包括:
- 信息系统安全风险分析政策。 事故处理:检测、反应和向主管当局分级报告。
- 业务连续性:备份、灾后恢复和危机管理。
- 供应链安全,包括对直接供应商的要求。
- 系统购置、开发和维护的安全,以及脆弱性管理。 评估各项措施效力的政策,即测试,而不仅仅是记录。
- 循环卫生和工作人员培训。
- 计算机、出入控制、多要素认证和安全通信。
再读一遍这份清单,并注意其中有多少是关于证据而不是意图的。 一份签名的政策文件证明你写了一些东西。 它不能证明控制的作用。 法律与2新谢克尔一样,由理解这种差异的人撰写。
事件报告在阶段
。 新谢克尔2号模型将报告分为三个瞬间:一个非常快速的预警,一个在头几天进行初步评估的通知,以及事件结束后的最后报告。 确切的期限和形式由从属的规范性法案规定,但结构是固定的和mdash;实际后果是钝的. 您的内部程序必须能够在数小时而非数周内产生有用的信息。
这是一个流程设计问题,而不是文件问题。 谁决定一个事件是否可报告? 谁有权凌晨2点发出预警? 技术细节来自 & mdash; 您的 SIEM, 您的 EDR, 您的主机提供者日志 ? 在实际事件中发现答案的组织往往会完全错过预警窗口。
安全测试适合
清单上的两项义务不能用文件来履行。 第一是评估各项措施的效力;这些措施要求独立核查辩护方实际持有的证据。 其二是脆弱性管理和mdash;这需要知道在别人发现之前你有什么弱点。 渗透测试既涵盖两个方面,又产生监督机构所寻找的证据格式:范围、方法、结论、补救、再测试。
| Obligation | 没有足够的 | 哪些测试产生 | 已签名的政策和控制列表 | 实用核查,可计量结果 |
|---|---|---|
| 脆弱性管理 | 扫描器运行一次, 没有后续 | 调查结果按实际风险排列,加上结案证据 | 关于供应商与您的系统整合情况的独立报告 | 商业连续性 书面、未经测试的计划 攻击情况,显示计划中断地点
第四行值得强调。 连续性计划在可以预测的地方失败:从未恢复的备份,存储在下沉的系统上的恢复证书,依赖于单一DNS提供者的故障. 这一切都没有浮出水面 在一个桌面练习 由同一个团队 编写计划。 当某人真的试图突破恢复路径时, 它会浮出水面 。
法律是否要求通过名称进行渗透测试 ?
no & mdash; 这是常见的混淆来源 。 与新谢克尔2一样,第48/2023号法律要求制定评价风险管理措施有效性的政策,并要求进行脆弱性管理,但并未规定具体方法。 但实际上,仅凭文件无法证明这两项义务。 需要进行技术、独立的核查,渗透测试是这种证据的最直接形式。 它也恰巧产生监督机构所要求的确切的动脉:周界、方法、调查结果、补救、重新测试。
注意:脆弱性扫描不是渗透测试,审计人员越来越了解差异。 扫描可以列举一个工具能够看到的事物;测试可以显示攻击者通过将这些发现连在一起可以实际实现什么. 如果您的证据文件夹只包含扫描仪输出, 请期待提问。
如何与新谢克尔2和 GDPR
Law 48/2023 相关, 是摩尔多瓦与新谢克尔2 模式的全国性协调, 因此要求几乎完全重叠: 相同的措施类别, 相同的实体逻辑, 相同的分级事件报告 。 如果您已经在另一个管辖区为新谢克尔2而工作, 您不会重新开始。
GDPR是一个不同的框架 & mdash; 它涉及保护个人数据 & mdash; 但是它在技术措施上与第48/2023号法律相交。 《国内生产总值》第32条要求定期测试这些措施的有效性。 因此,一个范围很广的测试运动可以为这三项工作提供证据:国家网络安全法、新谢克尔2和GDPR的加工安全义务。 这是思考这个问题的有效方法。 不是3个方案,而是1个有3个报告产出的方案。
如果你没有做什么,从哪里开始
从库存和周边开始 首先确定哪些系统支持您提供的服务,谁可以使用这些服务。 然后从技术上核实互联网上暴露了什么。 程序开始时的外部渗透测试会给您一个真正的优先级列表,并避免最常见的失败模式:数月的写政策,而一个行政界面则坐落于可公开接触的,未批发的,等待的.
文件比其他文件更容易在明确的技术情况的基础上发展。 与第48/2023号法律斗争的团队很少是那些技术薄弱的团队;他们就是那些先写政策,后来才发现其产业实际是什么样子的团队。 诚实的评估是:第48/2023号法律并不要求任何运行良好的安全方案已经无法做到的事情。 它的变化是,现在的需求是外部的、过时的和证明的。 将它视为一种文件活动的组织将通过审计并失败。 将它视为测试防御 & mdash; 的理由, 首先从暴露的事物开始, 并随着发现的经过重新测试 & mdash; 最终会得到比遵守更有价值的东西: 它们实际上可以证明的可辨识的位置。