Ley de Moldavia 48/2023: Lo que significan las Reglas Cibernéticas NIS2 para su empresa
El primer marco obligatorio de seguridad cibernética de Moldova está en vigor, modelado en el NIS2. Aquí está quien cae bajo ella, lo que realmente demanda, y por qué dos de sus obligaciones no pueden estar satisfechos con el papeleo.
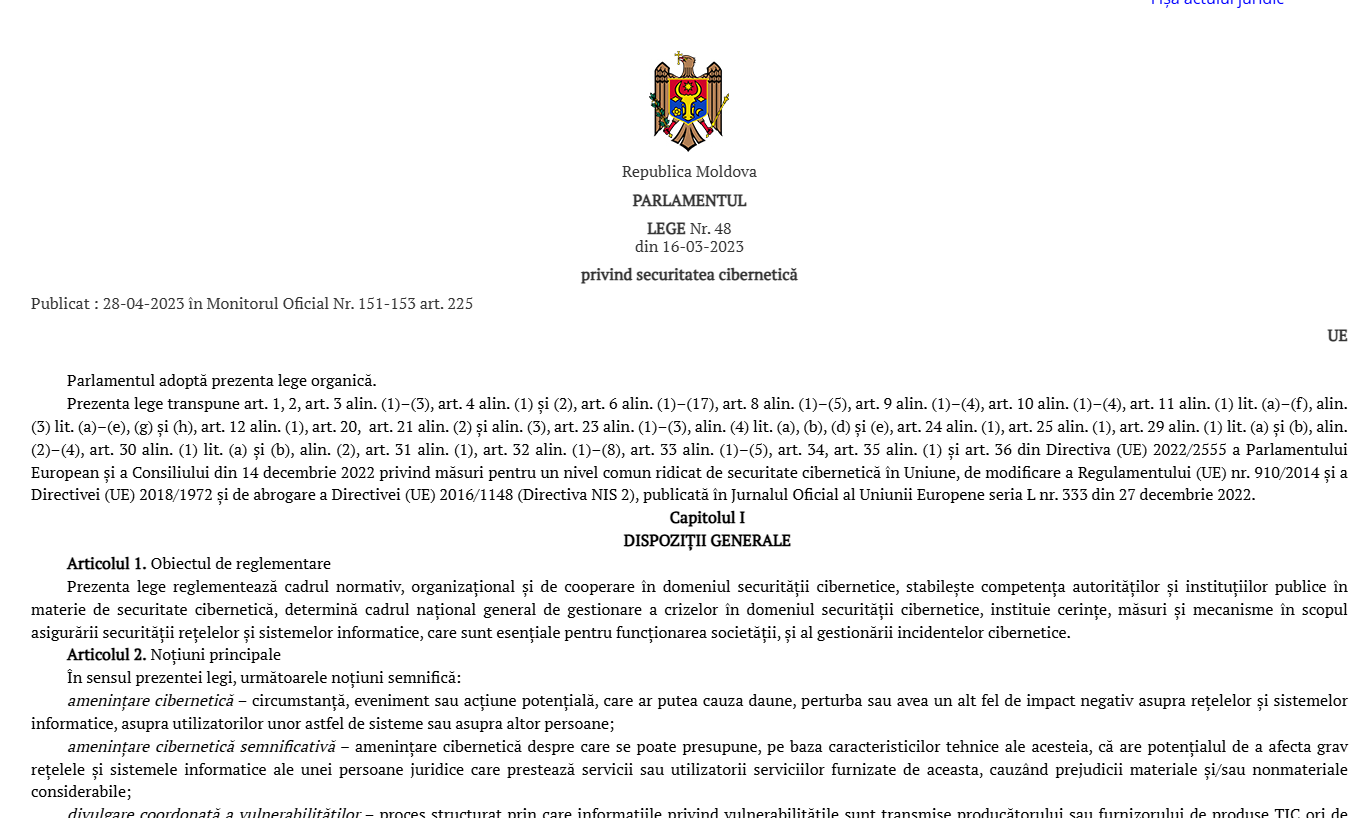
Durante años, la ciberseguridad en Moldova fue algo que una empresa hizo porque un cliente preguntó, o porque un socio extranjero lo puso en un contrato. La Ley No 48/2023 modifica la fuente de esa presión: hace de la ciberseguridad una obligación legal nacional, basada en la misma arquitectura que la Directiva NIS2 de la UE. Si usted suministra un servicio crítico, o vende en una organización que lo hace, este marco ahora le llega a usted — directamente o a través de la cláusula de cadena de suministro en su próximo contrato.Lo que la Ley 48/2023 realmente se hace/h2 títulosLaw No. 48/2023 sobre ciberseguridad establece el marco legal e institucional para el campo en la República de Moldova. Define qué organizaciones cuentan como entidades reguladas, qué medidas mínimas de gestión de riesgos deben implementar, cómo se denuncian los incidentes y cómo se ejerce la supervisión. El diseño es deliberadamente europeo: la misma distinción de entidad esencial/importante, las mismas categorías de medidas de gestión de riesgos y el mismo modelo de denuncia de incidentes empatados que se encuentra en NIS2. Esa alineación es el hecho más útil de toda la ley para una empresa moldavo. Si ya mantiene un programa de cumplimiento para el mercado europeo — ya sea impulsado por NIS2 en sí mismo, por el cuestionario de proveedor de un cliente, o por la base de referencia de seguridad de un grupo de padres; usted está cubriendo en gran medida los requisitos nacionales también. El reverso es igualmente cierto, y para los exportadores es la dirección más valiosa: el trabajo realizado para satisfacer Chisinau viaja bien a Bruselas, Frankfurt y Bucarest. Nota: La alineación NIS2 significa que un programa de cumplimiento construido para el mercado europeo cubre en gran medida las necesidades nacionales también. Para los exportadores, ese solapamiento es el camino más barato a ambos. La ley se dirige a las organizaciones que prestan servicios considerados críticos para el funcionamiento de la sociedad y la economía. Los sectores siguen la estructura europea: energía, transporte, infraestructuras bancarias y de mercado financiero, salud, agua potable y aguas residuales, infraestructura digital, administración pública, servicios postales, gestión de residuos, producción y distribución de alimentos, fabricación, proveedores de servicios digitales e investigación.Según NIS2, si usted tiene alcance depende de dos variables: su sector y el tamaño de su organización. La distinción entre las entidades de los títulos se refleja principalmente en la intensidad de la supervisión y no en las obligaciones básicas. Las entidades esenciales son supervisadas proactivamente — la autoridad puede venir y mirar antes de que algo salga mal. Las entidades importantes son supervisadas de manera más reactiva, típicamente después de un incidente o de un tip-off. Ambos deben implementar las mismas categorías de medidas e informar de incidentes. Aquí está la parte que la mayoría de las empresas pierden. Incluso si usted no es una entidad designada usted mismo, las obligaciones de cadena de suministro de la ley empujan los requisitos a través de contratos a sus proveedores de TI, compañías de hosting, desarrolladores de software y contratistas de mantenimiento. Una entidad esencial debe gestionar la seguridad de sus proveedores directos y la forma práctica de hacerlo es contractual: cláusulas de seguridad, solicitudes de pruebas, derechos de auditoría, derechos de notificación de incidentes. Para muchas empresas moldavos — un proveedor SaaS, un proveedor de servicios gestionado, una pequeña tienda de desarrollo — la Ley 48/2023 llegará como cláusula en el contrato de un cliente mucho antes de que llegue como una carta de un regulador. La ley establece medidas mínimas de gestión de riesgos que deben adoptar las organizaciones in-scope. En sustancia se cubren: Políticas y políticas de análisis de riesgos para la seguridad de los sistemas de información. Manejo de incidentes: detección, respuesta y presentación de informes empatados a la autoridad competente.Seguridad comercial: respaldos, recuperación en casos de desastre y gestión de crisis. Seguridad en la adquisición, desarrollo y mantenimiento de sistemas, con gestión de vulnerabilidad. Políticas para evaluar la eficacia de las medidas — es decir, pruebas, no sólo documentar.Seguido/limpleadoligres Higiene y capacitación del personal.Seguido/liejo indicali títuloCryptography, control de acceso, autenticación multifactorial y comunicaciones seguras. Lea esa lista de nuevo y note cuánto de ella es sobre evidencia en lugar de intención. Un documento de política firmado demuestra que escribió algo. No prueba que el control funciona. La ley, como NIS2, está escrita por personas que entienden esa diferencia. El modelo NIS2 se divide reportando en tres momentos: una advertencia temprana muy rápida, una notificación con una evaluación inicial dentro de los primeros días, y un informe final una vez cerrado el incidente. Los plazos precisos y las formas están fijados por los actos normativos subordinados, pero la estructura es fija & mdash; y la consecuencia práctica es contundente. Su procedimiento interno debe ser capaz de producir un mensaje útil en horas, no semanas. Ese es un problema de diseño de procesos, no un problema de papeleo. ¿Quién decide si un evento es un incidente reportable? ¿Quién tiene la autoridad para enviar la alerta temprana a las 2 a.m.? ¿Dónde viene el detalle técnico de — su SIEM, su EDR, los registros de su proveedor de alojamiento? Organizaciones que descubren las respuestas durante un incidente real tienden a perder la ventana de alerta temprana enteramente. Dos obligaciones en esa lista no pueden cerrarse con documentos. La primera es evaluar la eficacia de las medidas " mdash; lo que requiere una verificación independiente de que la defensa realmente sostiene. El segundo es la gestión de la vulnerabilidad — que requiere saber qué vulnerabilidades tienes antes de que otra persona los encuentre. Una prueba de penetración cubre ambos, y produce el formato de evidencia que una autoridad supervisora busca: alcance, metodología, hallazgos, remediación, retest. Lo que no es suficiente (no es suficiente) lo que producía las pruebas realizadas/no especificado/tr título recomendado/thead acordadotbody No fue necesario el usuario autorizadoEvaluar la eficacia seleccionada/td titulado Una política firmada y una lista de control realizada/td fieltratd verificación práctica, resultado mensurable obtenidos/td instrucciones/tr contactos/tr contactos/tr contactos recomendadotd confianza Gestión de la vulnerabilidad realizada/td Un escáner que se ejecuta una vez, sin seguimiento Conclusiones priorizadas por riesgo real, más evidencias de cierre realizadas/td instrucciones realizadas/tr contactos recomendados/tr contactos recomendadotd instrucciones de seguridad de la cadenaSupply-chain realizadas/td indicatd contactosUn cuestionario rellenado por el proveedor seleccionado/td titulado Informe independiente sobre la integración del proveedor con sus sistemas escritos/td confidenciales/tr contactos recomendadotr acordadotd instruccionesContinuidad del negocio/td acordado nod títulod título Un plan escrito y no comprobado realizado Situaciones de ataque que muestran dónde se rompe el plan: La cuarta fila merece énfasis. Los planes de continuidad fallan en lugares predecibles: la copia de seguridad que nunca fue restaurada, las credenciales de recuperación almacenadas en el sistema que cayó, la falla que depende de un único proveedor de DNS. Ninguna de esas superficies en un ejercicio de mesa dirigido por el mismo equipo que escribió el plan. Surge cuando alguien realmente intenta romper el camino de recuperación.Significado/p]:¿La ley requiere pruebas de penetración por nombre? Al igual que NIS2, la Ley 48/2023 exige políticas para evaluar la eficacia de las medidas de gestión de riesgos y requiere la gestión de la vulnerabilidad, pero no exige un método específico. Sin embargo, en la práctica esas dos obligaciones no pueden demostrarse únicamente con documentos. Es necesaria una verificación técnica e independiente, y una prueba de penetración es la forma más directa de esa evidencia. También resulta generar exactamente el artefacto que un cuerpo supervisor pide: perímetro, metodología, hallazgos, remediación, retest. Precaución: Un análisis de vulnerabilidad no es una prueba de penetración, y los auditores conocen cada vez más la diferencia. Un escaneo enumera lo que una herramienta puede ver; una prueba demuestra lo que un atacante puede lograr realmente encadenando esos hallazgos juntos. Si su carpeta de evidencias sólo contiene la salida del escáner, espere preguntas.Seguido/p Confeccionado/block > Indicadoh2 Cómo se relaciona con NIS2 y GDPRSeguido/h2 Clavep títuloLaw 48/2023 es la alineación nacional de Moldavia con el modelo NIS2, por lo que los requisitos superponen casi por completo: las mismas categorías de medidas, la misma lógica de entidad, el mismo reporte de incidentes empatados. Si usted ya está trabajando hacia NIS2 en otra jurisdicción, usted no está empezando de nuevo.Seguido/p Confeccionadop estipulap]GDPR es un marco diferente & mdash; se refiere a la protección de datos personales — pero interseca con la Ley 48/2023 en las medidas técnicas. El artículo 32 del RGPD exige un examen periódico de la eficacia de esas medidas. Por lo tanto, una campaña de pruebas bien documentada puede producir evidencia para los tres: la ley nacional de ciberseguridad, NIS2, y la obligación de seguridad del GDPR. Esa es la manera eficiente de pensar en ello. No tres programas, sino un programa con tres productos de presentación de informes. Comience con inventario y perímetro. Primero establecer qué sistemas apoyan el servicio que usted proporciona y quién tiene acceso a ellos. Luego verifique técnicamente lo que está expuesto a Internet. Una prueba de penetración externa al comienzo del programa le da una lista de prioridades reales y evita el modo de falla más común: meses de políticas de escritura, mientras que una interfaz administrativa se sienta públicamente accesible, sin parear, esperando. La documentación es más fácil de construir sobre una imagen técnica clara que la otra manera. Los equipos que luchan con la Ley 48/2023 rara vez son los que tienen tecnología débil; son los que escribieron la política primero y sólo después descubrieron cómo era su patrimonio. La evaluación honesta es esta: la Ley 48/2023 no exige nada que un programa de seguridad bien gestionado ya no haría. Lo que cambia es que la demanda es ahora externa, fechada y evidenciada. Las organizaciones que lo tratan como ejercicio de documentación pasarán una auditoría y fallarán un incidente. Los que lo tratan como una razón para probar sus defensas & mdash; comenzando por lo expuesto, y siguiendo los hallazgos a través de un retest — terminarán con algo más valioso que el cumplimiento: una posición defensible que pueden realmente demostrar