Moldawiens Gesetz 48/2023: Was die NIS2-Style Cyber Rules für Ihr Unternehmen bedeuten
Moldawiens erster verbindlicher Cybersicherheitsrahmen ist jetzt in Kraft, nach dem Vorbild des NIS2 der EU. Hier ist, wer darunter fällt, was es tatsächlich verlangt und warum zwei seiner Verpflichtungen nicht mit Papierkram zufrieden gestellt werden können.
Was Gesetz 48/2023 eigentlich ist
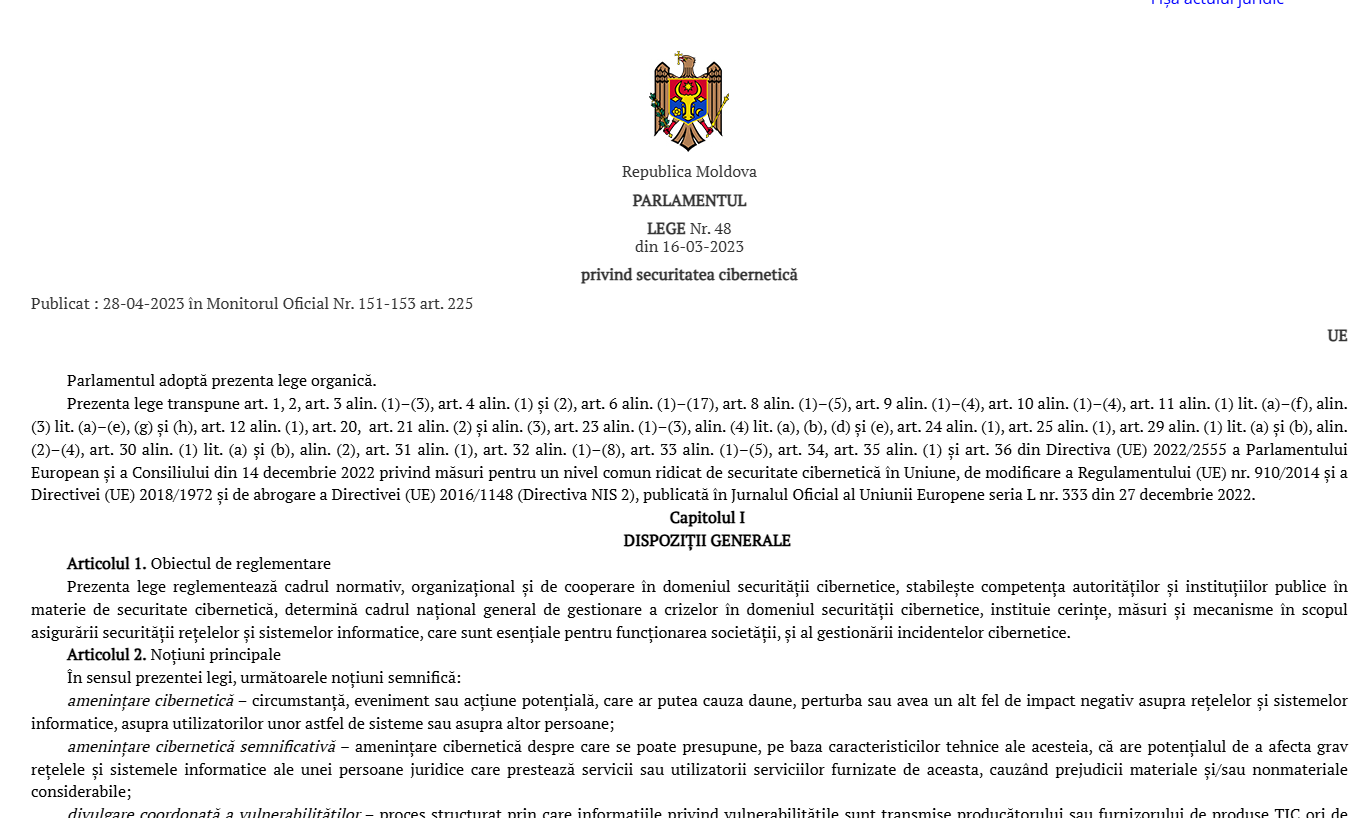
Gesetz Nr. 48/2023 zur Cybersicherheit legt den rechtlichen und institutionellen Rahmen für das Feld in der Republik Moldau fest. Es definiert, welche Organisationen als beaufsichtigte Unternehmen gelten, welche Mindestmaßnahmen zum Risikomanagement sie umsetzen müssen, wie Vorfälle gemeldet werden und wie die Aufsicht ausgeübt wird. Das Design ist bewusst europäisch: die gleiche wesentliche / wichtige Entity-Unterscheidung, die gleichen Kategorien von Risikomanagementmaßnahmen und das gleiche gestufte Incident-Reporting-Modell in NIS2.
Diese Angleichung ist die einzige nützliche Tatsache im gesamten Gesetz für ein moldauisches Unternehmen. Wenn Sie bereits ein Compliance-Programm für den europäischen Markt &mdash betreiben; sei es durch NIS2 selbst, durch den Lieferantenfragebogen eines Kunden oder durch die Sicherheitsbasis einer Muttergruppe — Sie decken auch weitgehend die nationalen Anforderungen ab. Das Gegenteil ist ebenso wahr, und für Exporteure ist es die wertvollere Richtung: Die Arbeit, die getan wird, um Chisinau zufrieden zu stellen, reist gut nach Brüssel, Frankfurt und Bukarest.
Hinweis: NIS2-Alignment bedeutet, dass ein für den europäischen Markt entwickeltes Compliance-Programm auch die nationalen Anforderungen weitgehend abdeckt. Für Exporteure ist diese Überlappung der billigste Weg zu beiden.
Wer fällt unter das Gesetz
Das Gesetz zielt auf Organisationen ab, die Dienstleistungen erbringen, die als kritisch für das Funktionieren der Gesellschaft und der Wirtschaft angesehen werden. Die Sektoren folgen der europäischen Struktur: Energie, Verkehr, Banken- und Finanzmarktinfrastrukturen, Gesundheit, Trinkwasser und Abwasser, digitale Infrastruktur, öffentliche Verwaltung, Postdienste, Abfallwirtschaft, Lebensmittelproduktion und -verteilung, Fertigung, digitale Dienstleister und Forschung.
Wie unter NIS2 hängt es von zwei Variablen ab: Ihrer Branche und der Größe Ihrer Organisation. Die Unterscheidung zwischen essential und important spiegelt sich vor allem in der Intensität der Aufsicht und nicht in den Kernverpflichtungen wider. Wesentliche Entitäten werden proaktiv überwacht & mdash; Die Behörde kann kommen und schauen, bevor etwas schief geht. Wichtige Entitäten werden reaktiver überwacht, typischerweise nach einem Vorfall oder einem Hinweis. Beide müssen die gleichen Kategorien von Maßnahmen umsetzen und Vorfälle melden.
Der dritte Weg in den Geltungsbereich
Hier ist der Teil, den die meisten Unternehmen vermissen. Selbst wenn Sie selbst keine benannte Einheit sind, drücken die Lieferkettenverpflichtungen des Gesetzes die Anforderungen durch Verträge mit Ihren IT-Anbietern, Hosting-Unternehmen, Softwareentwicklern und Wartungsunternehmen. Eine wesentliche Einheit ist verpflichtet, die Sicherheit ihrer direkten Lieferanten zu verwalten, und der praktische Weg, dies zu tun, ist vertraglich: Sicherheitsklauseln, Beweisanfragen, Prüfungsrechte, Pflicht zur Meldung von Vorfällen. Für viele moldauische Unternehmen — ein SaaS-Anbieter, ein Managed Service Provider, ein kleines Entwicklungsgeschäft — Gesetz 48/2023 wird als Klausel im Vertrag eines Kunden ankommen, lange bevor es als Brief von einer Regulierungsbehörde ankommt.
Die Verpflichtungen, die es auferlegt
Das Gesetz legt Mindestmaßnahmen für das Risikomanagement fest, die Unternehmen innerhalb des Geltungsbereichs ergreifen müssen. Im Wesentlichen decken sie ab:
- Risikoanalyserichtlinien und Richtlinien für die Sicherheit von Informationssystemen.
- Behandlung von Vorfällen: Erkennung, Reaktion und gestufte Berichterstattung an die zuständige Behörde.
- Geschäftskontinuität: Backups, Disaster Recovery und Krisenmanagement.
- Sicherheit der Lieferkette, einschließlich Anforderungen an Direktlieferanten.
- Sicherheit bei der Anschaffung, Entwicklung und Wartung von Systemen, mit Vulnerability Management.
- Richtlinien zur Bewertung der Wirksamkeit der Maßnahmen — dh Testen, nicht nur Dokumentieren.
- Cyberhygiene und Schulung des Personals.
- Kryptografie, Zugangskontrolle, Multi-Faktor-Authentifizierung und sichere Kommunikation.
Lesen Sie diese Liste noch einmal und beachten Sie, wie viel davon eher über Beweise als über Absicht ist. Ein unterschriebenes Dokument beweist, dass Sie etwas geschrieben haben. Es beweist nicht, dass die Kontrolle funktioniert. Das Gesetz, wie NIS2, wird von Leuten geschrieben, die diesen Unterschied verstehen.
Incident Reporting geschieht in Etappen
Das von NIS2 abgeleitete Modell unterteilt die Berichterstattung in drei Momente: eine sehr schnelle Frühwarnung, eine Benachrichtigung mit einer ersten Bewertung innerhalb der ersten Tage und einen Abschlussbericht, sobald der Vorfall abgeschlossen ist. Die genauen Fristen und die Formen werden durch untergeordnete normative Rechtsakte festgelegt, aber die Struktur ist festgelegt und die praktische Konsequenz ist stumpf. Ihr internes Verfahren muss in der Lage sein, eine nützliche Botschaft in Stunden und nicht Wochen zu erzeugen.
Das ist ein Prozess-Design-Problem, kein Papierkram-Problem. Wer entscheidet, ob ein Ereignis ein meldepflichtiger Vorfall ist? Wer hat die Befugnis, die Frühwarnung um 2 Uhr morgens zu senden? Woher kommen die technischen Details von — Ihre SIEM, Ihre EDR, die Protokolle Ihres Hosting-Providers? Unternehmen, die die Antworten während eines tatsächlichen Vorfalls entdecken, neigen dazu, das Frühwarnfenster vollständig zu verpassen.
Wo Sicherheitstests passen
Zwei Verpflichtungen auf dieser Liste können nicht mit Dokumenten abgeschlossen werden. Die erste ist die Bewertung der Wirksamkeit der Maßnahmen — die unabhängige Überprüfung erfordert, dass die Verteidigung tatsächlich hält. Die zweite ist Vulnerability Management & mdash; was erfordert, zu wissen, welche Schwachstellen Sie haben, bevor jemand anderes sie findet. Ein Penetrationstest deckt beides ab und erzeugt das Evidenzformat, nach dem eine Aufsichtsbehörde sucht: Umfang, Methodik, Ergebnisse, Abhilfe, Retest.
| Verpflichtung | Was ist nicht genug | Was Tests produzieren |
|---|---|---|
| Bewertung der Wirksamkeit | Eine signierte Richtlinie und eine Kontrollliste | Praktische Überprüfung, messbares Ergebnis |
| Vulnerability management | Ein Scanner läuft einmal, kein Follow-up | Befunde nach realem Risiko priorisiert, plus Abschlussnachweis |
| Supply-Chain-Sicherheit | Ein vom Verkäufer ausgefüllter Fragebogen | Unabhängiger Bericht über die Integration des Anbieters in Ihre Systeme | Business Continuity | Ein schriftlicher, ungeprüfter Plan | Angriffsszenarien, die zeigen, wo der Plan bricht |
Die vierte Reihe verdient Betonung. Continuity-Pläne scheitern an vorhersehbaren Stellen: das Backup, das nie wiederhergestellt wurde, die Wiederherstellungsinformationen, die auf dem System gespeichert wurden, das ausgefallen ist, das Failover, das von einem einzigen DNS-Anbieter abhängt. Keine davon taucht in einer Tischübung auf, die von dem gleichen Team durchgeführt wird, das den Plan geschrieben hat. Es taucht auf, wenn jemand tatsächlich versucht, den Wiederherstellungspfad zu durchbrechen.
Erfordert das Gesetz Penetrationstests nach Namen?
Nein — und das ist eine häufige Quelle der Verwirrung. Wie NIS2 verlangt das Gesetz 48/2023 Richtlinien zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen und ein Schwachstellenmanagement, schreibt jedoch keine spezifische Methode vor. In der Praxis können diese beiden Verpflichtungen jedoch nicht allein mit Dokumenten nachgewiesen werden. Technische, unabhängige Überprüfung ist erforderlich, und ein Penetrationstest ist die direkteste Form dieser Beweise. Es erzeugt auch genau das Artefakt, das ein Aufsichtsorgan verlangt: Umfang, Methodik, Ergebnisse, Abhilfe, Test.
Achtung: Ein Schwachstellen-Scan ist kein Penetrationstest, und Auditoren kennen zunehmend den Unterschied. Ein Scan zählt auf, was ein Tool sehen kann; ein Test zeigt, was ein Angreifer tatsächlich erreichen kann, indem er diese Ergebnisse verkettet. Wenn Ihr Beweisordner nur Scanner-Ausgaben enthält, erwarten Sie Fragen.
Wie es sich auf NIS2 und DSGVO bezieht
Gesetz 48/2023 ist die nationale Ausrichtung der Republik Moldau an das NIS2-Modell, so dass sich die Anforderungen fast vollständig überschneiden: die gleichen Kategorien von Maßnahmen, die gleiche Entitätslogik, die gleiche gestufte Vorfallsberichterstattung. Wenn Sie bereits in einer anderen Gerichtsbarkeit auf NIS2 hinarbeiten, fangen Sie nicht von vorne an.
GDPR ist ein anderer Rahmen — es betrifft den Schutz personenbezogener Daten — aber es schneidet sich mit dem Gesetz 48/2023 bei den technischen Maßnahmen. Artikel 32 der DSGVO verlangt eine regelmäßige Überprüfung der Wirksamkeit dieser Maßnahmen. Eine umfassende Testkampagne kann daher Beweise für alle drei liefern: das nationale Cybersicherheitsgesetz NIS2 und die Verpflichtung der DSGVO zur Verarbeitung von Datensicherheit. Das ist die effiziente Art, darüber nachzudenken. Nicht drei Programme, sondern ein Programm mit drei Berichten.
Wo soll ich anfangen, wenn Sie nichts getan haben
Beginnen Sie mit Inventar und Perimeter. Stellen Sie zunächst fest, welche Systeme den von Ihnen bereitgestellten Dienst unterstützen und wer Zugriff darauf hat. Dann überprüfen Sie technisch, was dem Internet ausgesetzt ist. Ein externer Penetrationstest zu Beginn des Programms gibt Ihnen eine echte Prioritätenliste und vermeidet den häufigsten Fehlermodus: Monate des Schreibens von Richtlinien, während eine administrative Schnittstelle öffentlich erreichbar, ungepatcht und wartend sitzt.
Dokumentation ist leichter auf einem klaren technischen Bild aufzubauen als umgekehrt. Die Teams, die mit dem Gesetz 48/2023 kämpfen, sind selten diejenigen mit schwacher Technologie & mdash; Sie sind diejenigen, die die Politik zuerst geschrieben haben und erst später entdeckt haben, wie ihr Nachlass tatsächlich aussah.
Die ehrliche Einschätzung lautet: Das Gesetz 48/2023 verlangt nichts, was ein gut geführtes Sicherheitsprogramm nicht schon tun würde. Was es ändert, ist, dass die Nachfrage jetzt extern, datiert und belegt ist. Die Organisationen, die es als Dokumentationsübung behandeln, werden ein Audit bestehen und einen Vorfall nicht bestehen. Diejenigen, die es als Grund behandeln, ihre Abwehrkräfte zu testen; beginnend mit dem, was ausgesetzt ist, und nach den Ergebnissen bis hin zu einem erneuten Test & mdash; wird mit etwas Wertvollerem enden als Compliance: eine vertretbare Position, die sie tatsächlich demonstrieren können