ISO 27001 & SOC 2: 監査人が実際に望む技術的証拠
ネザー規格は「毎年貫通試験を実施」と述べています。 どちらの要求もドキュメントが証明できない: コントロールが実際に動作していること。 監査人が証拠として受け入れるものは次のとおりです。そして、静かに非適合性を生み出します.
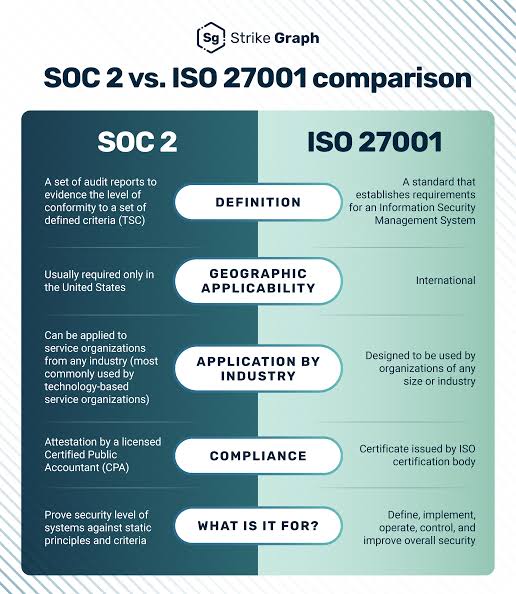
ISO27001が要求する技術者の部屋を想定し、誰かが「年に一度ペンテスト」と言います。 単語の標準を検索し、それを見ない。 つまり、フレームワークが文字通り言っていて、どの監査人が実際に要求しているのかは、認証プロジェクトが誤った &mdash を静止しているところです。そして、よくスコープ付けされたペネトレーションテストが購入する最も安い証拠に変わります。
2 フレームワーク、1 つの不快な要件
ISO 27001 と SOC 2 は管理フレームワークです。 脆弱性チェックリストではなく、「スケジュールでアプリケーションをテストする」という対決リストを手にしているわけではありません。 代わりに行うことは、サブトラーであり、実際には困難です。それらは、あなたの技術的な対策機能の証拠を必要とします。 ドキュメンテーションは、ポリシーを書いたことを示すことができます。 本ポリシーが誰にも止まらないことを示すことはできません。
貫通試験が入る亀裂です。 リスクレジスタを読み取り、意図的に確認します。 ペンテストレポートを読む監査人は、結果の&mdashを見ています。実際のツールでは、その人がどれだけの時間を割いて報告しようとしています。 ほぼすべての監査人、ほぼすべての認証で、最終的にその結果を求める。 標準的な名前ではないが、他の何も質問に答えていないので。
ISO 27001の制御は実際のテストを必要とします
アネックス A の 2022 修正は制御セットを再構成し、3 つの制御は技術的なテストで直接傾きます。 A.8.8は技術的な脆弱性の管理をカバーします。 A.8.29は開発および受諾の保安検査をカバーします。 A.8.9 は構成管理を覆います。 それらの上に、clause 9.1を標準の本体に置きます。ISMSの監視、測定、解析、評価。
これら間の実用的な違いは、人々を旅するものです。 自動化されたスキャナーは、A.8.8 のクリーンな &mdash に応答します。検索リストと修復トラッカーを表示でき、満足度は "我々は持っている脆弱性を知っている" です。 A.8.29に答えないし、リストを持っているかどうかを尋ねるので、節9.1に答えない。 彼らは、あなたの防衛が保持していることを確認しているかどうかを尋ねています。
スキャナーは、作業の妥協に2つの中程度の発見をチェーンしません。 露出したステージングエンドポイントと再利用されたクレデンシャルイコールドメイン管理者は理解できません。 人間のテスターは、それが仕事全体であるからです。
Caution:Applicabilityのあなたの声明を見て下さい。 該当するA.8.29をマークし、テスト証拠がない場合は、独自の非適合性を記述しています。 監査役は、該当する宣言されたものと、実際に生成できるものと、— 行を行ないます。
SOC 2
SOC 2の内部に浸透のテストが合っているところ、Trust Services Criteria 上に構築され、2 つの条件が最も多くあります。 CC4.1は制御有効性の定期的な評価を要求します。 CC7.1 は脆弱性と新しい構成の検出と監視が必要です。
その後、会社がガードを追い抜く詳細が表示されます。 Type II 監査では、監査人は一瞬の &mdash を調べていません。通常 3 から 12 か月のウィンドウを調べています。 どのカウントがテストが inside のウィンドウに起こったことであり、すべての修正がクロージャに続くことである。 あなたの観察期間がその期間の証拠を正確にゼロ生成し始める前の月を実行している華麗なテスト。 これは、SOC 2の準備で最も高価なスケジューリングミスの1つです。それは完全に回避可能です。監査ウィンドウと一緒にテストを計画し、その後ではありません。
各制御が要求し、ペンテストが
下のマッピングは、エビデンスを組み立てながら、デスクに保つ価値のあるものです。 ミドルカラムを要件として読み、正しいカラムとして、アーティファクトがオーディケーターが受け入れます。
| Control | ||||||
|---|---|---|---|---|---|---|
| ISO A.8.8 | Technical vulabilities が特定および処理された | |||||
| ISO A.8.29 | でリストを見つける 開発および受諾の保安検査 | リリース前のプリプロダクションテスト, 受け入れ基準 | ||||
| ISO 節 9.1 | セキュリティ測定性能の評価 | 2つのテストサイクルの比較:クローズド、返されたもの | SOC 2 CC4.1 | 制御有効性のPeriodic評価 | 観察期間内に日付を報告し、 | 脆弱性の検出と変更の構成 | Configurationfinds + retest proving Closure |
その右側の列の値は、second test に依存します。 Clause 9.1はスナップショットで満足していません。トレンドに満足しています。 監査役は、あなたが何かを見つけたことを見たい、それを修正し、そして修正&mdashを検証し、ループが繰り返すことを望んでいます。 しかし、太いレポートは、半分のストーリーを伝えます。
認証サイクルでテストをスケジュールする場合
タイミングは良いテストが無駄になる場所です。 ISO と SOC 2 のエンゲージメントを網羅する親指のルール:
- ISO&mdashのステージ2の監査の前に、監査人の前にではなく、会議室で大きな発見を発見してください。
- SOC 2 Type II 観察期間の初週で — 会議室を同じウィンドウに再編集し、再テストします。
- Annually、監視監査をフィードします。
- 主要なアーキテクチャが変更された後、クラウドの移行、または新製品の起動。
その最後のポイントは重点に値する. 認定はワンタイムイベントではありません。それはリズムです。 攻撃面が変化するたびに、昨年の証拠は、もはや存在しないシステムについて説明します。 監査役はこれを知っており、監査役はこれを尋ねます。
監査を存続させるためにどのような報告書が含まれているか
ペンテストレポートは、エンジニアリングチームだけでは配信できません。 監査アーファクトであり、部屋にない読者のために書かれている必要があります。 5つのことは、コントロールとフォローアップの質問を生成するレポートと1の違いを作ります:
- Explicitスコープ— アドレス、アプリケーション、アカウントがテストされ、重要なのは、何が残されたかです。 Declared methodology— OWASP、PTES、または同等の& ssssssssssssssssssssssssssssssssssss およびinsertsssssss は、およびssssssssssssssssssssssssssssssssssssssss の最終処理の最終処理の最終処理を終了した結果は、s およびs 最後の項目は、最初に1つの監査役が到達するものです。 再テストなしでマークされた「修復」を見つけることは、証拠ではなく、主張です。 「この日付で再評価され、再確認された」とマークされた結果は、証拠ではありません。 監査結果の差は、関与する努力に反する。
注意: これらの同じ成果物は、すでに、金融機関およびMoldovaの支払い処理者に対する監査および登録プロセスをサポートしました。 パターンは、セクターの &mdash 全体で一貫しています。 結果は、find.
Scope と同じくらい重要です。 監査人が最初に気付いたのは
テスト境界は、宣言された ISMS スコープ内のシステム、または選択した SOC 2 基準をサポートするシステムをカバーしなければなりません。 顧客向けアプリケーション、インフラのホスティング、認証メカニズム、および&mdash を意味している慣行では、ますます — クラウド構成。
宣言されたスコープよりも境界が狭くなり、監査者のスポットが最初にあるため、チェックするのが最も簡単な一貫性です。スコープステートメントを片手で保持し、レポートを片手に保持します。 宣言されたシステムの80%をカバーするテストは「最も準拠する」と読みません。 これはギャップとして読み、ギャップは他のすべてのものについてより深い質問を招きます。
Who は test
を実行する必要があります。 しかし、独立性は、監査役が価格設定されていることです。 ISO 27001は、目的であるべき評価を要求し、SOC 2は外部のパーティーでより有利に見ます。 システムを構築したチームは、それをテストするチームである場合, 関税の分離の追加の証拠のための要求を期待; ほとんどの組織は、説得力のある作り出すことができない証拠.
簡単なパスは、宣言された方法論と独立した書面によるレポートを持つ外部プロバイダです。 それは表示される前に、監査の摩擦のカテゴリ全体を削除します。
毎回出てくる質問
ISO 27001は貫通試験を義務付けますか?
標準では、単語を明示的な義務として使用しません。 しかし、A.8.8、A.8.29および条項9.1は、技術的な脆弱性を特定し、セキュリティをテストし、対策の有効性を評価する必要があります。 実際には、監査人は、これらの要件の&mdashの最も直接的な証拠として貫通テストを受け入れます。そして、テストを提示することなくA.8.29を宣言した組織は、非適合性の発見にさらされています。
SOC 2に十分な脆弱性スキャンはありますか?
スキャンはCC7.1の継続的な監視要素をカバーしていますが、CC4.1は有効性について尋ねるので、CC4.1はそれ自体にはほとんど満足していません。 スキャナは、脆弱な可能性があることを報告します。 侵入テストは、実際に悪用できるものと、攻撃者がどのくらいの期間を知ることができます。 ほとんどの監査人は、観察期間内にスキャンと少なくとも1つの手動テストを繰り返します。
古いレポートはどのようになりますか?
通常のルールは12か月以内ですが、SOC 2 Type IIでは、他の規定が規定されています。このレポートは、観察ウィンドウ内で提出する必要があります。 ウィンドウが開く前に、優れたテストは、そのウィンドウの証拠を生成しません。 ISO では、認証監査の前にテストを行い、毎年監視でテストします。
認証のためにどのようなスコープをテストする必要がありますか?
ISMS スコープのすべて、または選択した SOC 2 基準をサポートするすべてのもの: 顧客向けアプリケーション、ホスティングインフラストラクチャ、認証メカニズム、およびクラウド構成。 宣言されたスコープよりも境界が狭くなり、監査人が最初にチェックするのは正確にです。
内部チームが行うことはできますか?
はい、しかし独立性の問題。 ISOは、客観的な評価を要求し、SOC 2は外部の相手により多くの自信を置きます。 ビルダーもテスターであるとき、追加の分離の証拠の&mdashの要求を期待してください。最も簡単なルートは、宣言された方法論と独立したレポートを持つ外部プロバイダーです。
The takeaway
認定業界は、監査の前にすぐに購入したチェックボックスとして浸透テストを治療する習慣を持っています。 フレームワークが実際に求めているものを逃している。 ISO 27001とSOC 2は、心臓で、単一の質問をしています。あなたの防衛がそれらを破壊しようとする人に対して働くことを実証することができますか? 方針は意図を証明します。 スキャナは意識を証明します。 テスト &mdash のみ; 宣言されたシステムにスコープ付けされ、監査ウィンドウ内で実行し、文書化された retest &mdash に従って、関数を証明します。 監査人が使用できない証拠を買うのを止めるため、早期に認定に費やす企業。
この資料は情報であり、認定のアドバイスを構成していません。 正確な要件は、宣言されたスコープと認定機関または選択した監査会社によって異なります。