ISO 27001 & SOC 2: Les preuves techniques que votre auditeur souhaite réellement
Ni l'un ni l'autre ne dit « faire un test de pénétration chaque année ». Les deux exigent quelque chose qu'aucun document ne peut prouver : que vos contrôles fonctionnent réellement. Voici ce que les auditeurs acceptent comme preuve — et ce qui crée discrètement une non-conformité.
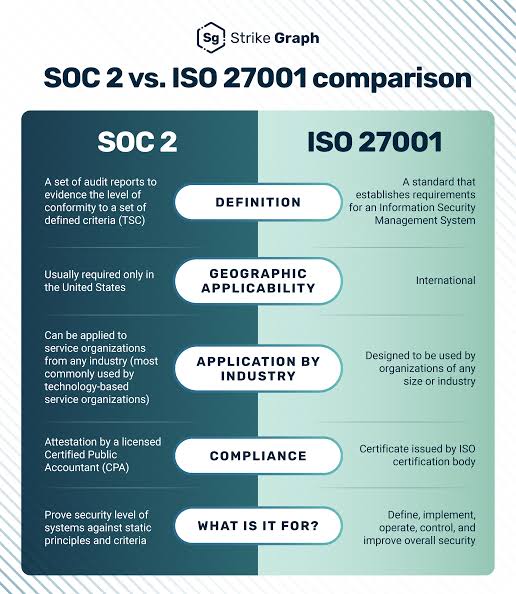
Demandez à une salle d'ingénieurs ce qu'exige la norme ISO 27001 et quelqu'un dira « un devis une fois par an ». Cherchez le standard et vous ne le trouverez pas. L'écart entre ce que le cadre dit littéralement et ce que les vérificateurs exigent en fait est que les projets de certification vont discrètement mal — et qu'un test de pénétration bien évalué se transforme en preuve la moins chère que vous n'aurez jamais acheté.
Deux cadres, une exigence inconfortableISO 27001 et SOC 2 sont des cadres de gestion. Ce ne sont pas des listes de vérification de vulnérabilité, et aucun d'entre eux ne vous remet une liste de tâches qui dit « tester vos demandes selon un calendrier ». Ce qu'ils font à la place est plus subtil et, dans la pratique, plus difficile: ils nécessitent la preuve que vos mesures techniques fonctionnent. La documentation peut montrer que vous avez écrit une politique. Il ne peut pas montrer que la politique arrête n'importe qui.
C'est la fissure où les tests de pénétration entrent. Un vérificateur qui lit votre registre des risques voit son intention. Un auditeur qui lit un rapport écrit voit le résultat — une personne réelle, avec de vrais outils, essayant d'entrer par effraction et de rapporter exactement jusqu'où ils sont arrivés. Presque tous les auditeurs, dans presque toutes les certifications, finissent par demander ce résultat. Non pas parce que la norme le nomme, mais parce que rien d'autre ne répond à la question.
Quels contrôles ISO 27001 nécessitent des tests réels
La révision de l'annexe A en 2022 a restructuré l'ensemble de contrôle, et trois contrôles s'appuient directement sur des essais techniques. A.8.8 couvre la gestion des vulnérabilités techniques. A.8.29 couvre les tests de sécurité dans le développement et l'acceptation. A.8.9 couvre la gestion de la configuration. En plus de ceux qui sont situés clause 9.1 dans le corps principal de la norme: surveillance, mesure, analyse et évaluation du SGSI.
La différence pratique entre ces deux est ce qui voyage les gens. Un scanner automatisé répond à A.8.8 proprement — vous pouvez afficher une liste de résultats et un suivi d'assainissement, et qui satisfait « nous savons quelles vulnérabilités nous avons ». Il ne répond pas à l'article A.8.29 et ne répond pas à l'article 9.1, car il ne demande pas non plus si vous avez une liste. Ils demandent si vous avez vérifié que vos défenses sont maintenues.
Un scanner n'enchaînera pas deux découvertes de gravité moyenne dans un compromis de travail. Il ne comprend pas qu'un point d'arrêt exposé plus un justificatif réutilisé égal l'administrateur de domaine. Un testeur humain le fait, parce que c'est tout le travail.
Attention : Consultez votre énoncé d'applicabilité. Si vous avez marqué A.8.29 comme applicable et que vous n'avez aucune preuve de test à démontrer, vous avez écrit votre propre non-conformité. Les vérificateurs vérifient la correspondance entre ce que vous avez déclaré applicable et ce que vous pouvez réellement produire ligne par ligne.
Là où les tests de pénétration s'inscrivent à l'intérieur du COS 2
Le COS 2 est basé sur les critères des services de confiance, et deux critères sont les plus importants ici. CC4.1 exige des évaluations périodiques de l'efficacité du contrôle. CC7.1 nécessite la détection et la surveillance des vulnérabilités et des nouvelles configurations.
Puis vient le détail qui attrape les entreprises hors de garde. Dans une vérification de type II, le vérificateur n'examine pas un moment — il examine une fenêtre, généralement de trois à douze mois. Ce qui compte, c'est que les tests se sont déroulés à l'intérieur de cette fenêtre, et que toutes les mesures correctives ont été suivies jusqu'à la fermeture. Un test brillant effectué le mois avant le début de votre période d'observation produit exactement aucune preuve pour cette période. C'est l'erreur de planification la plus coûteuse dans la préparation de SOC 2, et elle est entièrement évitable : planifier les tests à côté de la fenêtre d'audit, pas après.
Ce que chaque contrôle demande, et ce qu'un pentest fournit
La carte ci-dessous est celle qui vaut la peine d'être conservée sur votre bureau pendant que vous rassemblez des preuves. Lire la colonne du milieu comme l'exigence et la colonne de droite comme l'artefact qu'un vérificateur acceptera.
| Contrôle | Ce qu'il faut | Evidence from testing | |
|---|---|---|---|
| ISO A.8.8 | Probabilités techniques identifiées et traitées | Liste des résultats avec gravité, preuve, plan d'assainissement | |
| ISO A.8.29 | Essais de sécurité dans le développement et l'acceptation | Essai de préproduction avant la libération, avec critères d'acceptation | Clause ISO 9.1 | Évaluation du rendement de la mesure de sécurité | Comparaison entre deux cycles d'essai : ce qui s'est terminé, ce qui est revenu | SOC 2 CC4.1 | Évaluation périodique de l'efficacité du contrôle | Rapport daté à l'intérieur de la période d'observation, visé par écrit | SOC 2 CC7.1 | Détection des vulnérabilités et des changements de configuration | Configuration et vérification de la fermeture |
Notez combien de cette colonne de droite dépend du test seconde, et non du premier. La clause 9.1 n'est pas satisfaite par un instantané; elle est satisfaite par une tendance. Un auditeur veut voir que vous avez trouvé quelque chose, l'a corrigé, puis vérifié la correction — et que la boucle se répète. Un seul rapport, même épais, raconte la moitié de l'histoire.
Quand programmer l'essai dans le cycle de certification
C'est là que les bons tests sont gaspillés. Les règles de base qui maintiennent les engagements ISO et SOC 2 :
- Avant l'audit de l'étape 2 pour ISO — donc vous découvrez les principales conclusions dans une salle de conférence avec votre propre équipe, pas devant l'auditeur.
- Au cours des premières semaines de la période d'observation de type II de la COS 2 — laissant de la place pour corriger et tester à l'intérieur de la même fenêtre.
- Annuellement, pour nourrir les vérifications de surveillance.
- Après toute modification majeure de l'architecture, migration du nuage ou lancement de nouveau produit.
Ce dernier point mérite d'être souligné. La certification n'est pas un événement ponctuel; c'est un rythme. Chaque fois que votre surface d'attaque change de forme, les preuves de l'année dernière décrivent un système qui n'existe plus. Les vérificateurs le savent, et ils demandent.
Ce que le rapport doit contenir pour survivre à la vérification
Un rapport écrit n'est pas un produit livrable pour votre seule équipe d'ingénieurs. C'est un artefact d'audit, et il doit être écrit pour un lecteur qui n'était pas dans la salle. Cinq choses font la différence entre un rapport qui ferme un contrôle et celui qui génère des questions de suivi :
- La portée explicite — des adresses, des applications et des comptes ont été testés, et tout aussi important encore, ce qui a été laissé de côté.
- Méthodologie déclarée — OWASP, PTES, ou équivalent — avec les dates de début et de fin.
- Virusité motivée — pas une note du CVSS copiée directement sur un scanner, mais un jugement sur l'exploitabilité et l'impact commercial.
- Un résumé exécutif un comité de gestion peut lire sans traducteur.
- Ce dernier point est celui que les vérificateurs atteignent pour la première fois. Une conclusion marquée « corrigée » sans qu'un nouveau test ne soit effectué est une affirmation et non une preuve. Une constatation marquée « corrigée, retestée à cette date, non reproductible » est une preuve. La différence dans les résultats de la vérification est disproportionnée par rapport à l'effort en cause.
Note: Ces mêmes produits ont déjà soutenu les processus d'audit et d'enregistrement des institutions financières et des transformateurs de paiement en Moldova. Le modèle est cohérent entre les secteurs et mdash; l'artefact compte autant que la constatation.
Portée : les vérificateurs remarquent d'abord
Votre périmètre de test doit couvrir les systèmes à l'intérieur de votre périmètre ISMS déclaré, ou les systèmes supportant les critères SOC 2 que vous avez sélectionnés. Dans la pratique, cela signifie des applications orientées vers le client, l'infrastructure qui les héberge, les mécanismes d'authentification et la configuration du cloud de plus en plus —.
Un périmètre plus étroit que votre portée déclarée est la première chose qu'un auditeur repère, parce que c'est l'incohérence la plus facile à vérifier : ils tiennent votre énoncé de portée dans une main et votre rapport dans l'autre. Un test qui couvre 80 % de vos systèmes déclarés n'est pas considéré comme « presque conforme ». Il se lit comme une lacune, et les lacunes invitent à des questions plus profondes sur tout le reste.
Qui devrait exécuter le test
Une équipe interne peut le faire. L'indépendance, cependant, est ce que les vérificateurs sont en prix. La norme ISO 27001 exige que l'évaluation soit objective, et SOC 2 est plus favorable à une partie externe. Si l'équipe qui a construit le système est également l'équipe qui le teste, attendez-vous à une demande de preuve supplémentaire de séparation des tâches — preuve que la plupart des organisations ne peuvent pas produire de façon convaincante.
Le chemin simple est un fournisseur externe avec une méthodologie déclarée et un rapport écrit indépendant. Elle supprime toute une catégorie de friction de vérification avant qu'elle n'apparaisse.
Les questions qui se posent à chaque fois
La norme ISO 27001 prévoit-elle un essai de pénétration?
La norme n'utilise jamais le mot comme une obligation explicite. Mais les A.8.8, A.8.29 et la clause 9.1 exigent de déterminer les vulnérabilités techniques, de tester la sécurité et d'évaluer l'efficacité des mesures. Dans la pratique, les auditeurs acceptent un test de pénétration comme preuve la plus directe de ces exigences — et une organisation qui a déclaré A.8.29 applicable sans être en mesure de démontrer que les tests sont exposés à une constatation de non-conformité.
Une analyse de vulnérabilité est-elle suffisante pour le COS 2?
Le balayage couvre l'élément de surveillance continue du CC7.1, mais il satisfait rarement le CC4.1 seul, car le CC4.1 demande l'efficacité. Un scanner rapporte ce qui pourrait être vulnérable; un test de pénétration montre ce qui peut réellement être exploité et jusqu'où un attaquant obtient. La plupart des vérificateurs s'attendent aux deux : balayage récurrent plus au moins un test manuel à l'intérieur de la période d'observation.
Quel âge peut avoir le rapport?
La règle habituelle est de douze mois maximum, mais pour SOC 2 Type II, autre chose régit : le rapport doit être daté à l'intérieur de la fenêtre d'observation. Un excellent test effectué un mois avant l'ouverture de la fenêtre ne produit aucune preuve pour cette fenêtre. Pour l'ISO, tester avant la vérification de certification et ensuite chaque année à la surveillance.
Quelle portée doit être testée pour la certification?
Tout dans la portée ISMS, ou tout supportant vos critères SOC 2 choisis : applications orientées client, infrastructure d'hébergement, mécanismes d'authentification et configuration cloud. Un périmètre plus étroit que la portée déclarée est précisément ce que le vérificateur vérifie en premier.
Une équipe interne peut-elle le faire?
Oui, mais l'indépendance compte. L'ISO exige une évaluation objective, et le SOC 2 accorde plus de confiance à une partie externe. Lorsque les constructeurs sont également les testeurs, attendez-vous à des demandes de preuves supplémentaires de séparation des droits — la route la plus simple est un fournisseur externe avec une méthodologie déclarée et un rapport indépendant.
La fuite
L'industrie de la certification a l'habitude de traiter les tests de pénétration comme une case à cocher achetée peu avant un audit. Ce cadrage manque ce que les cadres demandent réellement. ISO 27001 et SOC 2 posent à la fois une seule question : pouvez-vous démontrer que vos défenses agissent contre quelqu'un qui essaie de les briser ? Une politique prouve son intention. Un scanner prouve la conscience. Seul un test — a été appliqué à vos systèmes déclarés, exécuté à l'intérieur de votre fenêtre d'audit, et suivi d'un retest documenté de — prouve la fonction. Les entreprises qui internalisent ce qui dépense tôt moins pour la certification, pas plus, parce qu'elles cessent d'acheter des preuves que les vérificateurs ne peuvent pas utiliser.
Ce matériel est informatif et ne constitue pas un avis de certification. Les exigences exactes dépendent de votre portée déclarée et de l'organisme de certification ou du cabinet d'audit que vous choisissez.