ISO 27001 & SOC 2: La evidencia técnica que su auditor quiere
Ninguna norma dice "hacer una prueba de penetración cada año". Ambos exigen algo que ningún documento puede demostrar: que sus controles realmente funcionan. Esto es lo que los auditores aceptan como evidencia y lo que crea silenciosamente una no conformidad.
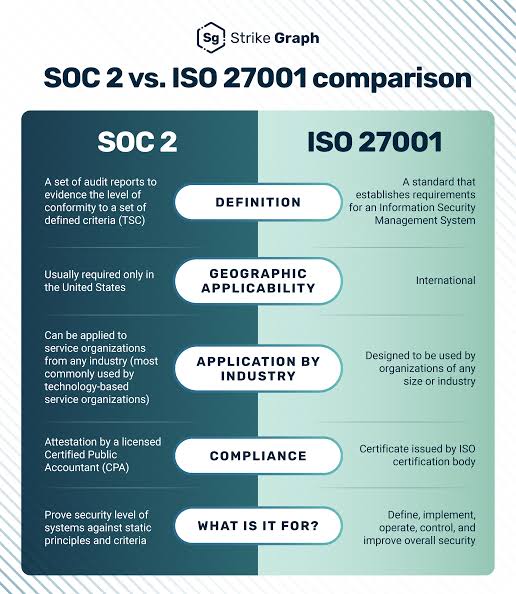
Haga clic en una habitación de ingenieros lo que ISO 27001 requiere y alguien dirá "un pentest una vez al año". Busca el estándar para la palabra y no lo encontrarás. Esa brecha entre lo que el marco dice literalmente y lo que los auditores realmente demandan es donde los proyectos de certificación van silenciosamente mal & y donde una prueba de penetración bien documentada se convierte en la evidencia más barata que usted jamás comprará.Seguido/p indicah2 confidencialDos marcos, un requisito incómodo observado/h2 confidencial implicap ratio SIISO 27001 y SOC 2 son marcos de gestión. No son listas de verificación de vulnerabilidad, y ninguno de ellos le da una lista de tareas que dice "prueba tus aplicaciones en un horario". Lo que hacen en cambio es más sutil y, en la práctica, más difícil: requieren pruebas de que sus medidas técnicas funcionan. La documentación puede demostrar que escribió una política. No puede demostrar que la política detiene a nadie. Esa es la grieta donde entran las pruebas de penetración. Un auditor leyendo su registro de riesgo ve la intención. Un auditor que lee un informe del pentest ve el resultado — una persona real, con herramientas reales, tratando de entrar y reportar exactamente lo lejos que llegaron. Casi todos los auditores, en casi todas las certificaciones, eventualmente piden ese resultado. No porque el estándar lo nombre, sino porque nada más responde a la pregunta. La revisión 2022 del anexo A reestructuraba el conjunto de control y tres controles se apoyaban directamente en los ensayos técnicos. - No. - No. - No. En la parte superior de los asientos se sitúan los siguientes: monitoreo, medición, análisis y evaluación del ISMS. La diferencia práctica entre estos es lo que viaja a la gente hacia arriba. Un escáner automatizado responde A.8.8 limpiamente — usted puede mostrar una lista de hallazgos y un rastreador de remediación, y que satisfice "sabemos qué vulnerabilidades tenemos". No responde A.8.29, y no responde a la cláusula 9.1, porque tampoco se pregunta si tiene una lista. Ellos están preguntando si usted verificó que sus defensas sostienen.Seguido/por ejemplo, el escáner no encadena dos hallazgos de mediana duración en un compromiso de trabajo. No entiende que un punto final de estancamiento expuesto más una credencial reutilizada equivale a administración de dominio. Un probador humano lo hace, porque eso es todo el trabajo.Seguido/p]block > > > Caution: Observe su Declaración de Aplicabilidad. Si usted marcó A.8.29 como aplicable y no tiene pruebas para mostrar para ello, usted ha escrito su propia no conformidad. Los auditores verifican el partido entre lo que usted declaró aplicable y lo que realmente puede producir — línea por línea. Donde las pruebas de penetración se ajustan dentro de SOC 2 seleccionadas/h2 títulos de propiedadSOC 2 se construyen en los Criterios de Servicios Fiduciarios, y dos criterios importan más aquí. Se requiere evaluaciones periódicas de la eficacia del control. > > > > > > > > Luego viene el detalle que atrapa a las empresas de guardia. En una auditoría Tipo II, el auditor no está examinando un momento & mdash; están examinando una ventana, típicamente de tres a doce meses. Lo que cuenta es que las pruebas sucedieron ненниминилиниленный / нениминый esa ventana, y que cada remediación fue seguida hasta el cierre. Una prueba brillante correr el mes antes de que comience su período de observación produce exactamente cero evidencia para ese período. Es el error de programación más costoso en la preparación de SOC 2 y es totalmente evitable: pruebas de plan junto a la ventana de auditoría, no después de ella.Seguido/p acordadoh2 títuloLo que pide cada control, y lo que un pentest entregas realizadas/h2 título implicadop título La asignación a continuación es la que vale la pena mantener en su escritorio mientras usted reúne pruebas. Lea la columna media como el requisito y la columna derecha como el artefacto que un auditor aceptará.Seguido/no incluidoEvidencia de las pruebas realizadas/no especificado/tr contactos/thead fue nombrado(no incluido)lo que se requiere(lo que se requiere)/no incluidoEvidencia de las pruebas realizadas/no especificado/tr contactos/thead fue identificado/thead fuetrificado Lista de hallazgos con severidad, prueba, plan de remediación realizado/td indicativo/tr título recomendadotr fieltd fielISO A.8.29 Seguido/td Pruebas de seguridad en el desarrollo y aceptación Prueba de preproducción antes de la puesta en libertad, con criterios de aceptación realizados/td titulado indica/tr fieltro indicadotr fielISO cláusula 9.1 Nombrado/td fielEvaluación del rendimiento de la medida de seguridad realizada/td Comparación entre dos ciclos de prueba: lo cerrado, lo que devolvió, lo que se llevó a cabo, lo que se llevó a cabo, lo que se llevó a cabo, lo que se llevó a cabo, lo que se cerró, lo que devolvió: Informe fechado dentro del período de observación, abarcado en la escritura efectuada/td instrucciones seleccionadas/tr contactos recomendadotd contactosSOC 2 CC7.1 obtenidos/td estrictamenteDetección de vulnerabilidades y cambios de configuración efectuados/td contactos recomendados/td contactos recomendadosConfiguration findings plus retest proving closure obtenidos/td contactos/tbody Fueregido/tbody fueresultado/table Observe cuánto de esa columna de la mano derecha depende de la prueba de la prueba de la mano derecha. La cláusula 9.1 no está satisfecha por una instantánea; está satisfecha por una tendencia. Un auditor quiere ver que encontró algo, lo arregló, y luego verificó la solución — y que el bucle repite. Un solo informe, sin embargo grueso, cuenta la mitad de la historia. El tiempo es donde las buenas pruebas se desperdician. Las reglas del pulgar que se mantienen a través de los compromisos ISO y SOC 2: Antes de la auditoría de Etapa 2 para ISO — por lo que descubre importantes hallazgos en una sala de conferencias con su propio equipo, no delante del auditor. En las primeras semanas del periodo de observación SOC 2 Tipo II — dejando espacio para remediar y retestear dentro de la misma ventana.Seguido/li títulos de propiedadAnually, para alimentar auditorías de vigilancia. Después de cualquier cambio importante de arquitectura, migración en la nube o lanzamiento de nuevos productos. Ese último punto merece énfasis. La certificación no es un evento único; es un ritmo. Cada vez que su superficie de ataque cambia de forma, la evidencia del año pasado describe un sistema que ya no existe. Los auditores saben esto, y preguntan. Un informe de la prueba no es un entregable para su equipo de ingeniería solo. Es un artefacto de auditoría, y necesita ser escrito para un lector que no estaba en la habitación. Cinco cosas marcan la diferencia entre un informe que cierra un control y uno que genera preguntas de seguimiento: se evaluaron las direcciones, aplicaciones y cuentas, y lo que se dejó fuera.Según el caso, se evaluaron las fechas de uso/sujeto de uso/suficiencia declarada. Ese último tema es el que los auditores llegan primero. Un hallazgo marcado "remediado" sin una prueba es una afirmación, no evidencia. Un hallazgo marcado "remediado, probado en esta fecha, ya no reproducible" es evidencia. La diferencia en los resultados de las auditorías es desproporcionada con el esfuerzo involucrado. Note: These same deliverables have already supported audit and registration processes for financial institutions and payment processors in Moldova. El patrón es consistente en todos los sectores & mdash; el artefacto importa tanto como el hallazgo.Seguido/p Confeccionado/block > indicah2 confidencialScope: la cosa que los auditores notan primero realizados/h2 tituladop Su perímetro de prueba debe cubrir los sistemas dentro de su alcance declarado ISMS, o los sistemas que apoyen cualquier criterio SOC 2 que haya seleccionado. En la práctica eso significa aplicaciones orientadas al cliente, la infraestructura que los acoge, los mecanismos de autenticación y — cada vez más — configuración de la nube. Un perímetro más estrecho que su alcance declarado es la primera cosa que un auditor marca, porque es la inconsistencia más fácil de comprobar: sostienen su declaración de alcance en una mano y su informe en la otra. Una prueba que cubre el 80% de sus sistemas declarados no lee como "sobre todo compatible". Se lee como una brecha, y las lagunas invitan a preguntas más profundas sobre todo lo demás. La independencia, sin embargo, es lo que los auditores están cobrando. ISO 27001 requiere que la evaluación sea objetiva, y SOC 2 se ve más favorablemente en un partido externo. Si el equipo que construyó el sistema es también el equipo que lo pone a prueba, espere una solicitud de evidencia adicional de separación de deberes — evidencia que la mayoría de las organizaciones no pueden producir convincentemente. El camino directo es un proveedor externo con una metodología declarada y un informe escrito independiente. Elimina toda una categoría de fricción de auditoría antes de que aparezca.Seguido/p Dijoh2 títuloLas preguntas que surgen cada vez que se indican/h2 títuloh3 título¿Ordena la prueba de penetración ISO 27001? El estándar nunca usa la palabra como una obligación explícita. Pero A.8.8.8, A.8.29 y la cláusula 9.1 requieren identificar vulnerabilidades técnicas, probar la seguridad y evaluar la eficacia de las medidas. En la práctica, los auditores aceptan una prueba de penetración como la evidencia más directa para esos requisitos — y una organización que declaró A.8.29 aplicable sin poder mostrar pruebas está expuesta a un hallazgo de no conformidad. El escaneado cubre el elemento de monitoreo continuo de CC7.1, pero rara vez satisface CC4.1 por sí mismo, porque CC4.1 pregunta sobre la eficacia. Un escáner reporta lo que podría ser vulnerable; una prueba de penetración muestra lo que realmente se puede explotar y lo lejos que llega un atacante. La mayoría de los auditores esperan ambos: escaneo recurrente más al menos una prueba manual dentro del período de observación. La regla habitual es de doce meses máximo, pero para SOC 2 Tipo II algo más gobierna: el informe debe estar fechado dentro de la ventana de observación. Una excelente prueba de funcionamiento un mes antes de que la ventana abra no produce evidencia para esa ventana. Para ISO, prueba antes de la auditoría de certificación y luego anualmente en la vigilancia.Seguido/p] indicah3 título¿Qué alcance se debe probar para la certificación? Todo en el ámbito ISMS, o todo lo que apoye sus criterios seleccionados de SOC 2: aplicaciones orientadas al cliente, infraestructura de hospedaje, mecanismos de autenticación y configuración en la nube. Un perímetro más estrecho que el alcance declarado es precisamente lo que el auditor comprueba primero.¿Puede un equipo interno hacerlo? Sí, pero la independencia importa. ISO requiere una evaluación objetiva, y SOC 2 pone más confianza en un partido externo. Cuando los constructores son también los probadores, espere solicitudes de evidencia adicional de separación de servicio — la ruta más simple es un proveedor externo con una metodología declarada y un informe independiente. La industria de certificación tiene el hábito de tratar las pruebas de penetración como una casilla de verificación comprada poco antes de una auditoría. Ese encuadre pierde lo que los marcos están pidiendo realmente. ISO 27001 y SOC 2 están haciendo una sola pregunta: ¿puede demostrar que sus defensas trabajan contra alguien que intenta romperlas? Una política prueba la intención. Un escáner demuestra conciencia. Sólo un test — abarcado a sus sistemas declarados, corre dentro de su ventana de auditoría, y seguido por un retest & mdash documentado; demuestra la función. Empresas que internalizan que antes pasan menos en la certificación, no más, porque dejan de comprar pruebas que los auditores no pueden utilizar. Este material es informativo y no constituye asesoramiento de certificación. Los requisitos exactos dependen de su alcance declarado y del órgano de certificación o la firma de auditoría que elija