ISO 27001 & SOC 2: Der technische Beweis, den Ihr Auditor eigentlich will
Weder Standard sagt "einen Penetrationstest jedes Jahr laufen." Beide verlangen etwas, was kein Dokument beweisen kann: dass Ihre Kontrollen tatsächlich funktionieren. Hier ist, was Auditoren als Beweis akzeptieren - und was leise eine Nichtkonformität schafft.
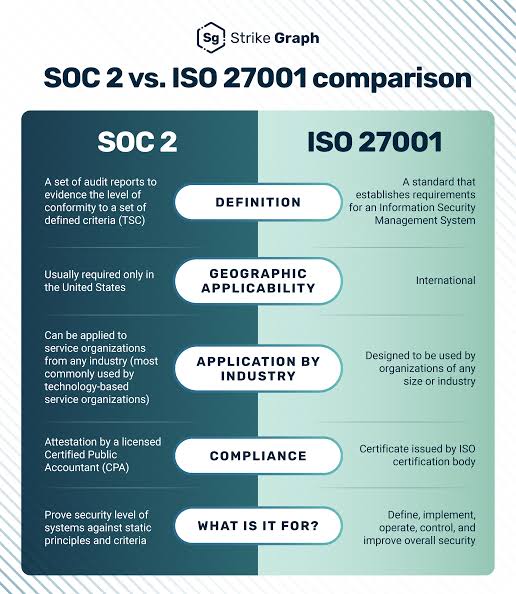
Zwei Frameworks, eine unbequeme Anforderung
ISO 27001 und SOC 2 sind Management-Frameworks. Sie sind keine Schwachstellen-Checklisten, und keiner von ihnen gibt Ihnen eine To-Do-Liste mit der Aufschrift "Testen Sie Ihre Anwendungen nach einem Zeitplan". Was sie stattdessen tun, ist subtiler und in der Praxis schwieriger: Sie erfordern den Nachweis, dass Ihre technischen Maßnahmen funktionieren. Dokumentation kann zeigen, dass Sie eine Richtlinie geschrieben haben. Es kann nicht zeigen, dass die Politik jemanden stoppt.
Das ist der Riss, in den Penetrationstests eintreten. Ein Auditor, der Ihr Risikoregister liest, sieht Absicht. Ein Auditor, der einen Pentest-Bericht liest, sieht das Ergebnis — eine reale Person, mit echten Werkzeugen, die versucht, einzubrechen und genau zu berichten, wie weit sie gekommen sind. Fast jeder Auditor, in fast jeder Zertifizierung, fragt schließlich nach diesem Ergebnis. Nicht, weil die Norm es benennt, sondern weil nichts anderes die Frage beantwortet.
Welche ISO 27001-Kontrollen brauchen echte Tests
Mit der 2022-Revision von Anhang A wurde der Kontrollsatz neu strukturiert, und drei Kontrollen stützen sich direkt auf technische Tests. A.8.8 deckt das Management technischer Schwachstellen ab. A.8.29 umfasst Sicherheitstests in der Entwicklung und Akzeptanz. A.8.9 deckt das Konfigurationsmanagement ab. Hinzu kommt clause 9.1 im Hauptteil der Norm: Monitoring, Measurement, Analysis and Evaluation of the ISMS.
Der praktische Unterschied zwischen diesen ist, was stolpert Menschen auf. Ein automatisierter Scanner antwortet A.8.8 sauber & mdash; Sie können eine Liste von Befunden und einen Sanierungstracker anzeigen, und das befriedigt "wir wissen, welche Schwachstellen wir haben." Es beantwortet nicht A.8.29, und es beantwortet nicht Klausel 9.1, weil keiner fragt, ob Sie eine Liste haben. Sie fragen, ob Sie verifiziert haben, dass Ihre Abwehrkräfte halten.
Ein Scanner wird nicht zwei mittelschwere Ergebnisse in einen Arbeitskompromiss ketten. Es versteht nicht, dass ein exponierter Staging-Endpunkt plus ein wiederverwendeter Berechtigungsnachweis dem Domain-Administrator entspricht. Ein menschlicher Tester tut es, weil das der ganze Job ist.
Vorsicht: Achten Sie auf Ihre Erklärung der Anwendbarkeit. Wenn Sie A.8.29 als zutreffend markiert haben und keine Testnachweise dafür vorliegen, haben Sie Ihre eigene Nichtkonformität geschrieben. Auditoren überprüfen die Übereinstimmung zwischen dem, was Sie für anwendbar erklärt haben und was Sie tatsächlich produzieren können — Zeile für Zeile.
Wo Penetrationstests in SOC 2
SOC 2 passen, basiert auf den Trust Services-Kriterien, und zwei Kriterien sind hier am wichtigsten. CC4.1 erfordert periodische Bewertungen der Kontrolleffektivität. CC7.1 erfordert die Erkennung und Überwachung von Schwachstellen und neuen Konfigurationen.
Dann kommt das Detail, das Unternehmen überrascht. In einem Typ-II-Audit untersucht der Auditor keinen Moment & mdash; Sie untersuchen ein Fenster, typischerweise drei bis zwölf Monate. Was zählt, ist, dass das Testen in diesem Fenster stattfand und dass jede Sanierung bis zur Schließung durchgeführt wurde. Ein brillanter Testlauf im Monat vor Beginn Ihres Beobachtungszeitraums liefert genau null Beweise für diesen Zeitraum. Es ist der teuerste Planungsfehler bei der Vorbereitung von SOC 2, und er ist völlig vermeidbar: Planen Sie Tests neben dem Auditfenster, nicht danach.
Was jede Steuerung verlangt und was ein Pentest liefert
Das Mapping unten ist das, was es wert ist, auf Ihrem Schreibtisch zu bleiben, während Sie Beweise zusammenstellen. Lesen Sie die mittlere Spalte als Anforderung und die rechte Spalte als Artefakt, das ein Auditor akzeptieren wird.
| Control | What it required | Evidence from testing |
|---|---|---|
| ISO A.8.8 | Technische Schwachstellen identifiziert und behandelt | Liste der Feststellungen mit Schweregrad, Nachweis, Sanierungsplan |
| ISO A.8.29 | Sicherheitstests in der Entwicklung und Akzeptanz | Vorproduktionstest vor Veröffentlichung mit Annahmekriterien | ISO-Klausel 9.1 | Evaluation of security measure performance | Vergleich über zwei Testzyklen: was geschlossen, was zurückgegeben |
| SOC 2 CC4.1 | Periodische Bewertung der Wirksamkeit der Kontrolle | Bericht mit Datum innerhalb des Beobachtungszeitraums, schriftlich erfasst |
| SOC 2 CC7.1 | Detection of vulnerabilities and config changes | Configuration findings plus retest proof closure |
Beachten Sie, wie viel von dieser rechten Spalte vom second Test abhängt, nicht vom ersten. Klausel 9.1 wird nicht durch eine Momentaufnahme befriedigt; es wird durch einen Trend befriedigt. Ein Auditor möchte sehen, dass Sie etwas gefunden, es repariert und dann den Fix & mdash verifiziert haben; und dass sich die Schleife wiederholt. Ein einzelner Bericht, wie dick er auch sein mag, erzählt die halbe Geschichte.
Wann ist der Test im Zertifizierungszyklus zu planen
Timing ist, wo gute Tests verschwendet werden. Die Faustregeln, die sich über ISO- und SOC 2-Engagements halten:
- Vor der Stufe 2 Audit für ISO — so entdecken Sie wichtige Erkenntnisse in einem Konferenzraum mit Ihrem eigenen Team, nicht vor dem Auditor.
- In den ersten Wochen des SOC 2 Typ II Beobachtungszeitraum — Raum für die Behebung und erneute Prüfung im selben Fenster.
- Annually, um Überwachungsaudits zu füttern.
- Nach jeder größeren Architekturänderung, Cloud-Migration oder Einführung neuer Produkte.
Der letzte Punkt verdient besondere Aufmerksamkeit. Zertifizierung ist kein einmaliges Ereignis; es ist ein Rhythmus. Jedes Mal, wenn Ihre Angriffsfläche ihre Form ändert, beschreiben die Beweise aus dem letzten Jahr ein System, das nicht mehr existiert. Auditoren wissen das, und sie fragen.
Was der Bericht enthalten muss, um das Audit zu überleben
Ein Pentestbericht ist nicht nur für Ihr Engineering-Team zu liefern. Es ist ein Audit-Artefakt, und es muss für einen Leser geschrieben werden, der nicht im Raum war. Fünf Dinge machen den Unterschied zwischen einem Bericht, der eine Kontrolle schließt und einem, der Folgefragen erzeugt:
- , welche Adressen, Anwendungen und Konten getestet wurden, und ebenso wichtig, was ausgelassen wurde.
- Deklarierte Methodik — OWASP, PTES oder gleichwertiges — mit Start- und Enddaten.
- Eine Zusammenfassung kann ein Management Committee ohne Übersetzer lesen.
- , Dokumentierter Retest, mit dem Endzustand jedes Befunds.
Dieser letzte Punkt ist derjenige, nach dem Auditoren zuerst greifen. Ein Befund, der ohne erneuten Test als "remediated" gekennzeichnet ist, ist eine Behauptung, kein Beweis. Ein Befund mit der Aufschrift "saniert, an diesem Datum erneut getestet, nicht mehr reproduzierbar" ist ein Beweis. Der Unterschied der Auditergebnisse steht in keinem Verhältnis zum Aufwand.
Hinweis: Die gleichen Ergebnisse haben bereits Audit- und Registrierungsprozesse für Finanzinstitute und Zahlungsabwickler in Moldawien unterstützt. Das Muster ist über Sektoren hinweg konsistent; das Artefakt ist genauso wichtig wie der Befund.
Scope: das, was Auditoren zuerst bemerken
Ihr Testperimeter muss die Systeme in Ihrem angegebenen ISMS-Bereich oder die Systeme abdecken, die die von Ihnen ausgewählten SOC 2-Kriterien unterstützen. In der Praxis bedeutet dies kundenorientierte Anwendungen, die Infrastruktur, die sie hostet, Authentifizierungsmechanismen und — zunehmend — Cloud-Konfiguration.
Ein Umfang, der schmaler als Ihr erklärter Umfang ist, ist das erste, was ein Auditor entdeckt, weil es die einfachste Inkonsistenz ist, zu überprüfen: Sie halten Ihre Umfangsaussage in der einen Hand und Ihren Bericht in der anderen. Ein Test, der 80% Ihrer deklarierten Systeme abdeckt, wird nicht als "meist konform" gelesen. Es liest sich als Lücke, und Lücken laden zu tieferen Fragen über alles andere ein.
Wer sollte den Test durchführen
Ein internes Team kann das tun. Unabhängigkeit ist jedoch das, was Auditoren bewerten. ISO 27001 verlangt, dass die Bewertung objektiv ist, und SOC 2 sieht eine externe Partei günstiger. Wenn das Team, das das System gebaut hat, auch das Team ist, das es testet, erwarten Sie eine Anfrage für zusätzliche Beweise für die Trennung von Aufgaben & mdash; Beweise, die die meisten Organisationen nicht überzeugend produzieren können.
Der einfache Weg ist ein externer Anbieter mit einer deklarierten Methodik und einem unabhängig verfassten Bericht. Es entfernt eine ganze Kategorie von Audit-Reibungen, bevor es erscheint.
Die Fragen, die jedes Mal auftauchen
Beauftragt ISO 27001 einen Penetrationstest?
Der Standard verwendet das Wort niemals als explizite Verpflichtung. Aber A.8.8, A.8.29 und Abschnitt 9.1 erfordern die Identifizierung technischer Schwachstellen, das Testen der Sicherheit und die Bewertung der Wirksamkeit von Maßnahmen. In der Praxis akzeptieren Auditoren einen Penetrationstest als den direktesten Beweis für diese Anforderungen — und ein Unternehmen, das A.8.29 für anwendbar erklärt hat, ohne dass es Tests nachweisen kann, ist einer Nichtkonformitätsfeststellung ausgesetzt.
Ist ein Schwachstellenscan für SOC 2 ausreichend?
Das Scannen deckt das kontinuierliche Überwachungselement von CC7.1 ab, erfüllt jedoch selten CC4.1 allein, da CC4.1 nach der Wirksamkeit fragt. Ein Scanner meldet, was verwundbar sein könnte; ein Penetrationstest zeigt, was tatsächlich ausgenutzt werden kann und wie weit ein Angreifer kommt. Die meisten Auditoren erwarten beides: wiederkehrendes Scannen plus mindestens einen manuellen Test innerhalb des Beobachtungszeitraums.
Wie alt kann der Bericht sein?
Die übliche Regel ist maximal zwölf Monate, aber für SOC 2 Typ II gilt etwas anderes: Der Bericht muss im Beobachtungsfenster datiert werden. Ein ausgezeichneter Testlauf einen Monat vor dem Öffnen des Fensters liefert keine Beweise für dieses Fenster. Für ISO, Test vor dem Zertifizierungsaudit und dann jährlich bei der Überwachung.
Welcher Umfang muss für die Zertifizierung getestet werden?
Alles im ISMS-Bereich oder alles, was Ihre gewählten SOC 2-Kriterien unterstützt: kundenorientierte Anwendungen, Hosting-Infrastruktur, Authentifizierungsmechanismen und Cloud-Konfiguration. Ein Umfang, der enger ist als der deklarierte Umfang, ist genau das, was der Auditor zuerst überprüft.
Kann ein internes Team das tun?
Ja, aber Unabhängigkeit ist wichtig. ISO erfordert eine objektive Bewertung, und SOC 2 setzt mehr Vertrauen in eine externe Partei. Wenn die Erbauer auch die Tester sind, erwarten Sie Anfragen nach zusätzlichen Diensttrennungsnachweisen — Die einfachste Route ist ein externer Anbieter mit einer deklarierten Methodik und einem unabhängigen Bericht.
Der Takeaway
Die Zertifizierungsindustrie hat die Angewohnheit, Penetrationstests als Checkbox zu behandeln, die kurz vor einem Audit gekauft wurde. Dieses Framing verfehlt, was die Frameworks tatsächlich verlangen. ISO 27001 und SOC 2 stellen beide eine einzige Frage: Können Sie zeigen, dass Ihre Verteidigung gegen jemanden arbeitet, der versucht, sie zu brechen? Eine Politik beweist Absicht. Ein Scanner beweist Bewusstsein. Nur ein Test — auf Ihre deklarierten Systeme abgestimmt, innerhalb Ihres Auditfensters ausgeführt und gefolgt von einem dokumentierten Retest — beweist die Funktion. Unternehmen, die diese früh verinnerlichen, geben weniger für die Zertifizierung aus, nicht mehr, weil sie aufhören, Beweise zu kaufen, die Auditoren nicht verwenden können.
Dieses Material ist informativ und stellt keine Zertifizierungsberatung dar. Die genauen Anforderungen hängen von Ihrem erklärten Anwendungsbereich und von der von Ihnen gewählten Zertifizierungsstelle oder Prüfungsgesellschaft ab.