Hackers 使用假微软 Entra Passkey 注册到 Gain 微软 365 访问
一个被追踪到O-UNC-066的威胁演员正在使用语音钓鱼和定制的钓鱼套件来欺骗微软365用户注册攻击者控制的密码,从而能够进行账户接管和数据勒索.
概览
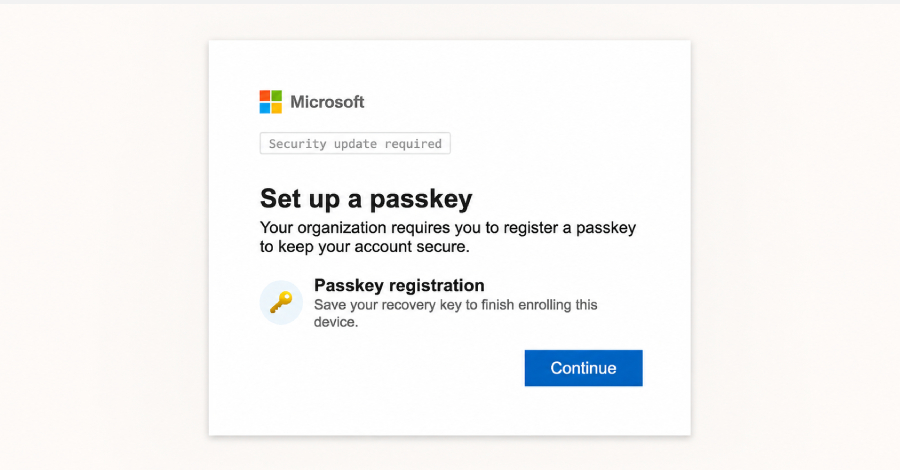
一个威胁行为体一直在针对多个部门的组织提出基于语音的假安全请求,这些请求促使Microsoft 365 用户注册一个新的Entra密码,目的是进行数据勒索攻击。 该活动被Okta作为O-UNC-066跟踪,使用一个面板控制的钓鱼套件,模仿了微软的合法的密码录入过程.
Attack Vactor
威胁行动方注册包含“passkey”一词的域名, 受害者被指向一个与微软的密码注册页完全相同的钓鱼套件. 攻击者没有为用户登记密码,而是用受害者的微软账户登记自己的密码,允许未经授权的访问。
技术细节
钓鱼套件是操作员控制的PHP面板,实时指导受害者通过入学过程. 操作员可以根据受害人的多功能飞行器要求(TOTP,按数字比对通知,短信OTP)调整用户体验. 攻击链涉及证书采集、MFA令牌捕获和假密码登记仪式,其中包括一个回收钥匙(12字种子短语)作为分心。
分配
Okta追踪威胁演员为O-UNC-066,而Palo Alto Networks Unit 42则追踪集群为CL-CRI-1147,形容它隶属于一个分散的网络犯罪集体,其中包括Scouted Spider, ShnyHunters,和LAPSUS$. 演员自2026年4月起运营数据泄露网站Pink.
建议
各组织应教育用户注意制止攻击密码学学生,严格执行外交部的政策,并监测不寻常的密码学登记活动。 管理员应审查微软Entra的登录,以获取未经授权的密码。