Hackerii folosesc înregistrarea falsă a cheii de acces Microsoft Entra pentru a obține acces la Microsoft 365
Un actor de amenințare, urmărit sub numele O-UNC-066, folosește phishing vocal și un kit de phishing personalizat pentru a păcăli utilizatorii Microsoft 365 să înregistreze o cheie de acces controlată de atacator, permițând preluarea contului și extorcarea datelor.
Prezentare generală
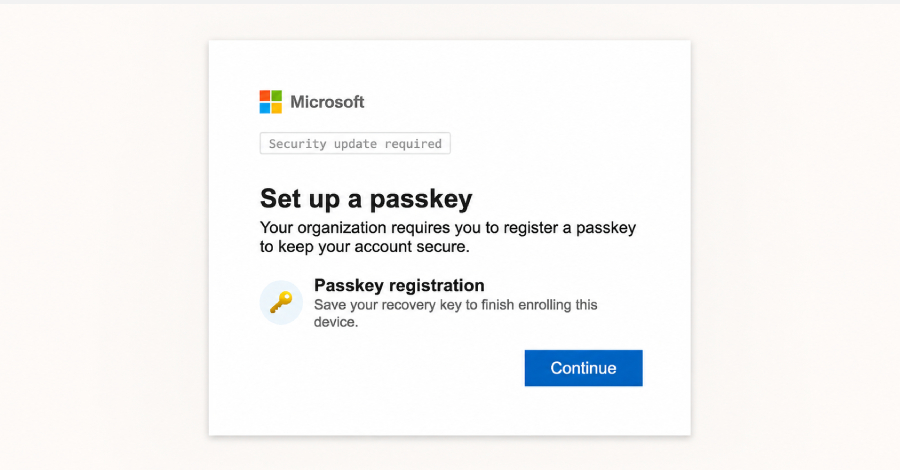
Un actor de amenințare vizează organizații din mai multe sectoare cu cereri false de securitate bazate pe voce, care solicită utilizatorilor Microsoft 365 să înregistreze o nouă cheie de acces Entra, cu scopul de a efectua atacuri de extorcare a datelor. Activitatea, urmărită de Okta sub numele O-UNC-066, folosește un kit de phishing controlat printr-un panou care imită procesul legitim de înregistrare a cheii de acces Microsoft.
Vector de atac
Actorul de amenințare înregistrează domenii care conțin cuvântul 'passkey' și sună utilizatorii vizați, convingându-i să înregistreze o nouă cheie de acces. Victimele sunt direcționate către un kit de phishing identic cu pagina de înregistrare a cheii de acces Microsoft. În loc să înregistreze o cheie pentru utilizator, atacatorul își înregistrează propria cheie în contul Microsoft al victimei, obținând acces neautorizat.
Detalii tehnice
Kitul de phishing este un panou PHP controlat de operator care ghidează victimele prin procesul de înregistrare în timp real. Operatorul poate adapta experiența utilizatorului în funcție de cerințele MFA ale victimei (TOTP, notificare push cu potrivire numerică, SMS OTP). Lanțul de atac implică furtul de credențiale, capturarea tokenurilor MFA și o ceremonie falsă de înregistrare a cheii de acces care include o cheie de recuperare (fraza de 12 cuvinte) ca distragere.
Atribuire
Okta urmărește actorul de amenințare sub numele O-UNC-066, iar Palo Alto Networks Unit 42 urmărește clusterul ca CL-CRI-1147, descriindu-l ca afiliat cu The Com, un colectiv de criminalitate cibernetică descentralizat care include Scattered Spider, ShinyHunters și LAPSUS$. Actorul operează un site de scurgere de date numit Pink din aprilie 2026.
Recomandări
Organizațiile ar trebui să educe utilizatorii cu privire la atacurile de vishing care vizează înregistrarea cheilor de acces, să aplice politici MFA stricte și să monitorizeze activitatea neobișnuită de înregistrare a cheilor. Administratorii ar trebui să revizuiască jurnalele de autentificare Microsoft Entra pentru adăugări neautorizate de chei de acces.