ハッカーは偽のマイクロソフト・イントラのPasskeyのEnrollmentをマイクロソフト 365のアクセスを得るために使用します
O-UNC-066 として追跡された脅威の俳優は、音声フィッシングとカスタムフィッシングキットを使用して、Microsoft 365 ユーザーが攻撃者制御のパスキーを登録し、アカウントの買収とデータ実行を有効にします.
概要
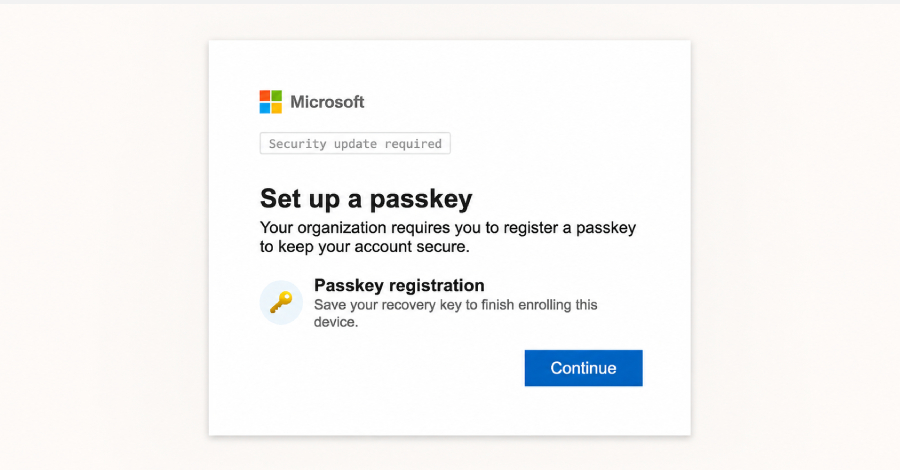
脅威・アクターは、Microsoft 365 ユーザーが新しいエントラ・パスキーを登録し、データ・エクストーション・攻撃を遂行することを目指し、複数のセクターにわたって組織をターゲットとしています。 O-UNC-066 として Okta によって追跡された活動は、正規の Microsoft のパスキーの登録プロセスを模倣するパネル制御フィッシング キットを使用します。
Attack Vector
脅威・アクターは「パスキー」という単語を含むドメインを登録し、ターゲティングされたユーザーを呼び出し、新しいパスキーを登録するためにそれらを説得します。 犠牲者はMicrosoftのPasskeyの登録ページと同じフィッシングキットに向けられています。 ユーザーのパスキーを登録する代わりに、攻撃者は犠牲者のMicrosoftアカウントに対して独自のパスキーを登録し、不正なアクセスを許可します。
技術詳細
フィッシングキットは、リアルタイムでの登録プロセスを通じて犠牲者を導くオペレータ制御のPHPパネルです。 オペレータは犠牲者のMFAの条件(TOTPの番号の一致の押しの通知、SMS OTP)に基づいてユーザーの経験を合わせることができます。 攻撃チェーンは、クレデンシャル収穫、MFAトークンキャプチャ、および回復キー(12ワードシードフレーズ)を含む偽のパスキー登録式を散布。
Attribution
Okta は O-UNC-066 として脅威の俳優を追跡します。, Palo Alto Networks ユニット 42 は CL-CRI-1147 としてクラスターを追跡します。, The Com との関連としてそれを記述します。, 分散型サイバー犯罪集団 散乱スパイダーを含みます, ShinyHunters, LAPSUS $. 俳優は4月2026日からピンクと呼ばれるデータリークサイトを運営しています。
提言
組織は、パスキーの登録をターゲットとするフィッシング攻撃に関するユーザーを教育し、厳格なMFAポリシーを実施し、異常なパスキー登録活動の監視を行う必要があります。 管理者は、権限のないパスキーの追加のためのMicrosoft Entraサインインログを審査する必要があります。