Hackers utiliser faux Microsoft Entra Passkey inscription pour gagner Microsoft 365 accès
Un acteur de menace suivi comme O-UNC-066 utilise le phishing vocal et un kit d'hameçonnage personnalisé pour tromper les utilisateurs de Microsoft 365 dans l'inscription d'un mot de passe contrôlé par un attaquant, permettant la prise en charge de compte et l'extorsion de données.
Aperçu général
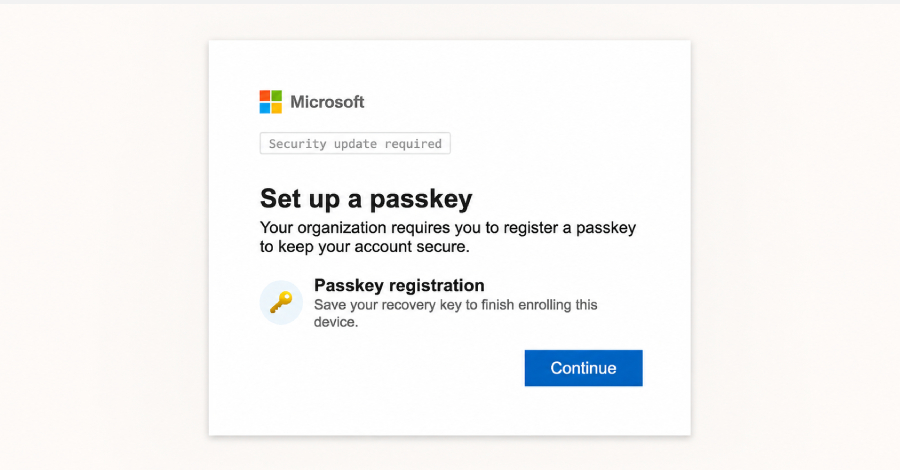
Un acteur de menace a ciblé des organisations à travers plusieurs secteurs avec des demandes de fausse sécurité basées sur la voix qui incitent les utilisateurs de Microsoft 365 à inscrire une nouvelle clé de passe Entra, visant à effectuer des attaques d'extorsion de données. L'activité, suivie par Okta comme O-UNC-066, utilise une trousse d'hameçonnage contrôlée par panneau qui imite le processus d'inscription légitime de Microsoft Passkey.
Attack Vector
L'acteur de menace enregistre des domaines contenant le mot 'passkey' et appelle les utilisateurs ciblés, les persuadant d'enregistrer une nouvelle clé. Les victimes sont dirigées vers un kit d'hameçonnage identique à la page d'inscription de Microsoft. Au lieu d'enregistrer une clé de passe pour l'utilisateur, l'agresseur enregistre sa propre clé de passe contre le compte Microsoft de la victime, accordant un accès non autorisé.
Détails techniques
Le kit d'hameçonnage est un panneau PHP contrôlé par l'opérateur qui guide les victimes à travers le processus d'inscription en temps réel. L'opérateur peut adapter l'expérience utilisateur en fonction des exigences du MFA de la victime (TOTP, notification de poussée avec correspondance de nombre, SMS OTP). La chaîne d'attaque comprend la récolte des titres de compétence, la capture des jetons MFA et une fausse cérémonie d'enregistrement des clés de passage qui comprend une clé de récupération (12 mots-semence) comme distraction.
Attribution
Okta suit l'acteur de menace comme O-UNC-066, tandis que Palo Alto Networks Unit 42 suit le cluster comme CL-CRI-1147, le décrivant comme affilié à The Com, un collectif de cybercriminalité décentralisé qui comprend Scattered Spider, ShinyHunters et LAPSUS$. L'acteur exploite un site de fuite de données appelé Pink depuis avril 2026.
Recommandations
Les organisations devraient sensibiliser les utilisateurs aux attaques visant l'inscription de clés de passe, appliquer des politiques strictes en matière de MFA et surveiller les activités inhabituelles d'inscription de clés de passe. Les administrateurs devraient examiner les journaux de connexion Microsoft Entra pour les ajouts non autorisés de clés de passe.