Los hackers usan el falso Microsoft Entra Passkey Inscripción para ganar Microsoft 365 Access
Un actor de amenaza rastreado como O-UNC-066 está usando phishing de voz y un kit de phishing personalizado para engañar a los usuarios de Microsoft 365 a inscribir un passkey controlado por el atacante, permitiendo la toma de cuenta y la extorsión de datos.
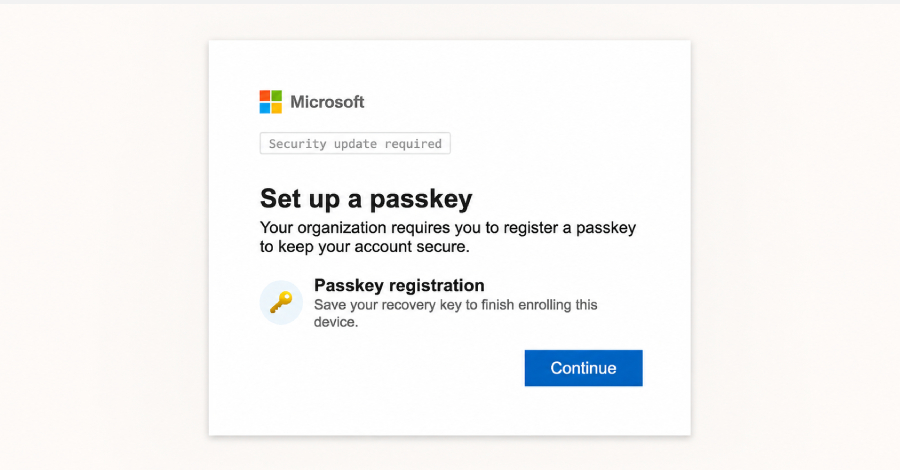
No. Un actor de amenazas ha estado apuntando a organizaciones en varios sectores con solicitudes de seguridad falsa basadas en voces que incitan a los usuarios de Microsoft 365 a inscribir un nuevo passkey de entrada, con el objetivo de realizar ataques de extorsión de datos. La actividad, rastreada por Okta como O-UNC-066, utiliza un kit de phishing controlado por panel que imita el proceso legítimo de inscripción de Microsoft passkey. El actor de la amenaza registra dominios que contienen la palabra 'passkey' y llama a los usuarios dirigidos, persuadiéndolos a registrar un nuevo passkey. Las víctimas están dirigidas a un kit de phishing idéntico a la página de inscripción de contraseñas de Microsoft. En lugar de registrar un passkey para el usuario, el atacante registra su propio passkey contra la cuenta Microsoft de la víctima, otorgando acceso no autorizado. El kit de phishing es un panel PHP controlado por el operador que guía a las víctimas a través del proceso de inscripción en tiempo real. El operador puede adaptar la experiencia del usuario sobre la base de los requisitos de MFA de la víctima (TOTP, notificación de empuje con emparejamiento del número, SMS OTP). La cadena de ataque implica la cosecha credencial, la captura de token MFA y una ceremonia de registro de passkey falso que incluye una clave de recuperación (12 palabras) como una distracción. Okta rastrea al actor amenazador como O-UNC-066, mientras que Palo Alto Networks Unit 42 rastrea el cluster como CL-CRI-1147, describiéndolo como afiliado a The Com, un colectivo descentralizado de cibercrimen que incluye Scattered Spider, ShinyHunters y LAPSUS$. El actor ha estado operando un sitio de filtración de datos llamado Rosa desde abril 2026. Las organizaciones deben educar a los usuarios acerca de los ataques contra la inscripción de passkey, aplicar políticas estrictas de MFA y supervisar la actividad inusual de registro de passkey. Los administradores deben revisar los registros de registro de Microsoft Entra para adiciones de passkey no autorizadas