Hacker verwenden gefälschte Microsoft Entra Passkey-Registrierung, um Microsoft 365 Access zu erhalten
Ein als O-UNC-066 verfolgter Bedrohungsakteur verwendet Sprachphishing und ein benutzerdefiniertes Phishing-Kit, um Microsoft 365-Benutzer dazu zu bringen, einen von Angreifern kontrollierten Passkey zu registrieren, was die Übernahme von Konten und Datenerpressung ermöglicht.
Übersicht
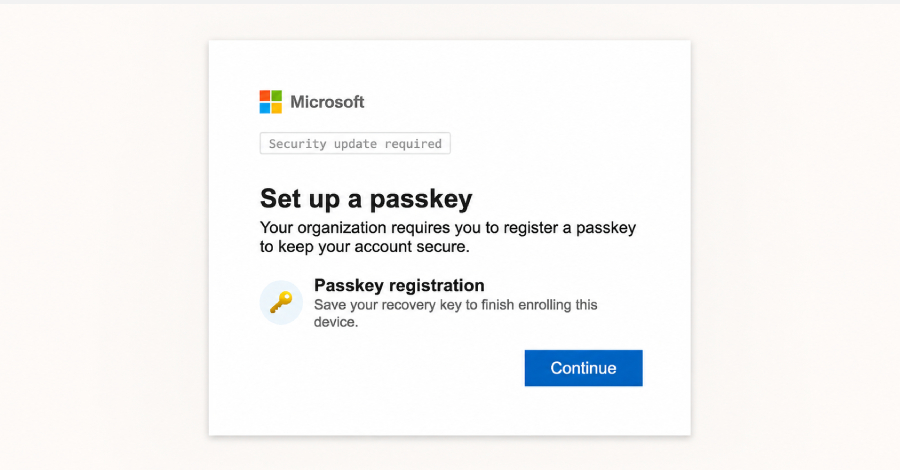
Ein Bedrohungsakteur hat Organisationen in mehreren Sektoren mit sprachbasierten gefälschten Sicherheitsanforderungen ins Visier genommen, die Microsoft 365-Benutzer dazu veranlassen, einen neuen Entra-Passkey zu registrieren, um Datenerpressungsangriffe durchzuführen. Die Aktivität, die Okta als O-UNC-066 verfolgt, verwendet ein Panel-gesteuertes Phishing-Kit, das den legitimen Microsoft Passkey-Registrierungsprozess nachahmt.
Attack Vector
Der Bedrohungsakteur registriert Domains, die das Wort "Passkey" enthalten, ruft gezielte Benutzer an und überredet sie, einen neuen Passkey zu registrieren. Die opfer werden an ein phishing-kit gerichtet, das mit der passkey-registrierungsseite von microsoft identisch ist. Anstatt einen Passkey für den Benutzer zu registrieren, registriert der Angreifer seinen eigenen Passkey gegen das Microsoft-Konto des Opfers und gewährt unbefugten Zugriff.
Technische Details
Das Phishing-Kit ist ein betreibergesteuertes PHP-Panel, das die Opfer in Echtzeit durch den Registrierungsprozess führt. Der Betreiber kann die Benutzererfahrung basierend auf den MFA-Anforderungen des Opfers (TOTP, Push-Benachrichtigung mit Nummernabgleich, SMS OTP) anpassen. Die Angriffskette beinhaltet Anmeldeinformationen, MFA-Token-Erfassung und eine gefälschte Passkey-Registrierungszeremonie, die einen Wiederherstellungsschlüssel (12-Wort-Seed-Phrase) als Ablenkung enthält.
Attribution
Okta verfolgt den Bedrohungsakteur als O-UNC-066, während Palo Alto Networks Unit 42 den Cluster als CL-CRI-1147 verfolgt und ihn als mit The Com verbunden beschreibt, einem dezentralen Cyberkriminalitätskollektiv, das Scattered Spider, ShinyHunters und LAPSUS $ umfasst. Der Schauspieler betreibt seit April 2026 eine Datenleck-Site namens Pink.
Empfehlungen
Unternehmen sollten Benutzer über Vishing-Angriffe auf Passkey-Registrierung informieren, strenge MFA-Richtlinien durchsetzen und ungewöhnliche Passkey-Registrierungsaktivitäten überwachen. Administratoren sollten Microsoft Entra-Anmeldeprotokolle auf nicht autorisierte Passkey-Ergänzungen überprüfen.