DORA是活的:金融公司现在需要测试什么
DORA将"你有安全控制吗?"改为"你证明了你的关键服务在真正的攻击中存活下来了吗?". 以下是测试制度的要求——以及TLPT适合的地方.
自2025年1月17日起,一个欧洲金融主管提出的问题已经改变。 不再是"你有安全控制吗?" 但"你是否证明 你的关键服务在真正的攻击中存活下来了?" 从证明到证据和mdash;这种转变是DORA的全部要点,关于数字操作复原力的第2022/2554号条例(欧盟),它重新塑造了银行、金融技术公司、保险商及其技术供应商如何规划、预算和安排其安全测试的顺序。
谁是DORA实际上达到
DORA, 是一项规定,而不是一项指令,它比听起来更重要。 一项指令必须被移植到国家法律中,因此每个成员国都会写出自己的版本,时钟在各地运行也有所不同. 条例在同一天在全联盟范围内直接全面适用。 没有要隐藏的换位漏洞。
其范围主要涵盖整个欧洲金融部门:信贷机构、支付和电子货币机构、投资公司、基金管理人、保险人、地下资产服务提供商和市场基础设施。 如果你坐在生态系统的任何地方,DORA就是你的问题。
然后是第二个环,即经常被低估的环:第三方信通技术服务供应商。 承办公司,云供应商,核心银行软件供应商,支付处理商,维护承包商. 即使你自己不是金融实体,你也在DORA的爆炸半径之内。
对摩尔多瓦的公司来说,实际途径是合同而不是立法。 如果为欧盟金融实体建立或操作技术,客户有法律义务通过合同规定安全要求、审计权和测试参与情况。 早在任何当地法律赶上之前,这项义务就通过签字送达你。
注:DORA涵盖五个领域和mdash;信通技术风险管理、事件报告、数字复原力测试、第三方信通技术风险和威胁情报共享。 测试只是一个支柱,但它是大多数团队准备最少的支柱。
基线测试方案
DORA需要至少每年适用于所有支持关键或重要功能的信通技术系统的数字复原力测试方案。 重要的词是"方案". 这不是一个测试 你购买一次并存档。 它是一个活动组合,共同为您覆盖不同的故障模式。
该组合包括脆弱性评估、开源扫描、网络安全分析、实体安全评估、调查问卷、源代码审查、兼容性测试、性能测试和渗透测试。 每个都发现了不同的东西。 弱点扫描显示缺少一个补丁; 渗透测试显示缺失的补丁在通往支付引擎的路径上是否真的可以到达和开发. 审计员越来越需要两者,再加上将两者联系起来的理由。 有两个条件贯穿整个方案,而且根据我们的经验,大多数组织首先遇到挫折。 第一是独立。 测试必须由独立于构建系统 & mdash; 内部或外部的团队的各方进行,但与开发者没有利益冲突. 无论检查表有多严格,测试自己的代码的团队都不是独立的测试.
二是整治纪律. 调查结果必须进入跟踪补救过程,并按关键职能的风险排序。 一份载有200项调查结果且无所有者、无期限和无再测试的报告不能证明是否具有复原力;它证明一个进程在PDF停止。
TLPT:由实际威胁主导的测试
在基线之上,对主管当局指定的实体进行高级测试,这些实体是根据风险标准和系统重要性选定的。 这是TLPT & mdash; 威胁引导的渗透测试 & mdash; 它是与大多数团队所知的一年一度的倒数测试不同的动物.
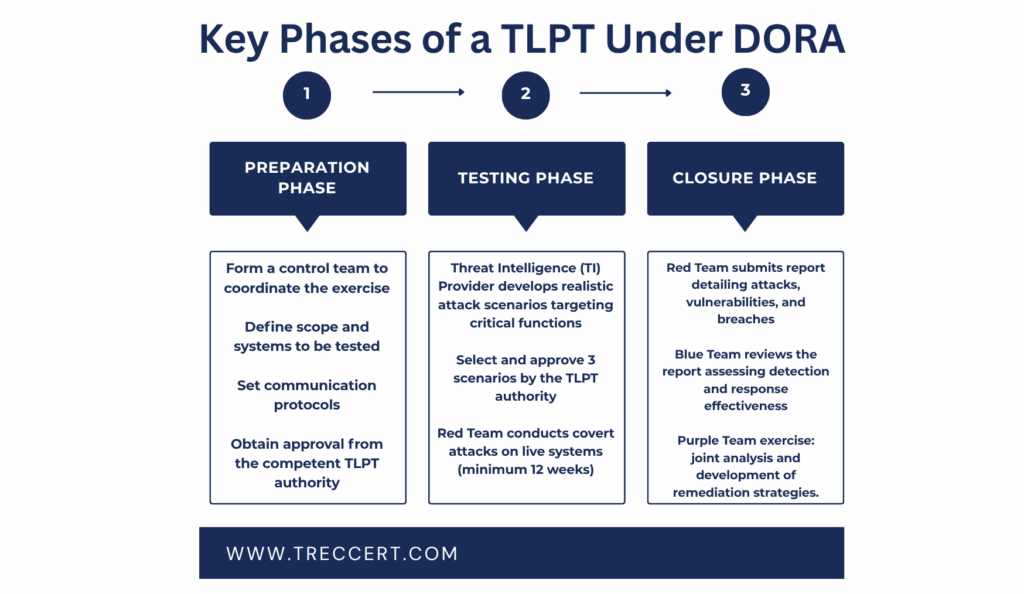
> TLPT至少每三年运行一次,遵循欧洲TIBER-EU框架,并在三个基本方面偏离常规的渗透测试.
首先,它是建立在真正的威胁情报上。 一个威胁情报提供者从那些 正在攻击你所在区域(mdash)的团体 、 他们的工具,他们的交易工具, 他们偏爱的初始访问矢量中 构建出这些情景。 您不是在测试通用攻击者模式; 您正在对一个特定的对手进行排练, 他已经在你的公司里。
第二,它执行的是生产系统,而不是试验环境。 正因为如此,该实体内部实行严格的治理和严格限制的控制小组。 实验室复制品不会告诉你,当攻击者在真正的支付轨道上横向移动时,你是否发现了欺诈行为。
第三,它衡量的是辩护,而不仅仅是犯罪。 蓝队没有被告知演习正在进行。 其结果包括他们探测入侵的速度、反应方式以及信号存在但没人看的地方。
TLPT练习通常持续数月,然后以重播阶段结束:攻击者和捍卫者一起分分钟走时间表,以确定遥测存在的地方,然后不读。 在实践中,这种重播产生了比脆弱性清单更持久的改进。 找到一个洞是有用的;发现你的SIEM有11天的证据,没有人对此采取行动是变革性的。
Baseline 相对于 TLPT:什么变化
两层是不可互换的,而叠加是常见的规划错误. 下表列出了决定范围、预算和顺序的差别。
| Spect | Baseline Program | TLPT | |
|---|---|---|---|
| 谁 | 所有范围金融实体仅限当局指定的实体 | t>d> 每年至少d> t>t>d> 环境d> 以协议d> 活性生产系统 测量到的脆弱度和配置 | 关键函数的检测、反应和复原力 | TIBER-EU,涉及的权威 | 频率栏值得强调。 年度基线测试在范围上对每个人都是强制性的。 TLPT不是 & mdash;它只适用于根据风险、规模和系统重要性选择的指定实体,主要是那些无法使用会威胁金融稳定的机构。 如果没有被指定,则不得免除测试;只能免除高级测试。