DORA はライブです: 実際のところ、ファイナンシャルファームがテストする
DORAは「セキュリティコントロール」を「重要なサービスが実際の攻撃を生き延ばす」と置き換えましたか? TLPT が適合するテスト体制の要求と、ここでのテスト体制の要求です.
2025年1月17日以降、欧州財政上司の質問は変更されました。 もはや「セキュリティ管理をしているの?」ではなく、「重要なサービスが実際の攻撃を生き延ばすと実証したの?」 そのシフト— 検証から証拠— DORA、規制(EU) 2022/2554のデジタル運用レジリエンスの全体ポイントであり、銀行、フィンテックス、保険会社、およびその技術サプライヤーの計画、予算、およびシーケンス、そのセキュリティテスト。
Who DORAは、実際にリーチ
DORAは、規制、指示ではなく、それよりも聞こえる。 ディレクティブは国の法律に翻訳されなければならないので、各メンバーの状態は独自のバージョンを記述し、クロックはどこにも異なる。 規制は、同じ日にユニオン全体で直接適用されます。 隠すためのトランスポジションギャップはありません。
そのスコープは、欧州の金融セクター全体に本質的にカバーします: クレジット機関, 支払いと電子マネー機関, 投資会社, ファンド管理者, 保険会社, 暗号資産サービスプロバイダや市場インフラ. そのエコシステムにどこにいても、DORAは問題です。
その後、第二のリングがあります, ルーチンは、根絶されています: サードパーティのICTサービスプロバイダ. ホスティング会社、クラウドプロバイダー、コアバンキングソフトウェアベンダー、決済プロセッサ、メンテナンス業者。 金融機関が自分でいない場合でも、DORAのブラスト半径の中にいます。
モルドバの企業にとって、実践的なルートは、法律よりも契約的です。 EUの金融機関向けに技術を構築または運営する場合、クライアントは、契約を通じてセキュリティ要件、監査権および試験参加を阻害する法的義務があります。 義務は、ローカルの法律が追いつく前に、署名を通してあなたを達します。
注意: DORAは、ICTリスク管理、インシデントレポート、デジタルレジリエンステスト、サードパーティのICTリスク、脅威インテリジェンス共有の5つの領域をカバーしています。 テストは1つの柱だけであるが、それは少なくとも1つのほとんどのチームが準備されます。
ベースラインテストプログラム
DORAは、重要な機能または重要な機能を支えるすべてのICTシステムに少なくとも毎年適用されるデジタル弾性テストプログラムを要求します。 重要な言葉は「プログラム」です。 一度購入してファイルを取り去るテストは1つではありません。 異なる障害モードのカバレッジを一緒に与える活動のポートフォリオです。
そのポートフォリオには、脆弱性評価、オープンソーススキャン、ネットワークセキュリティ分析、物理的なセキュリティ評価、アンケート、ソースコードレビュー、互換性テスト、パフォーマンステスト、浸透テストが含まれます。 それぞれが異なることがわかります。 脆弱性スキャンでは、パッチが欠落していることがわかります。ペネトレーションテストでは、パッチの欠落が実際に到達可能であり、支払いエンジンへのパスで悪用されているかどうかを説明します。 監査役は、ますますます、それらを接続する推論を望む。
2つの条件は、プログラム全体で切断され、当社の経験では、ほとんどの組織が最初にスタンブルする場所です。
最初は独立性です。 試験は、システム&mdashを組み込んだチームの独立者によって実行されなければなりません。内部または外部が、開発者との利益の競合を解放します。 独自のコードをテストするチームは独立したテストではなく、チェックリストを厳格にテストするチームです。
第二は是正懲戒処分です。 発見は、追跡された是正プロセスを入力する必要があります。, 重要な機能にリスクを優先します。. 200件の検索結果と所有者なしのレポート、期限なし、再テストなしはレジリエンスの証拠ではありません。それはPDF.
TLPTで停止するプロセスの証拠です:実際の脅威によって導かれるテスト
ベースラインの上には、有能な当局に指定された組織の高度なテストが置かれています。リスク基準と体系的な重要性を選択します。 これは TLPT — 脅威主導の貫通テスト — 毎年恒例のペテストのほとんどのチームが知っている別の動物です。
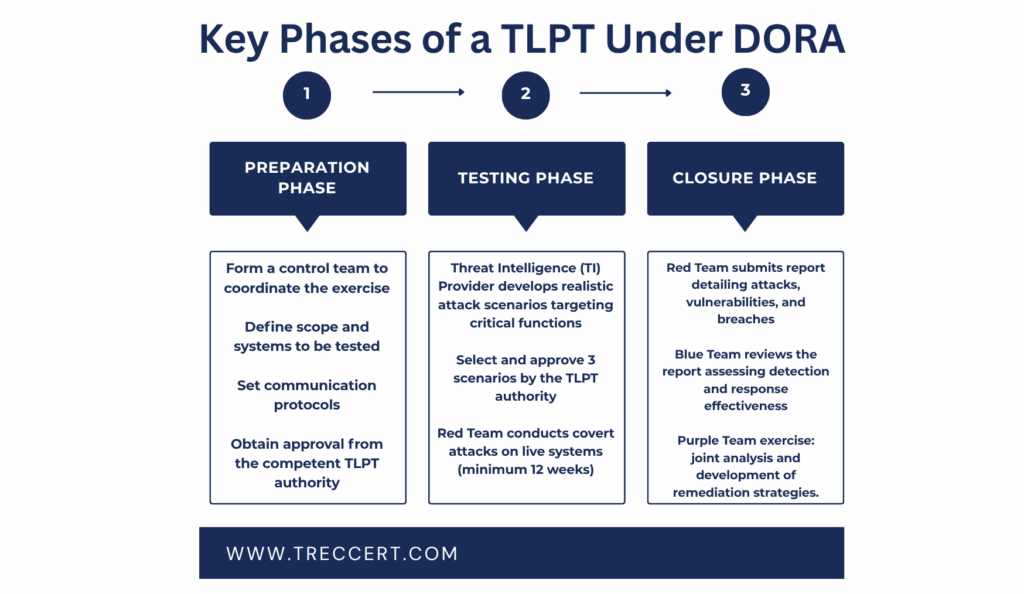
TLPT は、少なくとも 3 年ごとに実行し、欧州の TIBER-EU フレームワークに従い、3 つの基本的な方法で従来の貫通テストからダイバージします。
まず、実際の脅威インテリジェンスで構築されています。 脅威インテリジェンスプロバイダは、実際にあなたのセクターを攻撃しているグループからシナリオを構築します。 — 彼らのツーリング、彼らのトレードクラフト、彼らの好ましい初期アクセスベクター。 あなたは一般的な攻撃者モデルに対してテストされていません。あなたはすでにあなたのような会社の中にいる特定の広告に対して再会しています。
第二に、テスト環境ではなく、生産システムに対して実行します。 組織内の厳格なガバナンスと密接に制限された管理チームを運ぶのはそのためです。 ラボのレプリカは、攻撃者が実際の支払いレールを介して後で移動したときに、あなたの不正検知旅行かどうかを教えてくれません。
3つ目は、ただの攻撃ではなく、防衛を測定します。 青いチームは、運動が起こっているわけではありません。 結果は、彼らが侵入を検出した速度、それらがどのように反応するか、そして信号が存在していたが誰も見ていない場所を含みます。
TLPTの演習は、通常、数か月間実行され、再生フェーズで閉じます。攻撃者と防御者は、数分ずつ一緒にタイムラインを歩き、テレメトリーが現在存在し、未読になった場所を確立します。 練習では、今までの脆弱性リストよりも、より耐久性のある改善を再生します。 穴を見つけることは便利です。 SIEM が 11 日間証拠を持っていたことを発見し、その上で動作する誰も変換されません。ベースライン対 TLPT: どのような変更
2つの層は交換不可能であり、それらを膨脹することは共通の計画の間違いです。 下表は、スコープ、予算、シーケンシングを決定する違いを設定します。
| Baseline プログラム | TLPT | ||
|---|---|---|---|
| 誰 | すべてのインスコープの財務体 | のみ権限指定のエンティティティ | 測定値 | 脆弱性と構成 | 重要な関数の検出、応答および弾性 |
| Reference Framework | OWASP、PTES、NIST | TIBER-EU、関係当局 |