DORA está en vivo: Lo que las firmas financieras tienen que probar ahora
DORA reemplazó "¿Tienes controles de seguridad?" con "¿has probado que tu servicio crítico sobrevive a un ataque real?" Esto es lo que exige el régimen de pruebas, y donde encaja TLPT.
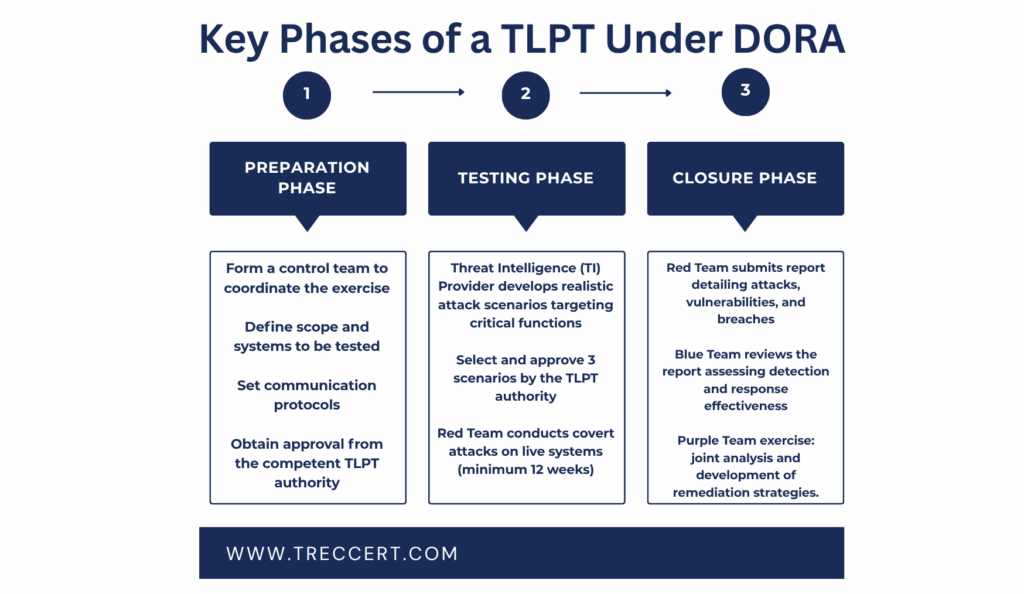
Desde el 17 de enero de 2025, la pregunta que hace un supervisor financiero europeo ha cambiado. Ya no es "tienes controles de seguridad?" pero "¿has demostrado que tu servicio crítico sobrevive a un ataque real?" Ese cambio — de la atestración a la evidencia — es el punto completo de DORA, Reglamento (UE) 2022/2554 sobre la resiliencia operacional digital, y reforma cómo los bancos, fintech, aseguradores y sus proveedores de tecnología plan, presupuesto y secuencia sus pruebas de seguridad. Una directiva tiene que ser transpuesta a la ley nacional, por lo que cada Estado miembro escribe su propia versión y el reloj corre de forma diferente en todas partes. Una regulación se aplica directamente, en su totalidad, a través de la Unión en la misma fecha. No hay brecha de transposición para esconderse. Su alcance abarca esencialmente a todo el sector financiero europeo: instituciones de crédito, instituciones de pago y dinero electrónico, empresas de inversión, administradores de fondos, aseguradores, proveedores de servicios de criptoset e infraestructuras de mercado. Si usted se sienta en cualquier lugar de ese ecosistema, DORA es su problema. Luego está el segundo anillo, el que se subestima habitualmente: proveedores de servicios de TIC de terceros. Empresas anfitrionas, proveedores de nube, proveedores de software bancarios básicos, procesadores de pagos, contratistas de mantenimiento. Incluso si usted no es una entidad financiera, usted está dentro del radio de explosión de DORA. Para las empresas de Moldova, la ruta práctica es contractual y no legislativa. Si usted construye o opera tecnología para una entidad financiera de la UE, su cliente está legalmente obligado a imponer requisitos de seguridad, derechos de auditoría y participación en pruebas a través del contrato. La obligación le llega a través de una firma, mucho antes de que cualquier ley local se ponga al día. Nota: DORA cubre cinco áreas — gestión del riesgo de TIC, informes de incidentes, pruebas de resiliencia digital, riesgo de TIC de terceros, y participación de inteligencia de amenazas. La prueba es sólo un pilar, pero es el que la mayoría de los equipos están menos preparados para.Seguido/p Confeccionado/block > > > El programa de pruebas de referencia realizado/h2 títulos seleccionados requiere un programa de pruebas de resiliencia digital aplicado al menos anualmente a todos los sistemas de TIC que apoyen funciones críticas o importantes. La palabra importante es "programa". Esta no es una prueba que usted compra una vez y archiva lejos. Es una cartera de actividades que juntos le dan cobertura de diferentes modos de falla. Esa cartera incluye evaluaciones de vulnerabilidad, análisis de código abierto, análisis de seguridad de red, evaluaciones de seguridad física, cuestionarios, exámenes de código fuente, pruebas de compatibilidad, pruebas de rendimiento y pruebas de penetración. Cada uno de ellos encuentra cosas diferentes. Un análisis de vulnerabilidad le dice que falta un parche; una prueba de penetración le dice si ese parche perdido es en realidad accesible y explotable en el camino a su motor de pago. Los auditores quieren cada vez más ambos, además del razonamiento que los conecta. Dos condiciones cortadas en todo el programa y, en nuestra experiencia, son donde la mayoría de las organizaciones tropiezan primero. La primera es la independencia. Las pruebas deben ser realizadas por partes independientes del equipo que construyó el sistema — interno o externo, pero libres de conflictos de interés con los desarrolladores. Un equipo que prueba su propio código no es una prueba independiente, no importa cuán riguroso sea la lista de verificación. La segunda es la disciplina de rehabilitación. Los hallazgos deben introducir un proceso de remediación rastreado, priorizado por riesgo a funciones críticas. Un informe con 200 hallazgos y ningún propietario, ningún plazo y ninguna prueba de nuevo no es evidencia de resiliencia; es evidencia de un proceso que se detiene en el PDF. Por encima de la base, se realizan pruebas avanzadas para las entidades designadas por las autoridades competentes, seleccionadas sobre criterios de riesgo e importancia sistémica. Esto es TLPT — pruebas de penetración impulsadas por amenazas — y es un animal diferente del pentest anual que la mayoría de los equipos saben.Seguido/p acordadop incorrectap acordadoTLPT funciona al menos una vez cada tres años, sigue el marco europeo TIBER-EU, y divaga de una prueba de penetración convencional de tres maneras fundamentales. En primer lugar, se basa en la inteligencia de amenazas reales. Un proveedor de inteligencia de amenazas construye los escenarios de los grupos que en realidad están atacando su sector — sus herramientas, su oficio, sus vectores de acceso inicial preferidos. No estás probando contra un modelo genérico de atacante; estás ensayando contra un adversario específico que ya ha estado dentro de empresas como la tuya. En segundo lugar, se ejecuta contra sistemas de producción, no un ambiente de prueba. Es precisamente por eso que lleva una estricta gobernanza y un equipo de control restringido dentro de la entidad. Una réplica de laboratorio no le dirá si sus viajes de detección de fraude cuando un atacante se mueve lateralmente a través de la guía de pago real. Tercero, mide la defensa, no sólo el delito. El equipo azul no se le dice que el ejercicio está sucediendo. El resultado incluye lo rápido que detectaron la intrusión, cómo respondieron, y dónde existió la señal pero nadie miró.Seguido/por ejemplo, el ejercicio TLPT suele durar varios meses y se cierra con una fase de repetición: los atacantes y los defensores caminan juntos el cronograma, minuto a minuto, para establecer donde la telemetría estaba presente y se fue sin leer. En la práctica, esa repetición produce mejoras más duraderas que la lista de vulnerabilidades. Encontrar un agujero es útil; descubrir que su SIEM tenía la evidencia durante once días y nadie actuó en él es transformador. Los dos niveles no son intercambiables, y conflarlos es un error de planificación común. La tabla siguiente establece las diferencias que determinan el alcance, el presupuesto y la secuenciación.Seguido/p Confeccionado: Nombrado/Nombrado]Aspecto(a)o/a Nombramiento)Programa de línea(a) Nombrado/a ClaveTLPT(a)Seguido/tr contactos/thead contactos/thead] ¿Quién fue? Todas las entidades financieras incluidas en el registro se realizaron/td Dijotd Independientemente de las entidades designadas por la autoridad seleccionadas seleccionadas/td Quieren/tr instrucciones especificadas/td confianzaFrequency efectuada/td indicatd confianzaAl menos todos los años seleccionados/td Quieren menos cada tres años/td? Lo que se mide se indica/td fieltd(a)Vulnerabilidades y configuraciones realizadas/td(a) especificado/td(a)]Detección, respuesta y resiliencia de funciones críticas (apartado/td(a) nod(a) nod(a)r(a) La columna de frecuencia merece énfasis. Las pruebas anuales de referencia son obligatorias para todos en alcance. El TLPT no es & mdash; sólo se aplica a las entidades designadas, elegidas en riesgo, tamaño e importancia sistémica, principalmente instituciones cuya indisponibilidad amenazaría la estabilidad financiera. Si usted no ha sido designado, usted no está excusado de las pruebas; usted está excusado del nivel avanzado solamente. Un ejercicio dirigido por amenazas sobre infraestructuras no comprobadas produce un informe predecible y costoso: los atacantes alcanzan funciones críticas rápidamente por caminos mundanos, y las conclusiones realmente útiles se ahogan en el ruido. El orden saludable es el revés de lo que la urgencia suele dictar. Cerrar las rutas obvias con pruebas clásicas primero, luego medir la detección y respuesta. Inventario de sus funciones críticas y los sistemas de TIC que las apoyan. Sin esto, el alcance TLPT no se puede definir y el ejercicio se escurrirá. Ejecutar pruebas de penetración externas e internas clásicas, y conducir la remediación todo el camino para volver a probar. Un hallazgo cerrado sin una prueba de re-prueba es un hallazgo que usted está adivinando.Seguido/li implicadoli inteligenteMantenga un registro de terceros TIC y asegure que sus contratos lleven cláusulas de prueba y auditoría. Si su función crítica depende de un proveedor que no participe, es una brecha de resistencia, no un problema de papeleo. Construya una capacidad de detección real. Si no tiene un monitoreo centralizado, TLPT simplemente medirá su ausencia — a un costo considerable. Ese último punto es el que vemos más a menudo. Equipos comisionaron pruebas avanzadas esperando la vista de un atacante de su perímetro, y recibir en su lugar una medición de si alguien estaba mirando. Si nadie lo fuera, el ejercicio todavía ha hecho su trabajo — pero usted ha pagado por una manera costosa de aprender algo que una evaluación de brecha de monitoreo le habría dicho por una fracción del costo. Precaución: TLPT no es un sustituto de las pruebas de base, y no es una primera prueba. Ejecutarlo en un presupuesto de quemaduras de bienes no probados en los hallazgos que las pruebas de penetración rutinaria habrían surgido, y desperdicia la escasa buena voluntad del equipo de control dentro de su organización.Seguido/p] La pregunta que más escuchamos de los proveedores de tecnología es si DORA se aplica a ellos. La respuesta honesta tiene dos capas. Directamente, sólo si usted es designado un proveedor crítico de servicios de TIC de terceros a nivel europeo — un pequeño y específicamente llamado grupo. Indirectamente, casi seguro que sí. La entidad financiera a la que presta servicio está obligada a incluir requisitos de seguridad, derechos de auditoría y acceso, cláusulas de resiliencia y, para los proveedores que apoyan funciones críticas, participación en pruebas de resiliencia — incluyendo los ejercicios TLPT del cliente. Esto significa que una casa de software de Moldavia o proveedor de alojamiento puede ser requerido contractualmente para apoyar un ejercicio TIBER-EU dirigido por un banco alemán, sin estatuto local que lo obligue. El apalancamiento es comercial: rechazar, y el contrato no renovar. Importante: Si usted apoya una función crítica para una entidad financiera de la UE, asuma que se le pedirá que participe en pruebas. Negociar los términos ahora — alcance, plazos de notificación, puerto seguro y manejo de datos & mdash; en lugar de durante un ejercicio en vivo bajo presión del tiempo. Líneas de tiempo, costo y el caso de secuenciación Un ejercicio TLPT completo suele durar entre tres y seis meses, dividido entre preparación, inteligencia de amenazas, fase de prueba y cierre con repetición. El coste depende del número de escenarios, la amplitud del perímetro y la participación de proveedores externos, y se sienta significativamente por encima de una prueba de penetración clásica. Ese diferencial de precios es exactamente por qué la secuencia de asuntos. Cada hora de remediación que completas antes de TLPT es una hora que el equipo rojo pasa en un problema realmente duro en lugar de una credencial predeterminada. Las organizaciones que sacan el máximo provecho de las pruebas dirigidas por amenazas son las que lo trataron como la piedra angular de un programa maduro, no el movimiento de apertura. Hay un punto más amplio aquí sobre lo que DORA realmente está preguntando. No exige que usted sea inalcanzable — ningún regulador serio cree que es factible. Exige que conozcas tus funciones críticas, que las has probado contra adversarios realistas, que puedes detectar y responder cuando algo pasa, y que puedes probar todo con pruebas rastreadas. Las empresas que tratan las pruebas como un artefacto de cumplimiento pasarán auditorías e incidentes fallidos. Las empresas que lo tratan como una capacidad operacional harán lo contrario, y son las que DORA fue escrita para