DORA Is Live: Was Finanzunternehmen jetzt tatsächlich testen müssen
DORA ersetzte "Haben Sie Sicherheitskontrollen?" mit "Haben Sie bewiesen, dass Ihr kritischer Dienst einen echten Angriff überlebt?" Hier ist, was das Testregime verlangt - und wo TLPT passt.
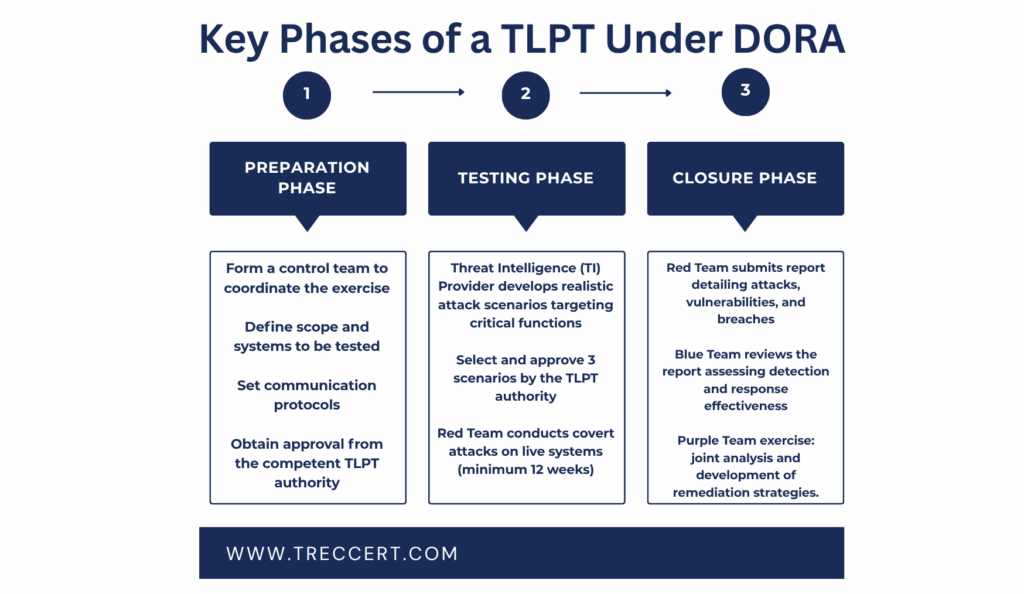
Seit dem 17. Januar 2025 hat sich die Frage einer europäischen Finanzaufsicht geändert. Es ist nicht mehr "haben Sie Sicherheitskontrollen?", sondern "haben Sie gezeigt, dass Ihr kritischer Dienst einen echten Angriff überlebt?" Diese Verschiebung — von der Bescheinigung zu Evidenz — ist der ganze Sinn von DORA, Verordnung (EU) 2022/2554 über die digitale operative Widerstandsfähigkeit, und sie gestaltet neu, wie Banken, FinTechs, Versicherer und ihre Technologielieferanten ihre Sicherheitstests planen, budgetieren und sequenzieren.
Wer DORA tatsächlich erreicht
DORA ist eine Verordnung, keine Richtlinie, die mehr zählt, als es klingt. Eine Richtlinie muss in nationales Recht umgesetzt werden, so dass jeder Mitgliedstaat seine eigene Version schreibt und die Uhr überall anders läuft. Eine Verordnung gilt zum gleichen Zeitpunkt in der gesamten Union unmittelbar und vollständig. Es gibt keine Transpositionslücke, in der man sich verstecken kann.
Sein Anwendungsbereich umfasst im Wesentlichen den gesamten europäischen Finanzsektor: Kreditinstitute, Zahlungs- und E-Geld-Institute, Wertpapierfirmen, Fondsverwalter, Versicherer, Krypto-Asset-Dienstleister und Marktinfrastrukturen. Wenn Sie irgendwo in diesem Ökosystem sitzen, ist DORA Ihr Problem.
Dann gibt es den zweiten Ring, der routinemäßig unterschätzt wird: Drittanbieter von IKT-Diensten. Hosting-Unternehmen, Cloud-Anbieter, Core-Banking-Software-Anbieter, Zahlungsabwickler, Wartungsunternehmen. Selbst wenn Sie selbst kein Finanzunternehmen sind, befinden Sie sich im Explosionsradius von DORA.
Für Unternehmen in Moldawien ist der praktische Weg eher vertraglich als gesetzgeberisch. Wenn Sie Technologie für ein EU-Finanzunternehmen bauen oder betreiben, ist Ihr Kunde gesetzlich verpflichtet, Sicherheitsanforderungen, Prüfungsrechte und Testbeteiligung durch den Vertrag festzulegen. Die Verpflichtung erreicht Sie durch eine Unterschrift, lange bevor ein lokales Gesetz aufholt.
Anmerkung: DORA deckt fünf Bereiche ab: ICT-Risikomanagement, Incident Reporting, Digital Resilience Testing, ICT-Risiko von Drittanbietern und Threat Intelligence Sharing. Testen ist nur eine Säule, aber es ist diejenige, auf die die meisten Teams am wenigsten vorbereitet sind.
Das Basistestprogramm
DORA erfordert ein digitales Resilienztestprogramm, das mindestens jährlich auf alle IKT-Systeme angewendet wird, die kritische oder wichtige Funktionen unterstützen. Das wichtige Wort ist "Programm". Dies ist nicht ein Test, den Sie einmal kaufen und ablegen. Es ist ein Portfolio von Aktivitäten, die zusammen verschiedene Fehlermodi abdecken.
Dieses Portfolio umfasst Schwachstellenbewertungen, Open-Source-Scans, Netzwerksicherheitsanalysen, physische Sicherheitsbewertungen, Fragebögen, Quellcode-Reviews, Kompatibilitätstests, Leistungstests und Penetrationstests. Jeder von ihnen findet verschiedene Dinge. Ein Schwachstellenscan sagt Ihnen, dass ein Patch fehlt; Ein Penetrationstest sagt Ihnen, ob dieser fehlende Patch tatsächlich erreichbar und ausnutzbar auf dem Weg zu Ihrer Zahlungsmaschine ist. Auditoren wollen zunehmend beides und die Argumentation, die sie verbindet.
Zwei Bedingungen überschneiden das gesamte Programm und sind nach unserer Erfahrung, wo die meisten Organisationen zuerst stolpern.
Die erste ist die Unabhängigkeit. Das Testen muss von Parteien durchgeführt werden, die unabhängig von dem Team sind, das das System entwickelt hat; intern oder extern, aber frei von Interessenkonflikten mit den Entwicklern. Ein Team, das seinen eigenen Code testet, ist kein unabhängiges Testen, egal wie streng die Checkliste ist.
Die zweite ist die Sanierungsdisziplin. Die Ergebnisse müssen in einen nachverfolgten Sanierungsprozess eingehen, der durch das Risiko für kritische Funktionen priorisiert wird. Ein Bericht mit 200 Ergebnissen und ohne Besitzer, ohne Frist und ohne erneuten Test ist kein Beweis für Resilienz; es ist ein Beweis für einen Prozess, der beim PDF aufhört.
TLPT: Testen durch echte Bedrohungen
Über der Baseline liegen fortgeschrittene Tests für von den zuständigen Behörden benannte Stellen, die nach Risikokriterien und systemischer Bedeutung ausgewählt werden. Dies ist TLPT & mdash; bedrohliche Penetrationstests & mdash; und es ist ein anderes Tier als der jährliche Pentest, den die meisten Teams kennen.
TLPT läuft mindestens einmal alle drei Jahre, folgt dem europäischen TIBER-EU-Rahmen und unterscheidet sich von einem herkömmlichen Penetrationstest auf drei grundlegende Arten.
Erstens basiert es auf echter Threat Intelligence. Ein Threat-Intelligence-Anbieter konstruiert die Szenarien aus den Gruppen, die tatsächlich Ihre Branche angreifen; ihre Werkzeuge, ihr Handwerk, ihre bevorzugten anfänglichen Zugriffsvektoren. Sie testen nicht gegen ein generisches angreifermodell; sie proben gegen einen bestimmten gegner, der bereits in firmen wie ihrem war. Zweitens wird es gegen Produktionssysteme ausgeführt, nicht gegen eine Testumgebung. Das ist genau der Grund, warum es eine strenge Governance und ein streng eingeschränktes Kontrollteam innerhalb der Entität hat. Eine Labor-Replik sagt Ihnen nicht, ob Ihre Betrugserkennung auslöst, wenn sich ein Angreifer seitlich durch die echte Zahlungsschiene bewegt.
Drittens misst es die Verteidigung, nicht nur die Beleidigung. Dem blauen Team wird nicht gesagt, dass die Übung stattfindet. Das Ergebnis beinhaltet, wie schnell sie das Eindringen erkannten, wie sie reagierten und wo das Signal existierte, aber niemand schaute.
Eine TLPT-Übung läuft typischerweise mehrere Monate und schließt mit einer Wiederholungsphase: Angreifer und Verteidiger gehen die Zeitlinie zusammen, Minute für Minute, um festzustellen, wo Telemetrie vorhanden war und ungelesen wurde. In der Praxis führt diese Wiederholung zu nachhaltigeren Verbesserungen als die Schwachstellenliste jemals. Ein Loch zu finden ist nützlich; zu entdecken, dass Ihr SIEM die Beweise für elf Tage hatte und niemand darauf reagierte, ist transformativ.
Baseline versus TLPT: Was sich ändert
Die beiden Ebenen sind nicht austauschbar, und sie zu verschmelzen ist ein häufiger Planungsfehler. In der folgenden Tabelle sind die Unterschiede aufgeführt, die den Umfang, das Budget und die Sequenzierung bestimmen.
| Aspect | Baseline programme | TLPT | |||
|---|---|---|---|---|---|
| Who | Alle Finanzunternehmen | Nur von der Behörde benannte Unternehmen | Frequency | Mindestens jährlich | Mindestens alle drei Jahre | Normalerweise Vorproduktion oder Produktion nach Vereinbarung | Lebende Produktionssysteme | Was wird gemessen | Schwachstellen und Konfigurationen | Erkennung, Reaktion und Belastbarkeit kritischer Funktionen | Reference framework | OWASP, PTES, NIST | TIBER-EU, mit der beteiligten Behörde |
Die Frequenzspalte verdient Betonung. Jährliche Baseline-Tests sind für alle in Reichweite obligatorisch. TLPT ist nicht — es gilt nur für benannte Unternehmen, die nach Risiko, Größe und systemischer Bedeutung ausgewählt werden, hauptsächlich Institute, deren Nichtverfügbarkeit die Finanzstabilität gefährden würde. Wenn Sie nicht benannt wurden, werden Sie nicht vom Testen entschuldigt; Sie werden nur von der fortgeschrittenen Stufe entschuldigt.
Was tun, bevor Sie TLPT versuchen
Eine bedrohliche Übung auf unerprobter Infrastruktur erzeugt einen vorhersehbaren und teuren Bericht: Die Angreifer erreichen kritische Funktionen schnell über banale Wege und die wirklich nützlichen Schlussfolgerungen ertrinken im Lärm. Die gesunde Ordnung ist das Gegenteil von dem, was die Dringlichkeit normalerweise vorschreibt. Schließen Sie zuerst die offensichtlichen Routen mit klassischen Tests und messen Sie dann die Erkennung und Reaktion.
In der Praxis sieht diese Sequenz so aus:
- Inventarisieren Sie Ihre kritischen Funktionen und die ICT-Systeme, die sie unterstützen. Ohne dies kann der TLPT-Bereich nicht definiert werden und die Übung wird sich ausbreiten.
- Führen Sie klassische externe und interne Penetrationstests durch und fahren Sie die Sanierung bis zum erneuten Test. Ein Befund, der ohne erneuten Test abgeschlossen wurde, ist ein Befund, über den Sie raten.
- Ein ICT-Drittregister führen und sicherstellen, dass Ihre Verträge Test- und Auditklauseln enthalten. Wenn Ihre kritische Funktion von einem Lieferanten abhängt, der nicht teilnehmen wird, ist dies eine Resilienzlücke, kein Papierkramproblem.
- Bauen Sie echte Detektionsfähigkeit auf. Wenn Sie keine zentrale Überwachung haben, wird TLPT einfach seine Abwesenheit — zu erheblichen Kosten messen.
Dieser letzte Punkt ist der, den wir am häufigsten sehen. Teams beauftragen fortgeschrittene Tests, die eine Angreiferperspektive auf ihren Umfang erwarten, und erhalten stattdessen eine Messung, ob jemand zuschaut. Wenn es niemand war, hat die Übung immer noch ihre Arbeit getan; aber Sie haben für eine teure Art und Weise bezahlt, etwas zu lernen, was eine Überwachungslückenbewertung Ihnen für einen Bruchteil der Kosten gesagt hätte.
Achtung: TLPT ist kein Ersatz für Baseline-Tests und es ist kein erster Test. Wenn Sie es auf einem ungetesteten Anwesen ausführen, wird das Budget auf Ergebnisse gedrückt, die routinemäßige Penetrationstests aufgetaucht wären, und es verschwendet den knappen Goodwill des Kontrollteams in Ihrem Unternehmen.
Die Lieferantenfrage, ehrlich beantwortet
Die Frage, die wir am meisten von Technologieanbietern hören, ist, ob DORA für sie gilt. Die ehrliche Antwort hat zwei Schichten.
Direkt, nur wenn Sie als kritischer ICT-Drittanbieter auf europäischer Ebene bezeichnet werden; eine kleine und speziell benannte Gruppe. Indirekt, fast sicher ja. Das Finanzunternehmen, dem Sie dienen, ist verpflichtet, Sicherheitsanforderungen, Audit- und Zugriffsrechte, Resilienzklauseln und, für Lieferanten, die kritische Funktionen unterstützen, die Teilnahme an Resilienztests & mdash aufzunehmen; einschließlich der TLPT-Übungen des Kunden.
Dies bedeutet, dass ein moldauisches Softwarehaus oder Hosting-Anbieter vertraglich verpflichtet ist, eine von einer deutschen Bank durchgeführte TIBER-EU-Übung zu unterstützen, ohne dass ein lokales Statut dies zwingend vorschreibt. Die Hebelwirkung ist kommerziell: ablehnen, und der Vertrag verlängert sich nicht.
Wichtig: Wenn Sie eine wichtige Funktion für ein EU-Finanzinstitut unterstützen, gehen Sie davon aus, dass Sie aufgefordert werden, an Tests teilzunehmen. Verhandeln Sie die Bedingungen jetzt — Umfang, Kündigungsfristen, sicheren Hafen und Datenverarbeitung — anstatt während einer Live-Übung unter Zeitdruck.
Timelines, Kosten und der Fall für die Sequenzierung
Eine komplette TLPT-Übung läuft in der Regel zwischen drei und sechs Monaten, aufgeteilt auf Vorbereitung, Threat Intelligence, die Testphase selbst und den Abschluss mit Wiederholung. Die Kosten hängen von der Anzahl der Szenarien, der Breite des Perimeters und der Einbindung externer Anbieter ab und liegen deutlich über einem klassischen Penetrationstest.
Dieser Preisunterschied ist genau der Grund, warum die Sequenzierung wichtig ist. Jede Stunde der Sanierung, die Sie vor TLPT abschließen, ist eine Stunde, die das rote Team für ein wirklich schwieriges Problem und nicht für einen Standardnachweis ausgibt. Die Organisationen, die das Beste aus bedrohungsgesteuerten Tests herausholen, sind diejenigen, die es als Schlussstein eines ausgereiften Programms behandelt haben, nicht als Eröffnungsschritt.
Es gibt hier einen breiteren punkt darüber, was dora wirklich fragt. Es verlangt nicht, dass Sie unbreachable &mdash sein; keine ernsthafte Regulierungsbehörde glaubt, dass dies erreichbar ist. Es verlangt, dass Sie Ihre kritischen Funktionen kennen, dass Sie sie gegen realistische Gegner getestet haben, dass Sie erkennen und reagieren können, wenn etwas durchkommt, und dass Sie alles mit nachverfolgten Beweisen beweisen können. Die Unternehmen, die Tests als Compliance-Artefakt behandeln, werden Audits bestehen und Vorfälle nicht bestehen. Die Firmen, die es als operative Fähigkeit behandeln, werden das Gegenteil tun, und sie sind diejenigen, für die DORA geschrieben wurde.